クラウドでのデータ保護の必要性
ランサムウェア攻撃では、攻撃者が標的企業のシステムのデータを暗号化・改ざんし、事業の継続を妨げることがあります。さらにバックアップまで攻撃者によって削除・改ざんされると、システムを攻撃前の状態に戻すことが難しくなります。企業はこうした事態に備えて、システムの復旧に必要なデータをどのように残すかを考えておく必要があります。
本記事では、Oracle Cloud Infrastructure(OCI)のIaaSのストレージ・サービスにフォーカスして、データ保護機能についてご紹介します。OCIではデータベースなどのPaaSでも固有のデータ保護機能がありますが、ここでは扱いません。
クラウド環境では物理的なストレージ・サーバーなどを利用者が管理・運用する必要はありません。一方、利用者は保存するデータのバックアップ方法、アクセス権限、保持期間、復旧手順を業務要件に合わせて設計・運用する必要があります。利用者が適切な権限管理、パッチ適用、認証情報の管理を行えば、データ侵害のリスクを下げられます。それでも、攻撃者にサーバーのOSに侵入されたり、クラウドを操作できるAPI権限を奪われたりすると、システムの本番データとバックアップは改ざん・削除されてしまいます。また、サイバー攻撃以外でも、例えばユーザーが運用中に誤ってバックアップを削除してまうようなアクシデントがあると、システムは一時的に復元性を失って危険な状態に陥ります。そうした事態を想定した上で、システムが復旧できなくなることを回避する対策として、ストレージ・サービスのデータ保護機能を利用することが有効です。
OCIのストレージ・サービスとデータ保護機能
OCIの主なストレージ・サービスのデータ保護機能は大きく2つのカテゴリに分類することができます。
通常の保護: 削除ロックなどの操作制限
- 誤削除や不用意な変更を防止する権限ベースのデータ保護
- 必要な権限を持つ利用者がロックを解除・変更できる(ランサムウェアや内部不正などの悪意のある攻撃からデータを守るための完全な防御策とはならない)
強い保護: イミュータブルなデータ保護
- 不変で、削除や改ざんを不可能にするデータ保護
- WORM(Write Once, Read Many)相当
- データがそのままの状態で維持され、API操作による変更や削除を禁止する(攻撃にあった場合にもリストア用のデータを残すことができ、直接的なランサムウェア対策となる)
上記をもとにOCIのストレージ・サービスの機能を分類したものが、次の表です。
| サービス | 保護対象リソース | 通常の保護 (操作制限) | 強い保護 (イミュータブル) |
|---|---|---|---|
| ブート・ボリューム / ブロック・ボリューム | バックアップ | 削除の防止 / 無期限の保留 | 保持ロック |
| ファイル・ストレージ | スナップショット | スナップショット・ロック(ガバナンス・モード) | スナップショット・ロック(コンプライアンス・モード) |
| ファイル・ストレージ | スナップショット / ファイルシステムなど | リソース・ロック | – |
| オブジェクト・ストレージ | オブジェクト | 保持ルール | 保持ルール + 保持ルールのロック |
通常の保護と強い保護の機能がそれぞれのサービスに用意されており、要件やユースケースに合わせて必要な程度のデータ保護を適用することができるようになっています。
データ保護のプラクティス: 3-2-1-1-0ルール
バックアップの配置を考える一般的な指針に「3-2-1」ルールがあり、障害や災害への備えとして有用です。ただし、3-2-1ルールだけでは攻撃者によるバックアップの改ざん・削除や、バックアップから復元できない事態を十分に防げません。そこで、近年バックアップ戦略として用いられるようになっている「3-2-1-1-0」ルールを参考にすることができます。
3-2-1-1-0ルールは一般的に次のように定義されます。
| ルール定義 | 目的 | |
|---|---|---|
| 3 | 3つのデータコピー | データの冗長化 |
| 2 | 2種類のメディア | 保存媒体の多様化 |
| 1 | 1つのオフサイトコピー | 地理的な分離 |
| 1 | 1つのイミュータブル or オフライン・エアギャップ | 改ざん・削除からの保護 |
| 0 | 0の復元エラー | 復元の検証 |
従来の3-2-1ルールに加えて、1の要素にランサムウェアなど不正な削除や改ざんへの対策としてイミュータブル もしくはオフライン・エアギャップでのデータの保持、0の要素にデータが確実に復元できることを検証してエラーがゼロであることがそれぞれ定義されています。この3-2-1-1-0ルールを参考にすることで、通常の障害や災害にだけでなくランサムウェアなどのサイバー攻撃を視野に入れたデータの保持要件を策定することができます。
この3-2-1-1-0ルールをベースにOCIのストレージ・サービスの構成を検討すると、次のような構成方法が考えられます。
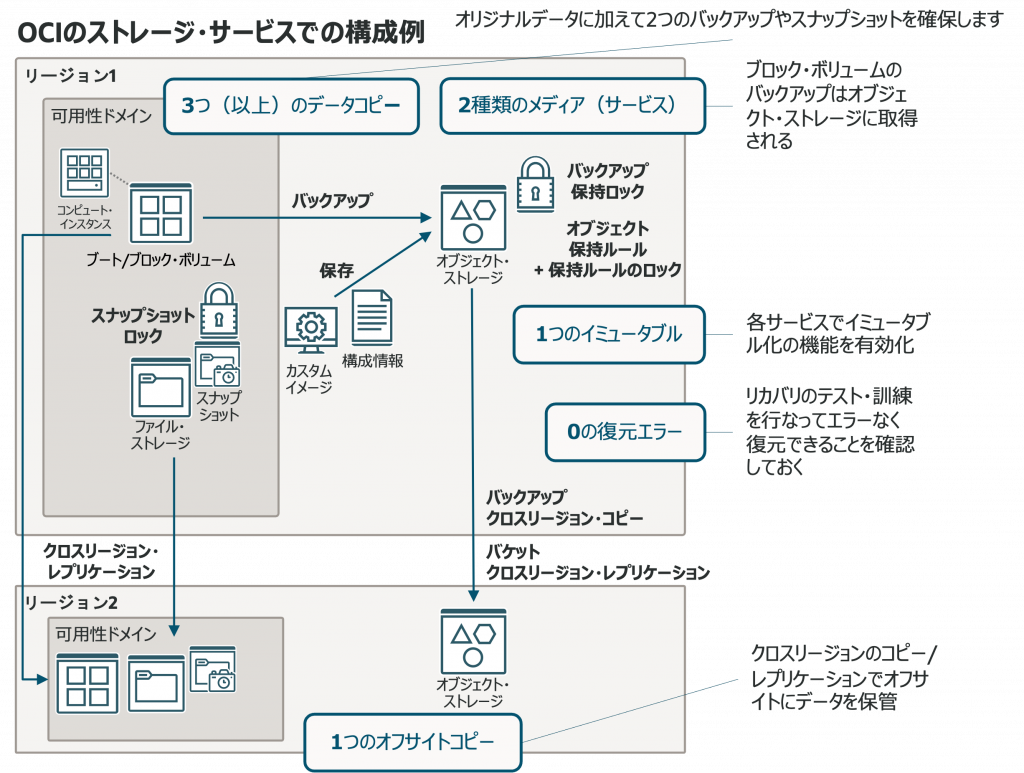
3-2-1-1-0ルールに対応する構成要素は次のとおりです。
- 3つ(以上)のデータコピー: 各ストレージのオリジナルのデータに加えて、バックアップやスナップショットを取得し、それらのコピーを別リージョンにも保管することで、データの冗長性を確保して単一のデータが消失してもシステムが復旧可能な状態を保つことができます
- 2種類のメディア(サービス): ブート・ボリューム / ブロック・ボリュームや各種データのバックアップをオブジェクト・ストレージに取得することで、厳密にはメディアの種類ではありませんが、単一サービスではなく複数のサービスにまたがってデータを保持することができ、万が一サービスのレベルでの障害が発生した場合にもデータにアクセスすることができます
- 1つのオフサイトコピー: 各サービスのコピーとレプリケーションの機能を用いて異なるリージョンにデータのコピーを保持することで、サイト障害や広域災害が発生した場合にもデータ消失のリスクを低減できます
- 1つのイミュータブル: 各サービスのロック機能を利用してイミュータブルなデータを一定期間保管しておくことで、ランサムウェアなどのサイバー攻撃への耐性を確保することができます
(クロスリージョン・コピー、レプリケーション先のリージョンでもロック設定が引き継がれるのはブート・ボリューム、ブロック・ボリュームのバックアップのみです) - 0の復元エラー: バックアップやスナップショットからデータを復元し、システム全体と各種コンポーネントを正しく復旧できることを検証しておくことで、障害発生時の復旧可能性を確認できます
上記の構成はOCIのストレージ・サービスの標準機能を用いて実現することが可能です。
おわりに
本記事ではデータ保護の機能と構成例をご紹介しました。OCIをすでにご利用いただいている場合にはセキュリティ強化のための構成の見直しにおいて、また今後OCIでのシステム構築をご予定されている場合には構成の検討において、本記事の内容を参考情報としてご活用ください。
記事内でご紹介した各サービスや機能のより詳細な仕様については、下記の関連記事や資料と製品ドキュメントをご確認ください。
▼ 関連記事・資料
- OCI Block Storageにランサムウェア耐性を備えたバックアップ保護機能を追加
- OCI File Storage Serviceのスナップショット・ロックの発表
- OCI活用資料集 – ストレージ関連資料
▼ 製品ドキュメント