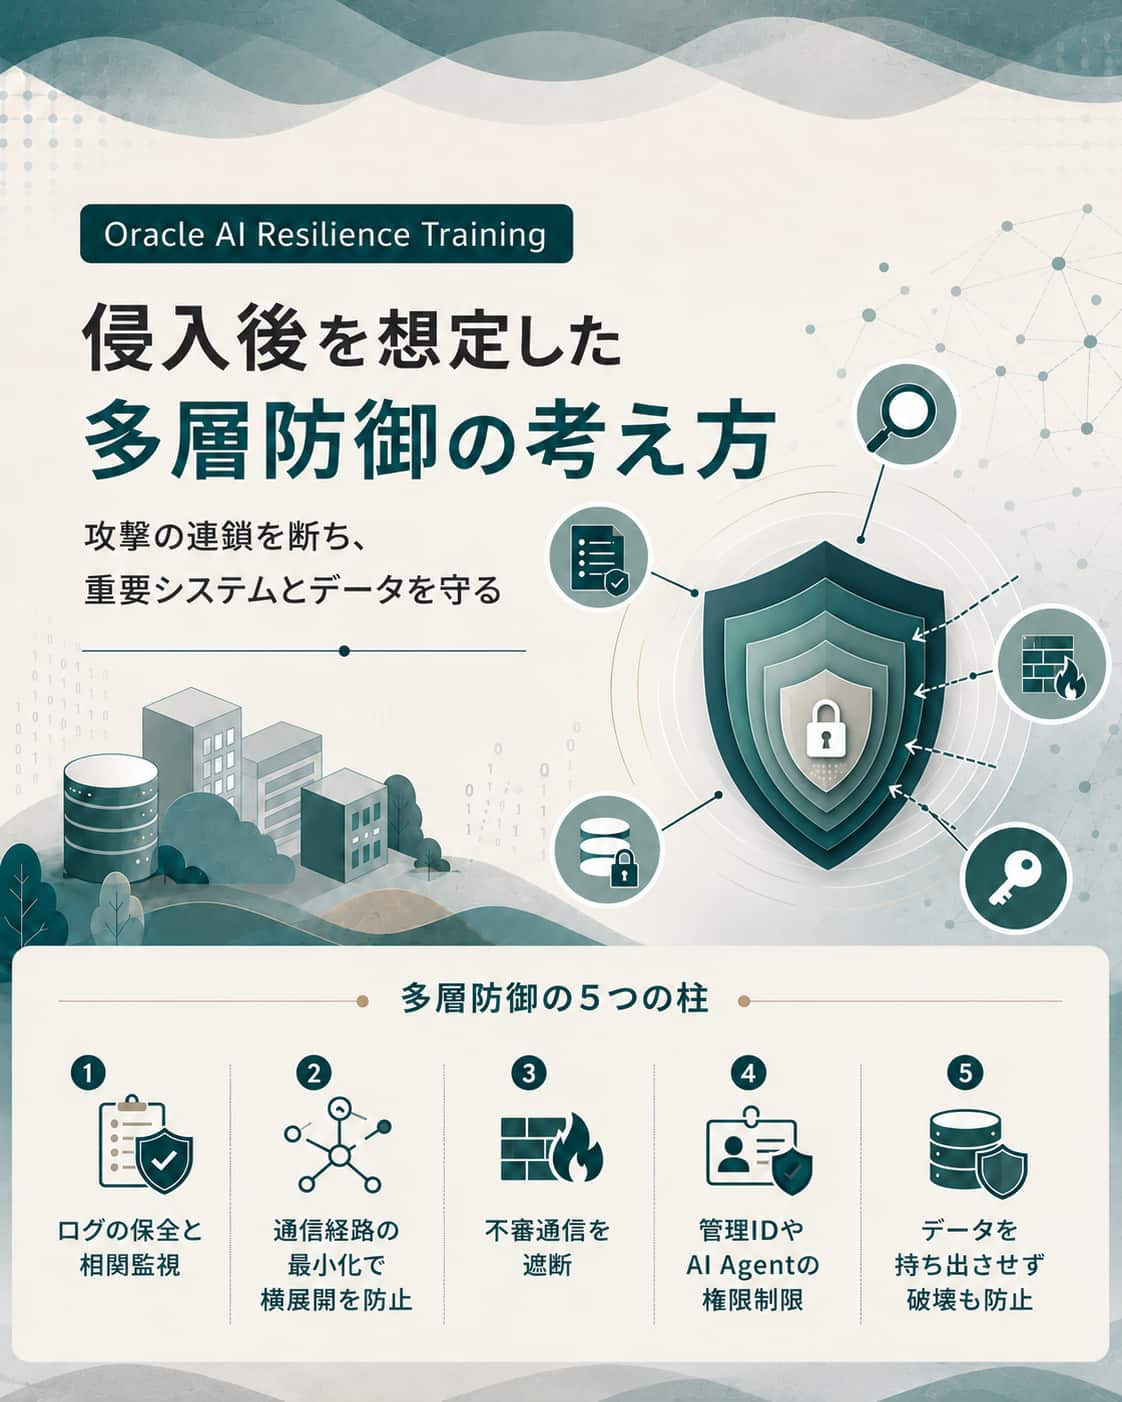
サイバー攻撃への備えは、初期侵入を防ぐ対策だけでは完結しません。攻撃手法が高度化する中、侵入の可能性も見据え、攻撃者の行動を早く捉えて被害の拡大を抑えることが重要です。侵入リスクをゼロにするという前提ではなく、侵入後にも重要システムとデータを守れるよう、防御を重ねて考える必要があります。
ランサムウェア型攻撃を例にすると、内部の探索から横展開、権限の悪用、データの持ち出しや破壊へと、被害が段階的に広がる可能性があります。そこで、内部通信の制御、不審通信や異常な振る舞いの検出、権限の制限、データ保護を組み合わせます。ログも単なる監査記録ではなく、攻撃経路と影響範囲を調べ、封じ込めや復旧を判断するための材料になります。
無料のオンデマンドトレーニング「Oracle AI Resilience Training」では、セッション「侵入後を想定した多層防御の考え方」を公開しています。約60分で、横展開抑止、早期検知、データ保護、影響範囲特定の要点を学べます。
このセッションで学べること
– ログを保全し、ID・通信・操作を相関させて攻撃経路と影響範囲を把握する考え方
– 内部の通信経路を最小化し、攻撃の横展開を抑える方法
– 不審通信や異常な振る舞いを検出・遮断する考え方
– 管理IDやAI Agentの権限を制限するポイント
– データの持ち出し・改変・破壊に備えるデータ保護
すべての対策を一度に導入するのではなく、守るべき資産と想定する攻撃経路を整理し、効果の高い防御層から積み上げることが大切です。侵入後の行動を早期に検知し、迅速に封じ込め、事業への影響を抑えるための設計を、この機会に確認してみてください。
Oracle AI Resilience Trainingの詳細・無料視聴はこちら
リンク先で「侵入後を想定した多層防御の考え方」をお選びください。