※ 本記事は、Girish Achuthaによる”Implementing Custom HR Security in Oracle Fusion Data Intelligence (FDI)“を翻訳したものです。
2026年11月9日
Oracle Fusion Data Intelligence(FDI)で、独自の人事データのアクセス制御を実装する
ユースケース
組織では、同じ人材分析をさまざまな人事担当者に利用させつつ、機密性の高い従業員データを保護する必要があります。Oracle Fusion Data Intelligence(FDI)には標準のセキュリティ機能がありますが、部門、従業員の等級、機密性の高い人事項目による、追加の制御が必要なお客さまも多くいます。
本記事では、HCM – Workforce Coreサブジェクト領域に独自のセキュリティモデルを実装し、各ユーザーグループに、業務上必要な人材データと機密項目だけを表示する方法を説明します。
この例では、次の条件に基づいてWorkforce Coreの分析へのアクセスを制御します。
- 部門
- 従業員の等級
- 機密性の高い人事項目
次のような機密情報のフォルダーへのアクセスも制限します。
- Personal Information(個人情報)
- Diversity Information(多様性に関する情報)
- Compensation(報酬)
適用する業務要件は、次のとおりです。
- 人事ユーザーは、人事部門の、指定した等級の従業員にアクセスできます。個人情報も、人事部門の従業員に限って閲覧できます。
- 報酬担当ユーザーは、給与情報を閲覧できますが、個人を特定できる情報(PII)や多様性に関する項目は閲覧できません。
- 管理職は、幅広い人材データを閲覧できますが、機密性の高い人事情報へのアクセスは制限します。
- 人事管理者は、制限なくアクセスできます。
セキュリティマトリクス
次のマトリクスでは、要件を別々のアクセスグループに整理しています。設定を始める前に、データ単位とオブジェクト単位の制御をどう組み合わせるかを示します。
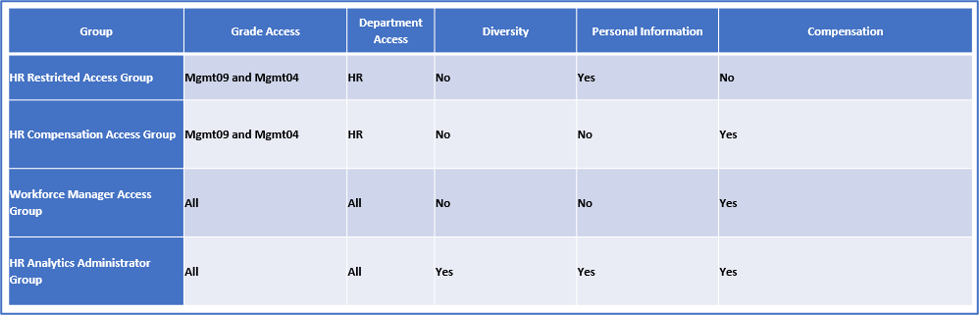
図1:セキュリティマトリクス
HR Restricted Access Group(人事の制限付きアクセスグループ)
- アクセスを次に限定します。
- HR Department(人事部門)
- Mgmt09とMgmt04の等級
- 次にはアクセスできません。
- Diversity Information
- Compensation Data
HR Compensation Access Group(人事の報酬アクセスグループ)
- アクセスを次に限定します。
- HR Department
- Mgmt09とMgmt04の等級
- 報酬情報を表示します。
- 次にはアクセスできません。
- Diversity Information
- Personal Information
主に、機密性の高い個人データは見せず、給与関連のレポートを使わせたい、人事の報酬分析担当者向けのグループです。
Workforce Manager Access Group(人材管理者のアクセスグループ)
- 次にアクセスできます。
- すべての部門
- すべての等級
- 次にもアクセスできます。
- Compensation Data
- 次にはアクセスできません。
- Diversity Information
- Personal Information
機密の従業員情報を制限しながら、組織を幅広く把握するレポートが必要な、管理職向けのグループです。
HR Analytics Administrator Group(人事分析の管理者グループ)
- 次に、制限なくアクセスできます。
- すべての部門
- すべての等級
- Diversity Information
- Personal Information
- Compensation Data
最も高いアクセス権限を持つグループです。通常、FDI環境の保守・サポートを担当する人事IT管理者や、プラットフォームのセキュリティ管理者に割り当てます。
これらの要件に対応するため、次を使います。
- 部門用の、既存のFDIセキュリティコンテキスト
- 等級用の、カスタムセキュリティコンテキスト
- 機密フォルダー用の、Semantic Model Extension配下のSecurity Configurationsのオブジェクト権限
- セキュリティグループを通じて対応付ける、カスタムの職務ロール
解決策
2つの層でセキュリティを実装します。
データレベルのセキュリティ
どの従業員レコードにアクセスできるかを制御します。
この実装では、次のように分けます。
- 部門: Oracleが標準提供するセキュリティコンテキストを使います。
- 等級: 独自のセキュリティコンテキストを使います。
等級用のカスタムセキュリティコンテキストで、次のような値を基に、閲覧できる従業員を制限します。
- Mgmt09
- Mgmt04
オブジェクトレベルのセキュリティ
Workforce Coreのサブジェクト領域内で、機密の人事フォルダーを表示するかどうかを制御します。
対象のオブジェクトは、次のとおりです。
- Diversity(多様性)
- Personal Information(個人情報)
- Facts – Compensation(報酬のファクト)
- Facts – Workforce Diversity(人材の多様性のファクト)
実装手順の概要
- 保護する人事フォルダー用の、カスタム職務ロールを作成します。
- SMEのオブジェクト権限で、対象のサブジェクト領域とフォルダーを設定します。
- アクセス要件に合わせて、セキュリティグループを作成します。
- データ単位で絞り込むための、カスタムセキュリティコンテキストを設定します。
- セキュリティグループを、データロールとカスタム職務ロールに対応付けます。
- 適切なグループにユーザーを割り当てます。
- 必要なセキュリティ割り当てを設定します。
- テストユーザーで、データへのアクセス、フォルダーの表示、アクセス制限を検証します。
手順1:カスタム職務ロールを作る
保護する人事フォルダー用に、次のカスタム職務ロールを作成します。
- PII Access
- Compensation Salary Access
- Diversity Access
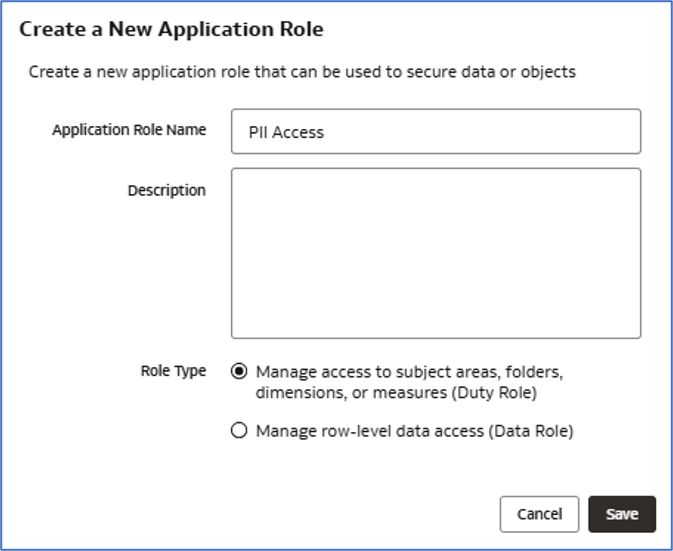
図2:新しいアプリケーションロール
同様に、多様性と報酬用の、残り2つの職務ロールも作成します。
手順2:オブジェクト権限を設定する
前の手順で作った職務ロールごとに、どの保護対象フォルダーへアクセスできるかを定義する、重要な手順です。
Semantic Model Extension(SME)で、次を設定します。
- 保護対象のフォルダーに、Read(読み取り)またはNo Access(アクセス不可)を設定します。
- 前に作ったカスタム職務ロールに基づき、権限を割り当てます。
保護対象のフォルダーは、次のとおりです。
- Compensation
- Personal Information
- Diversity Information
移動先
Semantic Model Extensions → Security Configurations → Configure Object Permissionsへ進みます。
設定手順
- 次の図のように、まずSubject Area(サブジェクト領域)単位のアクセスを設定します。
- 各カスタム職務ロールに、適切な権限であるReadまたはNo Accessを割り当てます。
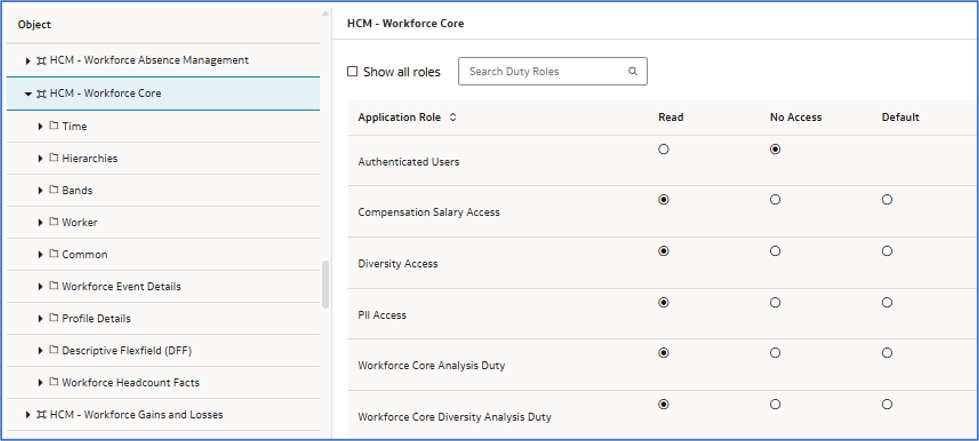
図3:サブジェクト領域の権限
サブジェクト領域の権限を設定したら、次に**Folder(フォルダー)**単位で割り当てます。
以下の図では、Personal Information、Diversity Information、Compensationに関するオブジェクトの設定を示します。
**Fact(ファクト)とDimension(ディメンション)**の両方を含みます。
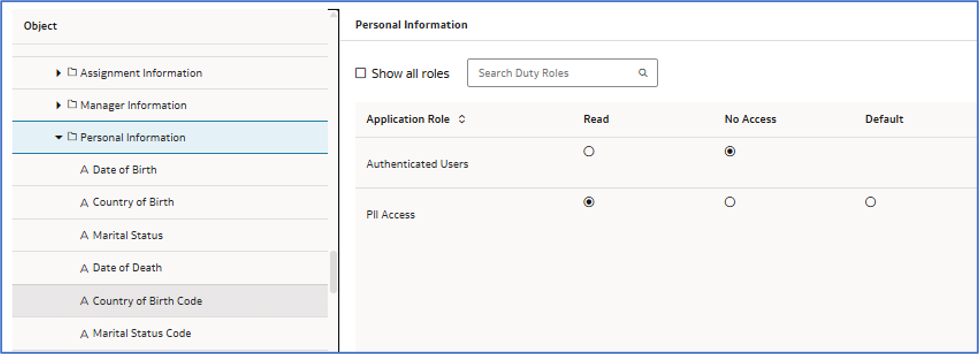
図4:PIIの権限
この図では、PII Accessロールを割り当てたユーザーだけが、Personal Informationフォルダーにアクセスできます。
同様に、次の図のようにDiversity InformationとCompensationの権限を設定します。
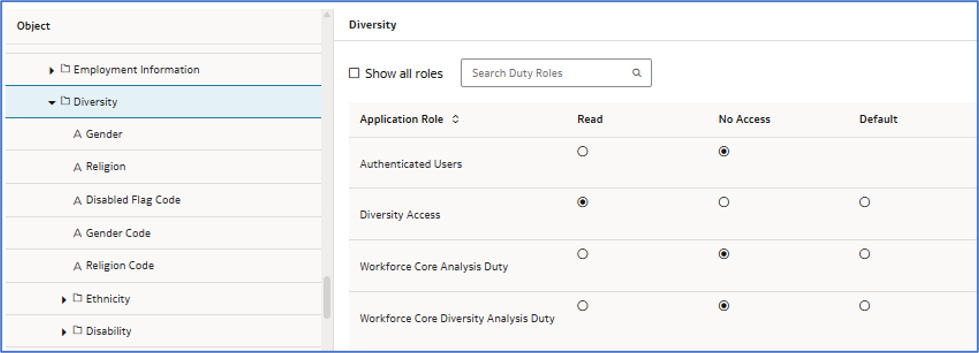
図5:Diversity
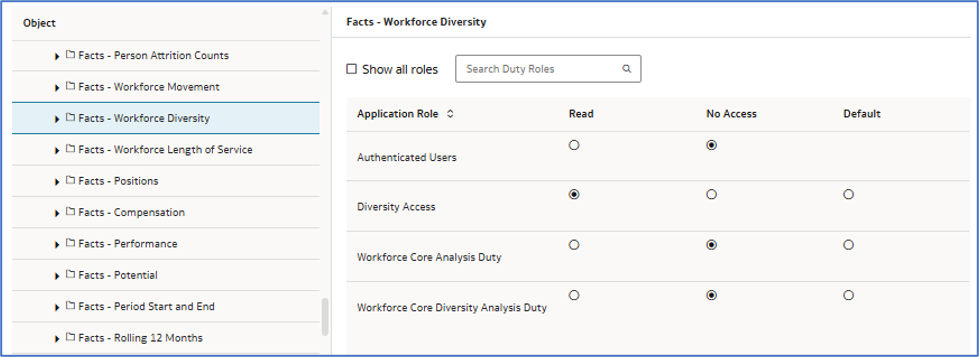
図6:多様性のファクト
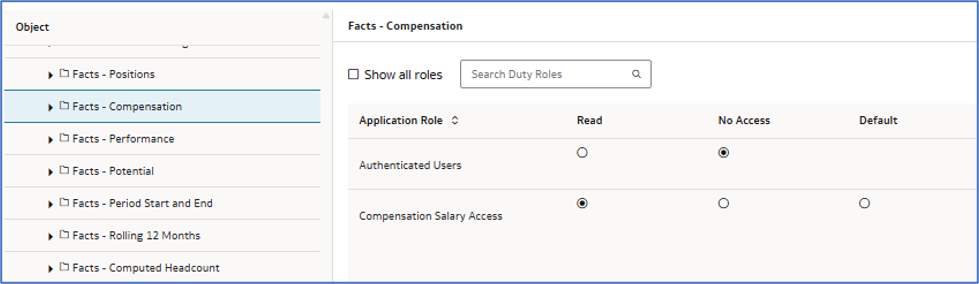
図7:報酬のファクト
重要:
SMEのオブジェクト権限では、まず対象のサブジェクト領域またはフォルダーに対し、Authenticated UsersをNo Accessにします。その後、次のような必要なカスタム職務ロールにだけ、Readを付与します。
- PII Access
- Compensation Salary Access
- Diversity Access
これにより、機密の人事データへの、意図しないアクセスを防ぎます。SMEを変更した後は、必ずモデルを公開(publish)してください。
手順3:セキュリティグループを作る
次のグループを作成するか、既存の適切なグループを使います。この例では、新規に作成します。
- HR Restricted Access Group
- HR Compensation Access Group
- Workforce Manager Access Group
- HR Analytics Administrator Group
これらのグループで、データ単位とオブジェクト単位のアクセスを制御します。対応するユーザーを、それぞれに追加してください。
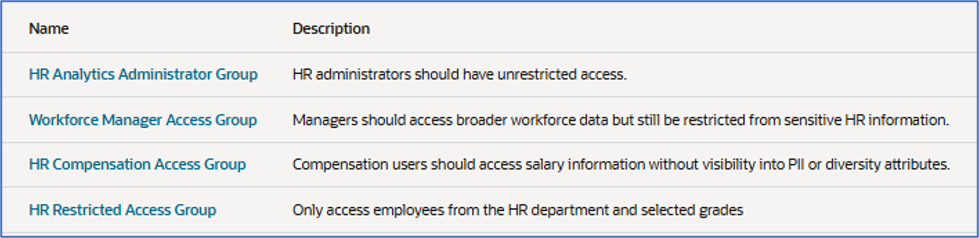
図8:グループ
手順4:等級用のカスタムセキュリティコンテキストを作る
等級で絞り込むための、カスタムセキュリティコンテキストを作成します。
等級の値に応じて、アクセスできる従業員を制限します。
実装手順は、次の記事に従ってください。
Oracle Fusion Data Intelligenceでカスタムセキュリティコンテキストを実装する
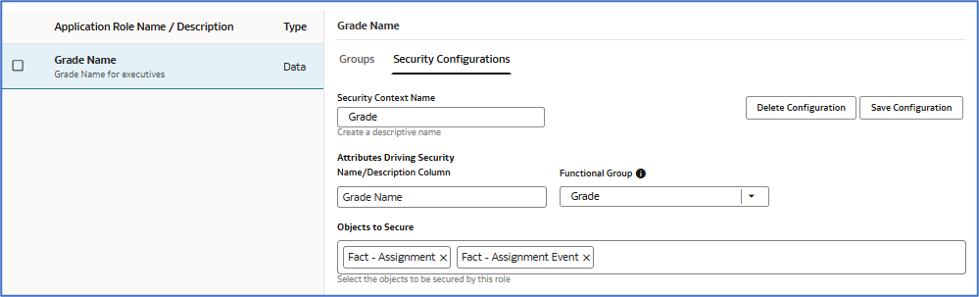
図9:等級のカスタムコンテキスト
手順5:グループとロールの対応を設定する
適切なセキュリティグループに、次を割り当てます。
- データロール
- 標準提供のHCM Department Data Securityロールを使います。
- カスタムセキュリティコンテキストには、前の手順で作ったGrade Nameを使います。
- カスタム職務ロール
この対応付けで、次を決めます。
- 部門単位のアクセス
- 等級単位のアクセス
- フォルダーの表示
- 報酬データへのアクセス
次の図では、HR Analytics Administrator Groupに、必要な職務ロールとデータロールを割り当てています。
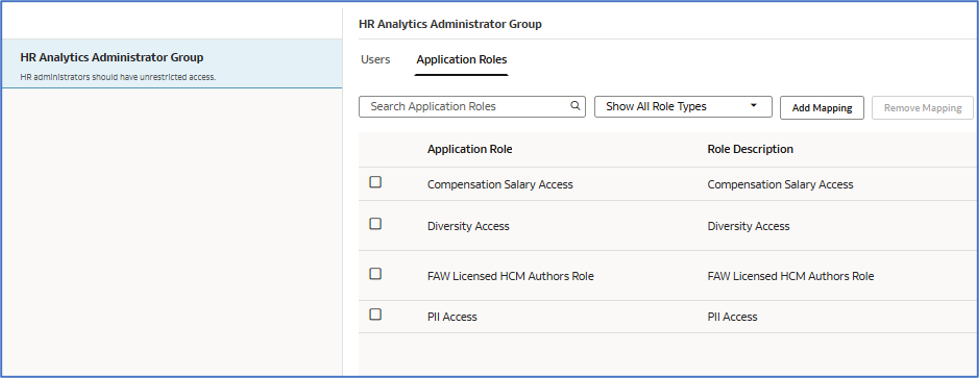
図10:人事管理者グループ
手順3で作ったほかのグループにも、同様に割り当てます。
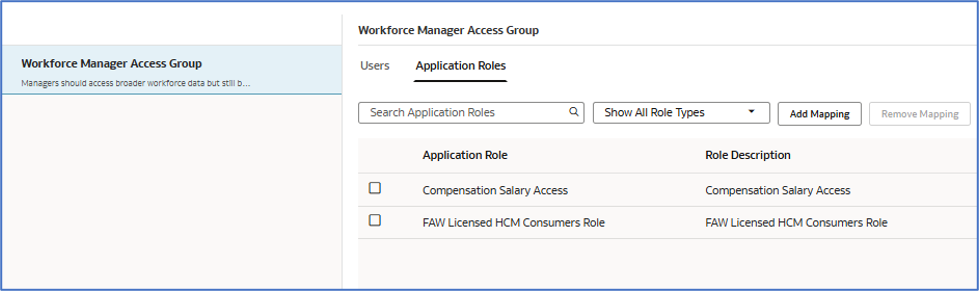
図11:管理職のアクセスグループ
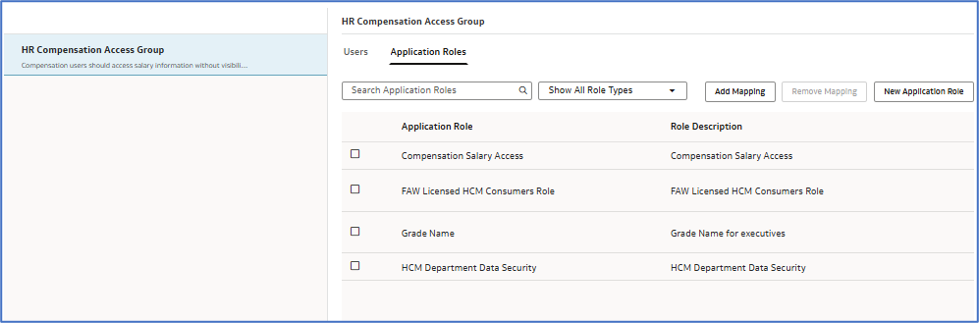
図12:報酬グループ
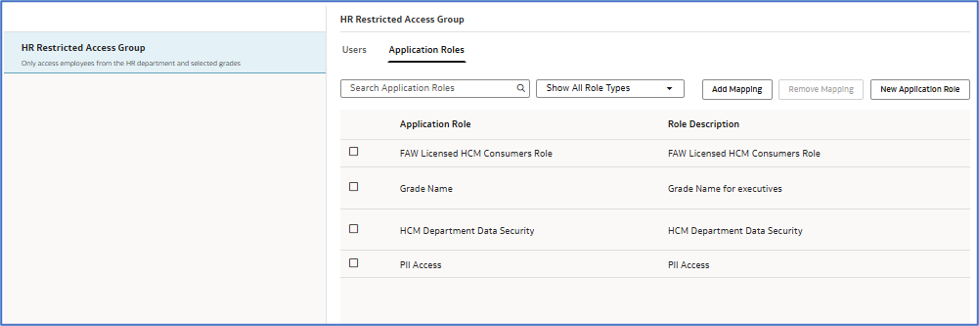
図13:制限付きグループ
手順6:セキュリティグループにユーザーを追加する
業務要件に合わせて、適切なグループへ追加します。
割り当てると、次の制御を適用します。
- 部門と等級のセキュリティコンテキストで、データへのアクセスを制御します。
- Security Configurationのオブジェクト権限で、保護対象フォルダーの表示を制御します。
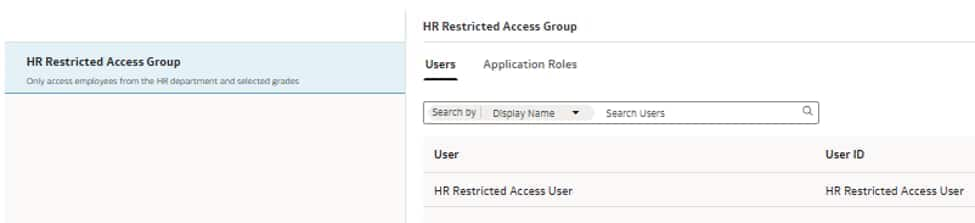
図14:人事の制限付きアクセス
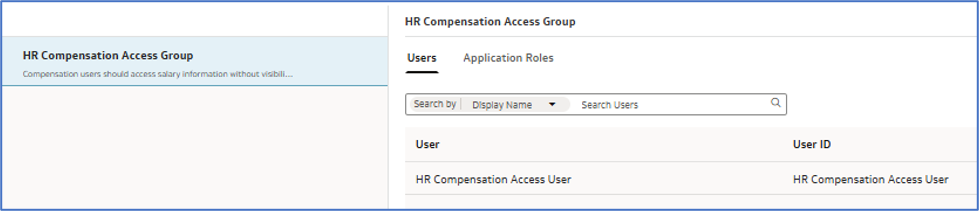
図15:報酬アクセスグループ
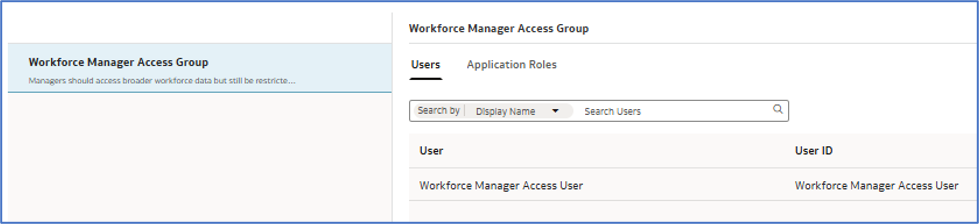
図16:管理職のアクセスグループ
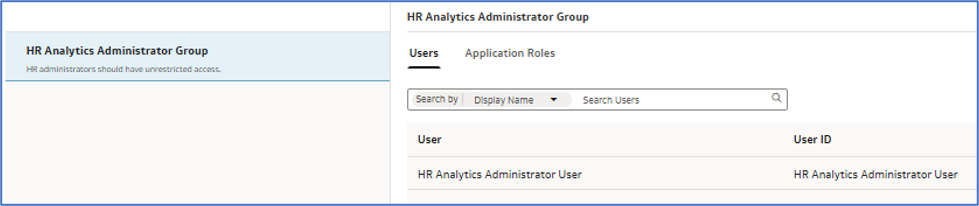
図17:人事管理者グループ
手順7:セキュリティ割り当てを追加する
適切なGradeとDepartment Data Securityのロールを割り当てたユーザーだけに、セキュリティ割り当てを設定してください。
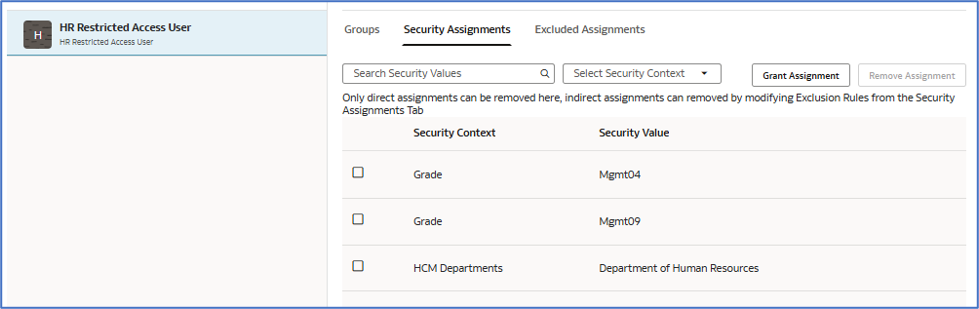
図18:制限付きユーザー
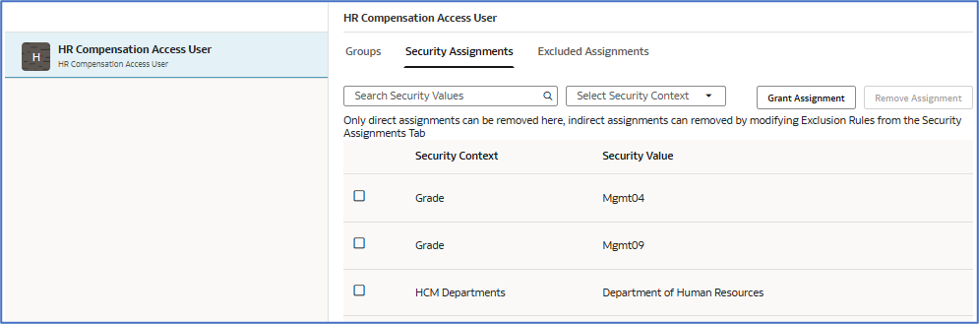
図19:報酬アクセスユーザー
手順8:アクセスを検証する
各グループのサンプルユーザーを使い、実装を検証します。
次を確認してください。
- 部門による絞り込み
- 等級による絞り込み
- 報酬データの表示
- Personal Informationへのアクセス制限
- Diversity Informationへのアクセス制限
次の図は、ログインユーザーに割り当てたロールによって、データと項目を制限する例です。
ここではHR Analytics Administratorとしてログインしているため、すべてのデータとフォルダーに、制限なくアクセスできます。
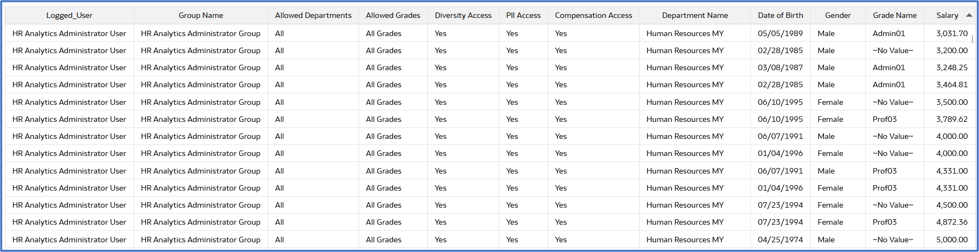
図20:管理者のレポート
別のユーザーが同じレポートを開くと、割り当てたロールに応じて、データや項目が制限されていることを確認できます。
たとえば、HR Compensation Accessロールを持つユーザーは、報酬データの**Salary(給与)を閲覧できますが、PIIデータに分類するDate of Birth(DOB、生年月日)**は閲覧できません。
ほかのユーザーとグループでも同様に検証し、想定どおり制限できていることを確認してください。
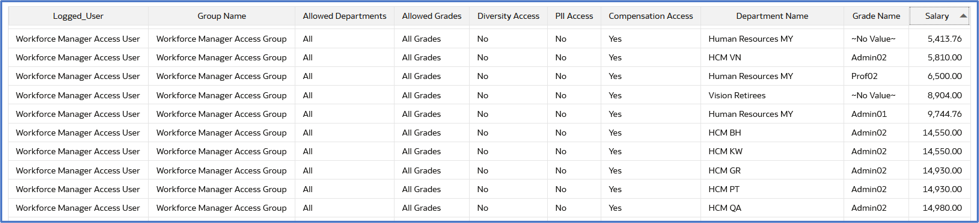
図21:人材管理者

図22:制限付きユーザー

図23:報酬担当ユーザー
まとめ
Oracle Fusion Data Intelligenceで独自の人事セキュリティを実装することで、機密の人材データを保護しながら、各利用者に適切な分析アクセスを提供できます。
データレベルとオブジェクトレベルの制御を組み合わせ、従業員属性、ビジネスユニット、その他の独自の制御項目といった業務要件に応じて、きめ細かく権限を設定できます。
報酬、個人情報、多様性に関する機密データも、併せて保護できます。
ぜひお試しください
次の資料を参照してください。
記事の手順を実際に試し、Oracle Analytics Communityで結果をお知らせください。
質問やアイデアの投稿もできます。
簡単に、無料で参加できます。