前回までの記事では、GRANT 文に代表されるデータベース側での一般の権限から拡張した制御機能として、アクセスできるデータと操作を制御する仕組みである Label Securty や VPD、Deep Data Security を紹介しました。今回は、アプリケーション用のアカウントで「どのSQLと接続元を許可するか」という観点での制御機能を取り上げます。
たとえば、社員情報や異動履歴を決まった画面から検索するアプリケーションを考えてみます。
接続用のアカウントには対象の表へのSELECT権限が必要ですが、その権限で実行できるSQLのすべてを、アプリケーションが使うとは限りません。
接続用の認証情報が悪用されたり、SQLインジェクションによって検索処理が変更されたりすると、業務で使わないSQLを実行される可能性があります。
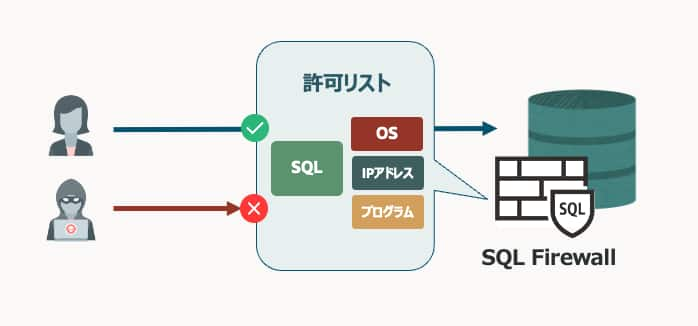
このように、通常の検索は許可しながら、アプリケーションが使わないSQLや、想定していない接続元からのアクセスは制限したい、という場合に、データベース側でSQLと接続元を確認する機能が、Oracle SQL Firewallです。
アプリケーションの通常の処理を収集して許可リストを作り、その範囲から外れるアクセスを記録またはブロックできます。
今回は、SQL Firewallの仕組みと、導入するときに考えておきたい点を整理します。
1. SQL Firewallとは
SQL Firewallは、データベース・ユーザーごとに、実行を許可するSQLと接続元の条件を定義する機能です。
許可したSQLや接続元をまとめた 許可リスト(allow-list) を基準に、通常とは異なるアクセスを検出します。たとえば、アプリケーション用のSALES_APPユーザーに許可リストを設定すると、このユーザーが通常使用する検索SQLを許可し、リストにないSQLを検出できます。
SQLインジェクションや認証情報の悪用によって、想定外のSQLや接続が発生するリスクへの対策として使用することが可能です。
SQL Firewallでは、Oracle Databaseの内部でSQLを検査します。そのため、保護対象ユーザーのSQLについて、ネットワーク経由の接続だけでなくローカル接続でも、また通信を暗号化していても、データベース側で判定することが可能です。そのため、アプリケーションとデータベースの間に、SQLを検査するための専用プロキシなどを配置する必要がない点も特徴です。
2. SQL Firewallの構成要素
SQL Firewallでは、対象ユーザーの通常のSQLと接続元を収集し、その内容から許可リストを生成します。
主な構成要素は次のとおりです。
| 要素 | 役割 |
|---|---|
| キャプチャ | 対象ユーザーが実行したSQLと、そのときの接続元の情報を収集する |
| 許可するSQL | 通常の処理として承認したSQLを登録する |
| 許可する接続元の条件 | クライアントのIPアドレス、OSユーザー名、OSプログラム名を登録する |
| SQL Firewallポリシー | ユーザーの許可リストに対し、照合する範囲と、違反時にブロックするかどうかを定める |
| 違反ログ | 許可リストに一致しなかったSQLや接続と、記録またはブロックした結果を残す |
条件を照合する範囲は、「SQLのみ」「接続元のみ」「両方」から選択できます。たとえば、まずはアプリケーション用アカウントの接続元を制限し、通常のSQLを十分に収集した後で、SQLの制限を追加する進め方もでき、また、許可リストに一致しないアクセスをブロックせずに記録することも可能です。
3. SQLを照合する仕組み
SQL Firewallは、SQLの文字列を入力されたものとそのまま1文字ずつ照合するものではありません。
収集したSQLを正規化し、リテラル値を置き換えたSQLから、SQLを識別する情報であるSQLシグネチャを生成して照合します。そのため、大文字・小文字、改行やスペースを気にする必要もありませんし、また、検索する従業員IDが変わるたびに、別のSQLとして許可リストへ追加する必要もありません。
たとえば、SALES_APPユーザーが、次のSQLで検索するとします。
SELECT JOB_ID FROM HR.JOB_HISTORY;次に、同じ表に対して検索する列を増やした以下のSQLを実行してみます。
SELECT JOB_ID, EMPLOYEE_ID FROM HR.JOB_HISTORY;このSQLは先ほどの検索とは構造が異なりますので、このSQLが許可リストに登録されていなければ、SQLの違反として記録され、ブロックする設定では実行を拒否されることとなります。
そのため、表へのアクセス権限がある場合でも、許可リストにないSQLの実行が制限できる点が、このSQL Firewall の機能の特徴となっています。
一方、次のように従業員IDを指定するSQLでは、IDの値だけを変更しても同じ構造として扱われます。
SELECT FIRST_NAME FROM HR.EMPLOYEES
WHERE EMPLOYEE_ID IN (102, 200);このSQLを許可すると、SQLシグネチャは汎用化された形で登録されるため、IDを101、300へ変えた場合も、値の違いだけを根拠に拒否はされません。
4. 許可リストの作成と適用
SQL Firewallは、通常のSQLを収集した後に、許可リストを生成して適用します。
基本的な流れは次のようになります。
- SQL Firewallを有効にする
対象のコンテナでSQL Firewallを有効にします。
この時点ですべてのユーザーのSQLが制限されるものではありません。 - 対象ユーザーの通常の処理を収集する
キャプチャを開始し、正規の接続元から、画面操作やバッチ処理などの通常の業務を実行します。 - 収集内容を確認し、許可リストを生成する
必要な処理が含まれ、許可すべきでないSQLや接続元が混ざっていないことを確認します。
キャプチャを停止した後は、収集した内容から許可リストを作成します。 - ブロックせずに違反を記録する
許可リストを有効にし、通常の業務を継続しながら、収集できていなかった処理がないかを確認します。 - ブロックを有効にし、運用を続ける
許可リストと業務処理の対応を確認した後、違反をブロックする設定へ切り替えます。
以後も、アプリケーションの更新に合わせて許可リストを維持します。
このように、手動でSQLを登録していくわけではなく、実際の問い合わせから収集を行い、正常に実行されたSQLだけがキャプチャされることになります。
実行に失敗したSQLは収集されないため、月次処理や例外時の処理も含め、必要な操作が正常に完了するところまで実行することが重要です。
その後、集まったSQLのリストから許可リストへ含める範囲は、管理者が内容を確認して決めることとなります。
また、キャプチャと許可リストは別に管理されます。そのため、キャプチャを停止しても、適用中の許可リストによる制御は続きます。許可SQLを個別に削除すると、表の参照権限を変更せずに、そのSQLの実行を制限することも可能です。
https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/dbms_sql_firewall.html
5. 違反時の動作とログの確認
SQLの違反をブロックした場合、ORA-47605: SQL Firewall violationが返されます。
SQLの違反では接続を維持したまま対象のSQLを拒否しますが、新規接続時の接続元の違反では接続自体を拒否します。
そのため、アプリケーションがエラーを受けたときの処理も、事前に確認しておくことが重要となります。
https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/getting-started-sql-firewall.html
設定やログは、以下の各ディクショナリ・ビューから確認することができます。
| ビュー | 確認する内容 |
|---|---|
DBA_SQL_FIREWALL_STATUS | SQL Firewall全体の有効化状態 |
DBA_SQL_FIREWALL_CAPTURES | ユーザーごとのキャプチャの状態 |
DBA_SQL_FIREWALL_CAPTURE_LOGS | 収集したSQLとアクセス対象 |
DBA_SQL_FIREWALL_ALLOW_LISTS | 許可リストの状態と適用する設定 |
DBA_SQL_FIREWALL_ALLOWED_SQL | 許可リストに登録されたSQL |
DBA_SQL_FIREWALL_VIOLATIONS | 違反したSQLや接続と、そのときの動作 |
また、許可する接続元は、DBA_SQL_FIREWALL_ALLOWED_IP_ADDR、DBA_SQL_FIREWALL_ALLOWED_OS_USER、DBA_SQL_FIREWALL_ALLOWED_OS_PROGから確認できます。
https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/oracle-sql-firewall-data-dictionary-views.html
複数のデータベースを管理する場合は、OCI のクラウドサービスである Data SafeからSQLの収集、許可リストの生成と適用、違反ログの確認をまとめて GUI で行うことも可能です。
この場合も、SQLを検査して制御するのは対象のデータベースになります。
https://docs.oracle.com/en-us/iaas/data-safe/doc/sql-firewall-overview.html
6. ユースケース
SQL Firewallは、実行するSQLの種類や接続元を、あらかじめ整理できるアプリケーションに向いています。
たとえば、次のような要件で使用できます。
- 注文管理や顧客管理などの業務アプリケーションで、通常の処理に使うSQLだけを許可したい
- アプリケーション用アカウントを使った、想定外のSQLの実行を検出したい
- アプリケーション用アカウントの接続元を制限し、認証情報が持ち出された場合の接続を抑止したい
- すぐにブロックへ移行する前に、通常と異なるSQLや接続元をログから把握したい
特に、画面やAPI、バッチ処理のSQLがある程度定まっている場合は、許可リストと業務の対応を確認しやすくなります。
対象ユーザーを選んで設定できるため、まず一つのアプリケーション用アカウントから適用を進めることもできます。
一方、分析担当者が自由にSQLを書く環境や、AIエージェントが依頼ごとに新しいSQLを生成する環境では、正規の処理でも未知のSQLが増えるため、SQLまで制限するとそのたびに許可リストの確認と更新が必要になります。
こうした環境では、接続元だけをSQL Firewallで制限する方法も検討します。
前回に紹介したDeep Data Securityは、利用者のIDや属性に基づいて、アクセスできるデータと操作を定める機能になっています。
AIエージェントなどが柔軟にSQLを生成する場合も、利用者ごとの認可と、実行するSQLを許可リストで限定するかどうかは、それぞれの要件に合わせて設計することが重要です。
7. ほかのセキュリティ機能との使い分け
これまでに紹介したDeep Data SecurityやVPDと、今回のSQL Firewallは、いずれもデータベース側でアクセスを制御しますが、判定する対象が異なります。
Deep Data Securityは利用者に許可するデータと操作を、VPDはSQLが処理する行の範囲を制御します。
SQL Firewallは、データベース・ユーザーごとに「どのSQLや接続を許可するか」を制御することになります。
| 機能 | 主な制御対象 | 判定の基準 | 制御や記録を行う場所 | 主な制約 | 設計と運用で決めること |
|---|---|---|---|---|---|
| Deep Data Security | エンドユーザーが操作できる行、列、セル | 利用者のID、データ・ロール、属性と認可ルール | データベース内部 | 通常のデータベース・ユーザーの権限を一律に制限する機能ではない | 利用者の識別情報の連携と、認可ルールの管理 |
| SQL Firewall | ユーザーが実行するSQLと接続元 | 許可リストに登録したSQLと接続情報 | データベース内部 | 未適用ユーザーや除外された処理は対象外 | 通常の処理の収集範囲と、変更時の許可リスト更新 |
| VPD | 表などに対するSQLの処理対象行 | ポリシー関数が返す条件 | データベース内部 | SYSのアクセスやDDLは行の制限の対象外 | 行の条件と、判定に使う利用者属性の管理 |
| 統合監査 | 記録対象とする操作 | 監査ポリシーなどの設定 | データベースの監査証跡 | 操作を記録する機能であり、実行は抑止しない | 記録の対象、保持期間、確認と通知の運用 |
VPDと併用する場合、VPDが内部で適用する条件などの変換は、SQL Firewallが収集する入力SQLには含まれません。両者を組み合わせる場合でも、アプリケーションが実際に発行するSQLを収集することになります。
https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/oracle-sql-firewall-and-oracle-virtual-private-database.html
※ VPDが制限する操作や適用されないユーザーについては、VPDの概要と制限もご参照ください。
また、この後の連載では、管理者が持つ強い権限の使用を制限する Database Vault を取り上げる予定です。Database Vaultでは、保護対象へのアクセスを認めるユーザーや、重要な操作を実行できる条件を定めます。
SQL Firewallの許可リストと組み合わせ、保護対象へのアクセス条件と、想定するSQLの範囲をそれぞれ管理することもできます。
この2つの併用については以下のドキュメントもご参考にしてください。
https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/oracle-sql-firewall-and-oracle-database-vault.html
なお、Oracle Audit Vault and Database Firewall(AVDF)のDatabase Firewallは、ネットワーク上でデータベースへの通信を監視またはブロックする製品です。本記事のSQL Firewallは、Oracle Databaseに組み込まれた機能であり、配置する場所と検査の仕組みが異なっています。。
https://www.oracle.com/security/database-security/audit-vault-database-firewall/faq/
8. 導入と運用の注意点
許可リストを業務の変更に合わせて維持する
通常の画面操作だけでなく、月次バッチや保守などのSQLと接続元も収集し、正規の処理が違反にならないかを確認します。
アプリケーションの更新時は許可リストも見直し、違反ログから追加する場合も、変更の理由と実行元を確認して承認したものだけを登録します。
許可リストの追加と変更
制御対象と除外される処理
SYSなど一部のOracle管理ユーザーや、COMMIT、ROLLBACK、SAVEPOINTなどのトランザクション制御文は対象外です。
- 対象外のユーザー:https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/configuring-oracle-sql-firewall-using-dbms_sql_firewall-package.html
- 対象となるSQL:https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/oracle-sql-firewall.html
PL/SQL内のSQLも収集する場合は、キャプチャのtop_level_onlyを既定値のFALSEにします。
また、Oracle Schedulerのジョブは既定では除外されるため、対象に含める場合はDBMS_SQL_FIREWALL.INCLUDEで設定し、動作を検証します。
- Scheduler ジョブ:https://docs.oracle.com/en/database/oracle/oracle-database/26/sqlfw/oracle-sql-firewall-and-oracle-scheduler-jobs.html
CDBルートと各PDBの設定は、それぞれのコンテナだけに適用されますので、業務用の表があるPDBを保護する場合は、そのPDBで設定します。
業務上の認可とアプリケーションの対策を組み合わせる
許可した構造のSQLでも、指定する値や更新内容が業務上適切かどうかは別に判断します。
共有アカウントの背後にいる利用者の認可、最小限の権限付与、バインド変数の使用などの対策も継続するようにします。
【参考】SQLインジェクション対策:https://docs.oracle.com/en/database/oracle/oracle-database/26/lnpls/sql-injection.html
管理権限、監査、ログの容量を設計する
管理にはSQL_FIREWALL_ADMIN、関連ビューの参照にはSQL_FIREWALL_VIEWERロールを使い、アプリケーション用アカウントに許可リストを変更する権限を持たせないようにします。
管理操作は統合監査へ必ず記録されますが、違反も統合監査へ記録するには、監査ポリシーの設定が必要です。また、キャプチャや違反ログによる負荷と容量を確認し、ログの保持期間と削除手順も決めておく必要があります。
9. ライセンスについて
SQL Firewall は、26ai から登場したセキュリティ機能となっており、Oracle Database Vault オプション、または Oracle Audit Vault and Database Firewall に含まれる機能になっています。
OCI なども含めると、SQL Firewall が利用できる環境は以下のとおりです。
- Oracle AI Database FREE
- Enterprise Edition(前述のオプションが必要)
- OCI Base Database Service Enterprise Edition – High Performance
- OCI Base Database Service Enterprise Edition – Extreme Performance
- OCI Exadata Database Service on Dedicated Infrastructure / Cloud@Customer
https://oracleapex.com/ords/features/r/dbfeatures/licenses?license_id=159
Oracle AI Database FREE でも利用できるため、機能検証は無償環境で始めることができます。
また、Autonomous AI Database Serverlessでは26aiのデータベースでSQL Firewallを利用でき、OCI サービスの「Data Safe」から管理することも可能ですので、ぜひご活用ください。
https://docs.oracle.com/en/cloud/paas/autonomous-database/serverless/adbsb/autonomous-data-safe.html
10. まとめ
SQL Firewallは、アプリケーション用アカウントなどに対し、許可したSQLと接続元の範囲でアクセスを制限する機能です。
通常の業務で使うSQLを許可し、その範囲から外れるSQLや接続を記録またはブロックできます。
導入時は、通常の処理を十分に収集できることと、アプリケーションの変更に合わせて許可リストを維持できることが判断の基準になります。まずは対象のアカウントと処理を絞り、違反を記録する設定で業務への影響を確かめてから、ブロックする運用へ進めてみてください。
次回のSQL Firewallのハンズオンでは、実際に SQL を収集し、許可リストの生成、ブロック、違反ログを確認してみます。