
※ 本記事は、Vipin Samarによる”Oracle Deep Data Security Extends Authorization Across Remote Databases, Lakehouse Data, and Related Tables“を翻訳したものです。
2026年11月13日
以前は、AIエージェント時代のデータ・アクセスを保護するための新しいアプローチであるOracle AI Database 26aiでのOracle Deep Data Securityの提供を発表しました。Deep Data Securityは、アプリケーションまたはAIエージェントがユーザーのかわりにデータを問い合せる場合でも、エンド・ユーザーの認可モデルをデータベース内で直接適用します。
「Oracle AI Database 26aiは、アプリケーション層ではなくデータベースが、誰がデータを参照できるかを最終的に判定する新機能Deep Data Securityにより、この課題を解決します。」
—Tony Baer, Principal, dbInsight
最新のアプリケーションでは、リモートのOracleデータベースおよびOracle以外のデータベース、オブジェクト・ストア、データ・レイクハウス・プラットフォーム全体にわたってエンタープライズ・データにアクセスすることがよくあります。そのため、組織では、これらのアクセス経路全体でエンドユーザー認可を一貫して適用する必要があります。
Oracle AI Database Release Update 23.26.3 (DBRU 23.26.3)では、Deep Data Security (Deep Sec)によって、リモート・データベース、オブジェクト・ストアおよびデータ・レイクハウス・プラットフォームにエンドユーザーの認可が拡張されています。また、表間のデータ権限付与と高度なSQL分析のサポートが追加、OCI Database Tools MCPサービスへのエンド・ユーザー認可とOracle Select AIによる自然言語問合せの拡張、Node.jsデータベース・ドライバへのサポートの拡張、直接データベース・アクセス用のMFAが追加されています。
データベース、レイクハウス、オブジェクト・ストア間のリモート・データへのアクセスを制御
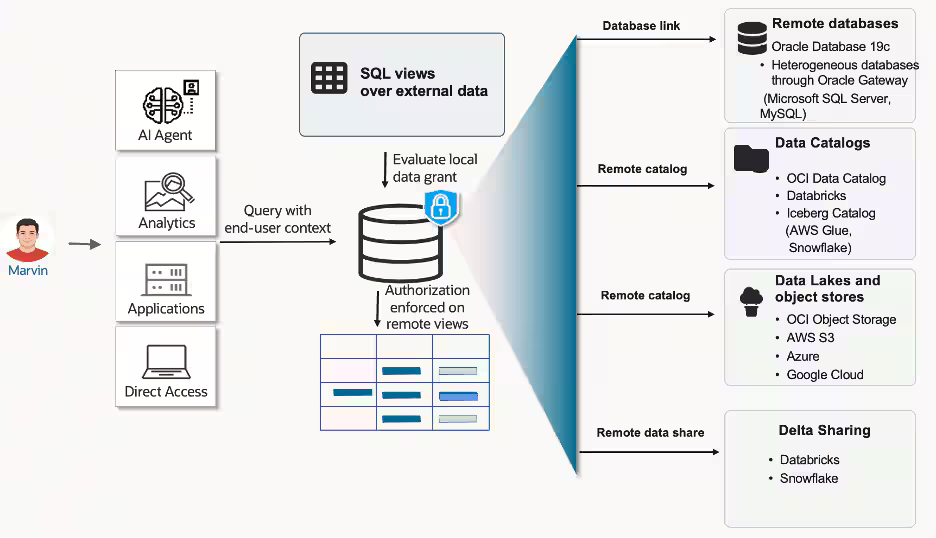
Oracle AI Databaseは、リモートのOracle Databases、異機種データベース、オブジェクト・ストア、レイクハウス・プラットフォームのデータなど、ローカル・データベースの外部に格納されているデータへのSQLアクセスをすでに提供しています。お客様は、データベース・リンク、Oracle Gateway、サポートされているカタログおよびオブジェクトストアの統合を通じて、そのデータにアクセスします。データベース・リンクおよびOracle Gatewayを使用するビューでは、問合せとDMLの両方がサポートされています。カタログベースのアクセスは読取り専用です。
DBRU 23.26.3を使用すると、Deep Secはアイデンティティ対応の認可をこれらのアクセス・パスに拡張します。顧客は、リモート表、リモート・カタログおよびデータ共有を参照するローカルSQLビューにデータ権限を定義できます。リモート表には、Oracle Database 19cの表と、Oracle Gatewayを介してアクセスされるサポートされる異機種間データベース表を含めることができます。問合せがいずれかのビューに対して実行されると、Oracle AI Databaseはエンド・ユーザー・コンテキストを使用してデータ権限を評価します。
関連表間での一貫した認可
通常、エンタープライズ・アプリケーションは、ビジネス・オブジェクトを構成する複数の関連表からのデータに依存します。カスタマ・サービス・ワークフローでは、1つ以上のスキーマにまたがるアカウント、注文、権限およびリージョンのデータを組み合せることができます。財務ダッシュボードは、コスト・センター、トランザクション、承認および組織階層を結合できます。
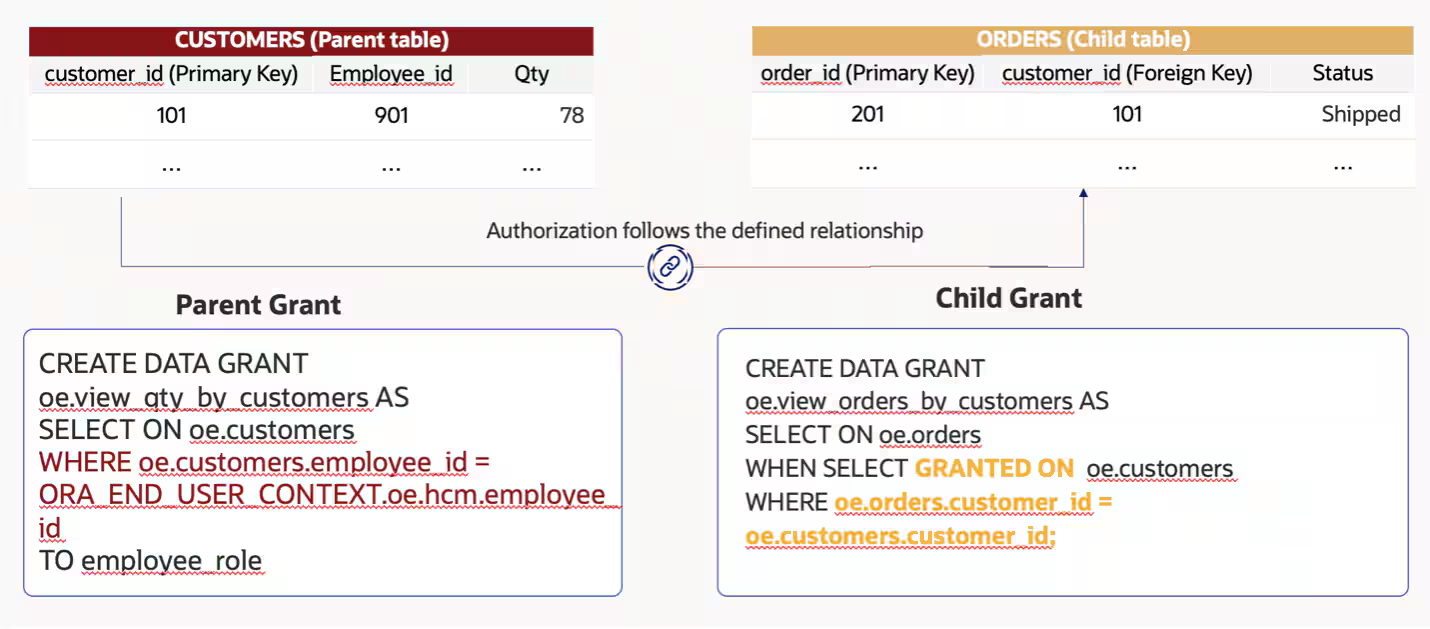
クロス・テーブル・データ付与のサポートが新しく追加されたDeep Secでは、関連するテーブル間で同じ認可ポリシーを拡張できるようになりました。親表に対して定義された認可条件は、定義された結合関係を介して、関連する子表に対して再利用できます。各データ権限は、特定の表またはビューに関連付けられたままですが、関連する権限付与では、権限受領者リストおよび認可条件を複製するのではなく、認可関係を再利用できます。これにより、組織は表の関係に関するセキュリティ・ポリシーをモデル化すると同時に、表間で重複する一貫性のない認可制御を削減できます。
高度なSQLを使用するセキュアな分析ワークロード
Oracle Databaseは、リアルタイム分析、対話型意思決定サポート、および財務レポート、ダッシュボード、販売分析などのユース・ケースの業務レポートのためのデータベース内分析SQLをサポートしています。
DBRU 23.26.3では、Deep Secは分析句やウィンドウフレーム仕様など、分析関数を使用する問合せに対してデータ権限を適用します。また、ANSI標準のGROUPING SETS、CUBE、ROLLUPなど、高度な集計のデータ権限も適用されます。
ランキング、累計、移動平均、トレンド分析、ロールアップなどの計算は、各ユーザーがアクセスを許可されているデータからのみ計算されるようになりました。開発者は、アプリケーションや分析ツールで同じ認可ルールを再実装する必要はありません。Oracle Analytical SQLおよびFunctionsについてさらに学習します。
モデル・コンテキスト・プロトコル・ツールが各ユーザーの権限内で動作することを確認
AIエージェントは、エンタープライズ・データ・システムの問合せにModel Context Protocol (MCP)ツールを使用する傾向が高まっています。サインイン済ユーザーがアクセスを許可されているデータに各リクエストを制限するには、データベースがそのユーザーのアイデンティティおよびコンテキストを使用してアクセスを評価する必要があります。
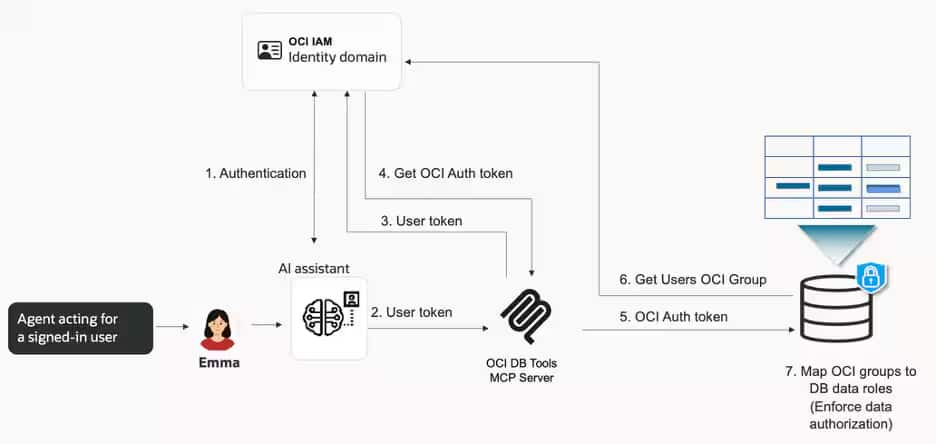
Deep Secでは、MCPサーバーがサインイン・ユーザーのOAuth 2.0トークンをMCPサーバー独自のアクセス・トークンとともにOracle AI Databaseに転送する際に、すでにデータ権限が適用されています。
DBRU 23.26.3は、そのモデルをOCI Database Tools MCPサービスに拡張します。MCPサーバーは、エンド・ユーザーOAuth 2.0トークンをOracle Cloud Infrastructure Identity and Access Management (OCI IAM)と交換し、そのユーザーにかわってOCI認証トークンを使用します。Oracle AI Databaseでは、OCI認証トークンによって表されるエンドユーザーIDを使用して、リクエストごとに適用可能なデータ付与を評価します。
Oracle Select AIのエンド・ユーザー承認の強制
Oracle Select AIを使用すると、ユーザーは必要なSQLを自動的に生成することで、自然言語でデータベースを問い合せることができます。Select AIによってそのSQLが実行されると、Deep Secでは、リクエスト元のユーザーに適用可能なデータ権限が適用されるようになり、リクエスト元のユーザーに適用可能なデータ権限によって結果が制限されるようになりました。Select AIが異なるユーザーに対して同じSQLを生成する場合でも、結果は各ユーザーの承認を反映します。
Node.jsデータベース・ドライバのサポート
Deep Secは、Java、PythonおよびODP.NETドライバを使用するアプリケーションに加えて、Oracle AI Databaseに接続するNode.jsアプリケーションとともに使用できるようになりました。node-oracledbドライバは、そのNode.jsプラグインとともに、JavaScriptまたはTypeScriptで記述されたアプリケーションをOracle AI Databaseにエンド・ユーザー・セキュリティ・コンテキストを伝播できます。データベースは、そのユーザーに対して適用可能なデータ付与を強制できます。サンプル・コードのウォークスルーについては、Node.jsアプリケーションのOracle AI Database Deep Data Securityを参照してください。
MFAによる直接データベース・アクセスの強化
DBRU 23.26.3では、Oracle AI Databaseに直接接続するDeep Data Securityエンド・ユーザーに対して、多要素認証(MFA)サポートが追加されています。MFAは、これらのローカル・エンド・ユーザーの認証を強化し、エンドユーザー・コンテキストでMFAステータスを使用できるようにします。データ付与では、そのステータスを認可条件として使用できるため、Oracle AI Databaseは、必要に応じてユーザーがMFAを正常に完了した場合にのみ、付与の対象となるデータを返すことができます。
重要なポイント: AI時代のデータ・アクセスの管理
DBRU 23.26.3を使用すると、Oracle Deep Secは、より多くのデータ・ロケーション、テーブル・リレーションシップ、およびアクセス・パスにわたって、データベース強制エンド・ユーザー認可を拡張できます。
「データ漏洩がエージェントに到達する前に、その発生源でブロックすることが、適切なアーキテクチャ上のアプローチです。」
—Stephen Catanzano, Senior Analyst, Omdia
AIエージェントとアプリケーションがエンタープライズ・データにアクセスするための新しい方法を作成すると、Oracle AI Databaseでは、データが返される前にデータベースにエンド・ユーザー認可が適用されます。
Oracle Deep Data Securityを使い始める
Oracle Deep Secを使い始めるのに役立つOracle LiveLabsリソースを拡充しました。
Lab 1: Oracle Deep Data Securityスタート・ガイド
Lab 2: Microsoft Entra IDとDeep Data Securityによるアイデンティティ主導のデータ・アクセス
Lab 3: 表間データ権限付与