※ 本記事は、Gagan Singhによる”Encrypted and Efficient: Rethinking Oracle Backup Architecture with RMAN and Zero Data Loss Recovery Appliance (ZDLRA)“を翻訳したものです。
2026年11月8日
暗号化バックアップが必要なデータベースでは、圧縮、重複排除、鍵へのアクセスに与える影響も考慮しなければなりません。RMANは圧縮済みの暗号化バックアップセットを作成しますが、その処理はデータベースホストが担います。また、出来上がる形式はストレージの圧縮や重複排除からはほぼ中身を認識できず、ストレージ消費量全体が増えます。
バックアップ暗号化で、バックアップの扱いが変わる理由
ランサムウェアの攻撃者がバックアップを狙うのは、復旧を妨げることで交渉上の優位性を高められるためです。CISA(**)は、オフラインの暗号化バックアップと定期的な復元テストを推奨しています。一方、英国NCSC(***)は、AIが支援する偵察、攻撃手法の開発、ソーシャルエンジニアリングによって、攻撃の頻度と強度が増すと予測しています。暗号化は持ち出されたデータの機密性を保護しますが、バックアップデータの処理経路を変えるため、復旧と一体で設計する必要があります。
**:CISA StopRansomwareガイド
***:英国NCSC「2027年までのサイバー脅威に対するAIの影響」
Oracle Zero Data Loss Recovery Appliance(ZDLRA)は、オラクルが設計した、データベースの構造を理解するバックアップと復旧のプラットフォームです。RMANを、一元的なデータ保護アーキテクチャへ拡張します。重点は、単なるバックアップコピーの格納と保持ではなく、企業規模で常に復旧に備えることです。暗号化データについては、RMANと統合してストレージ効率の高い暗号化バックアップを実現し、バックアップ用ストレージを膨らませずに、データベースを理解した保護と暗号鍵を維持します。
一般的な3つのデータ保護パターンを見ながら、ZDLRAの有無という設計上の選択が、データ保存とセキュリティにどう影響するかを考えます。
保護パターンA:データベース全体がTDEで暗号化されている場合
ZDLRAを使わない場合。 通常のRMANバックアップピースでも、TDEのデータファイルブロックは暗号化されたままです。RMANは暗号化前に圧縮できますが、圧縮と暗号化はデータベースホストのCPUを消費し、最終的な暗号化バックアップ形式はストレージ側の圧縮効果を制限します。
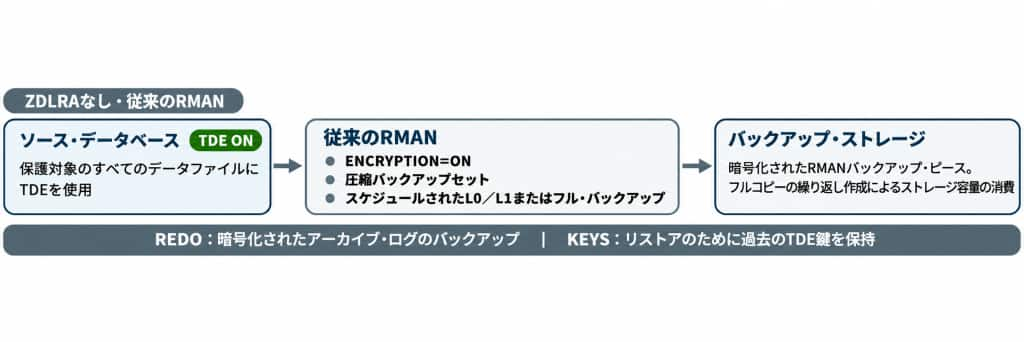
ZDLRAを使う場合。 RA_FORMATを、RMAN暗号化と圧縮バックアップセットと組み合わせます。RMANはメモリ内でTDEブロックを復号し、圧縮して、データ暗号鍵(DEK)で再暗号化します。そのうえで、ZDLRA固有の増分フォーエバーと仮想フルバックアップの技術に対応するバックアップを構築します。
CONFIGURE ENCRYPTION FOR DATABASE ON; -- persistent-- or, inside a single RMAN job:SET ENCRYPTION ON;BACKUP DEVICE TYPE SBT INCREMENTAL LEVEL 0 CUMULATIVE FILESPERSET 1 DATABASE PLUS ARCHIVELOG NOT BACKED UP FILESPERSET 32;- REDOと鍵。 Recovery Appliance用のLOG_ARCHIVE_DEST_nでENCRYPTION=ENABLEを設定します。保持するバックアップが必要とする過去のTDEマスター鍵は、すべて残してください。鍵を更新したからといって、古い鍵を破棄してよいわけではありません。
- 保護ポリシーにSecure-modeを設定すると、ZDLRAは暗号化されていないバックアップとREDOを拒否し、すべてのデータベースファイルに一貫した暗号化バックアップ戦略を適用できます。
保護パターンB:データベースは暗号化せず、バックアップを暗号化する場合
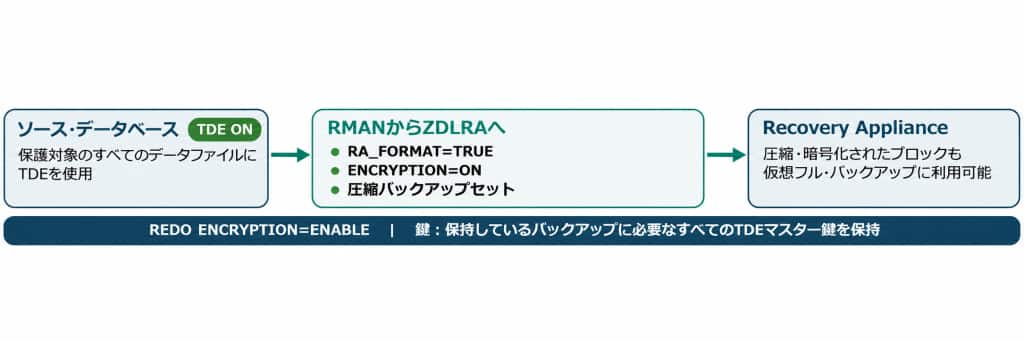
ZDLRAを使わない場合。 RMANの透過的暗号化、パスワード暗号化、デュアルモード暗号化でバックアップを暗号化します。
CPUコストに見合うだけのネットワークや保存先容量のメリットがある場合は、AS COMPRESSED BACKUPSETを追加します。元のデータファイルは平文のままです。
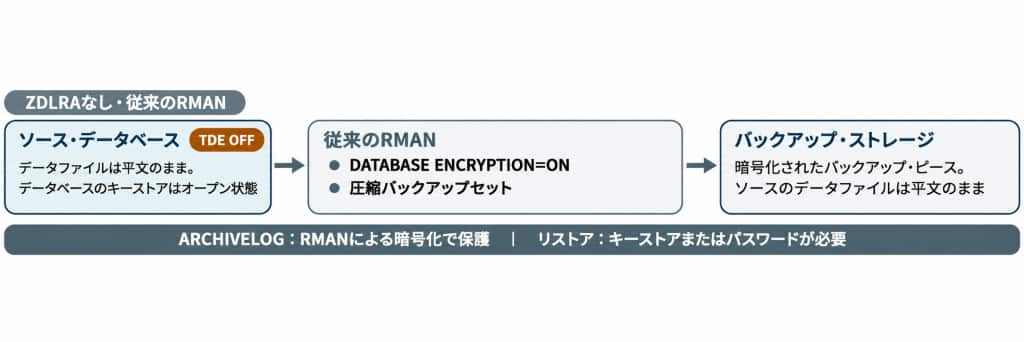
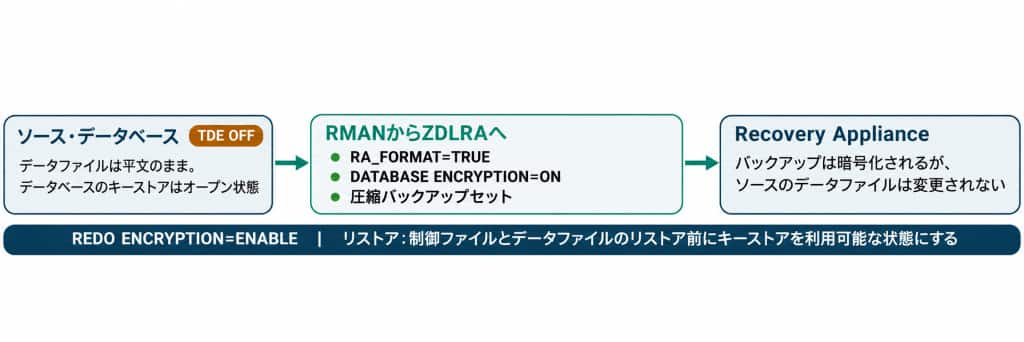
ZDLRAを使う場合。 データファイルをTDE暗号化していなくても、TDEキーストアを作成してオープンし、RA_FORMATとデータベース全体のRMAN暗号化を組み合わせます。
RA_FORMATは、すべてのデータファイルブロックを圧縮、暗号化します。
CONFIGURE ENCRYPTION FOR DATABASE ON;CONFIGURE DEVICE TYPE SBT_TAPE BACKUP TYPE TO COMPRESSED BACKUPSET;BACKUP INCREMENTAL LEVEL 1 DATABASE PLUS ARCHIVELOG;- Secure-modeの保護ポリシーにより、ZDLRAは暗号化されていないバックアップとREDOを拒否し、すべてのデータベースファイルに一貫した暗号化バックアップ戦略を適用できます。
保護パターンC:データベースの一部が暗号化されている場合
データベースで暗号化と非暗号化が混在していても、その状態をそのままバックアップポリシーに引き継ぐべきではありません。
ZDLRAを使わない場合、TDEで保護されるのは暗号化された表領域のブロックだけです。
すべてのバックアップピースの機密性が必要なら、データベース全体にRMANバックアップ暗号化を適用します。
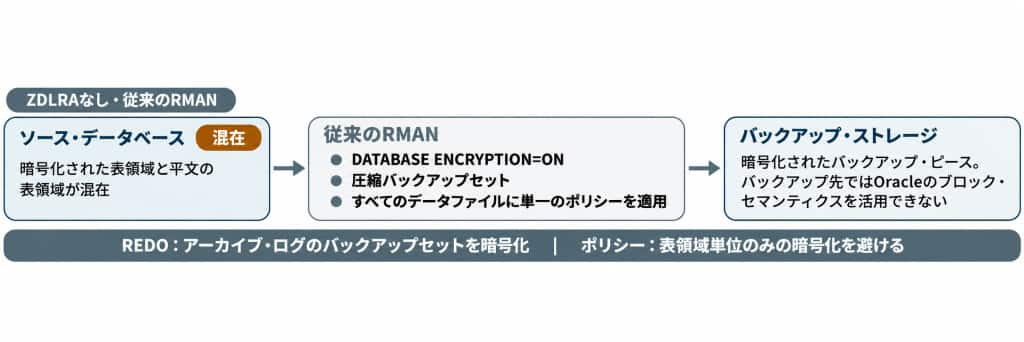
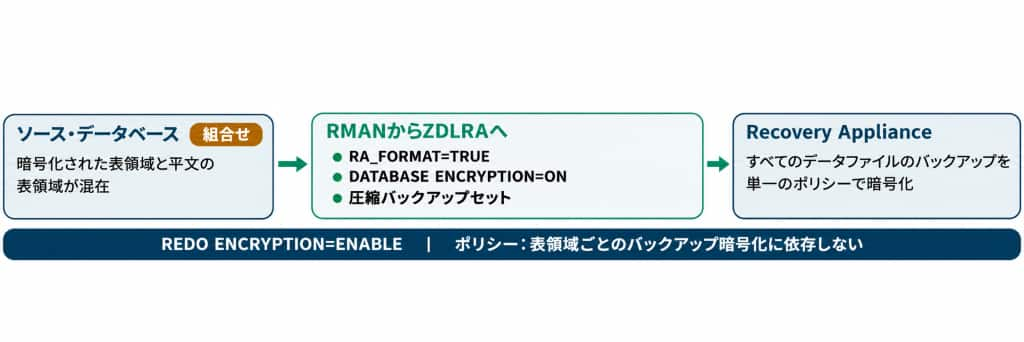
ZDLRAを使う場合、CONFIGURE ENCRYPTION FOR DATABASE ONとRA_FORMATを組み合わせます。
暗号化済みブロックは復号、圧縮、再暗号化し、平文ブロックは圧縮して暗号化します。
結果として、監査可能で、ストレージ効率の高い処理による暗号化バックアップになります。
CONFIGURE ENCRYPTION FOR DATABASE ON;CONFIGURE CHANNEL DEVICE TYPE SBT_TAPE PARMS '... ENV=(RA_FORMAT=true, ...)';ALTER SYSTEM SET LOG_ARCHIVE_DEST_n='SERVICE=... ENCRYPTION=ENABLE ...';- 推奨事項。 企業全体の制御として、表領域単位だけのRMANバックアップ暗号化に頼らないでください。新しい表領域や非暗号化の表領域が、意図した保護範囲から外れる可能性があります。
- Secure-modeの保護ポリシーにより、ZDLRAは暗号化されていないバックアップとREDOを拒否し、すべてのデータベースファイルに一貫した暗号化バックアップ戦略を適用できます。
従来のRMANバックアップと、ZDLRAのストレージ効率の高いバックアップを比較する
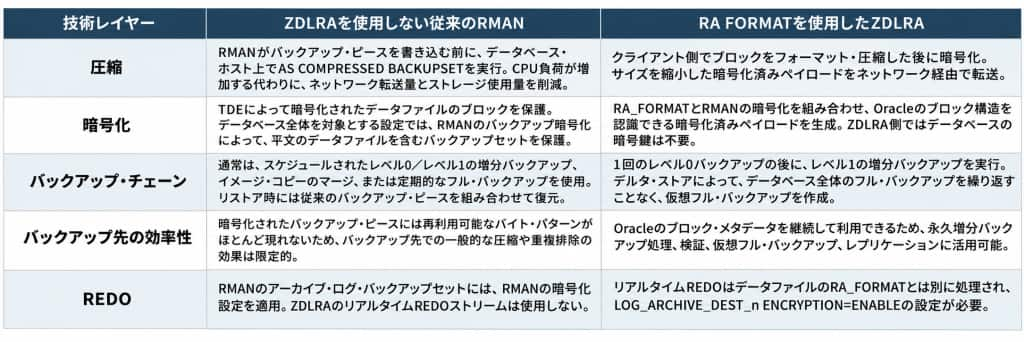
暗号化データに対するZDLRAの価値
- 暗号化するデータ量の削減: RA_FORMATでは、Oracleのブロックを暗号化前に圧縮し、ネットワークとレプリケーションの通信量を減らします。従来の暗号化RMANピースは、その後の圧縮や重複排除の余地がほとんどありません。
- ストレージ効率の高い保護: ZDLRAは、最初のレベル0と、その後のレベル1の変更を格納します。暗号化された物理フルバックアップを繰り返し保存せずに、仮想フルバックアップを作成します。
- Oracleのアーキテクチャを理解した復旧: バックアップデータが暗号化されたままでも、ブロックのメタデータは、検証、増分フォーエバー処理、レプリケーション、復旧に利用できます。
- 一元的な制御の適用: SECURE_MODEは、暗号化されていないバックアップやREDOを拒否します。同時にリアルタイムREDOがトランザクションレベルの保護を提供し、定期バックアップの間に生じるデータ損失リスクを減らします。
まとめ
暗号化はデータ保護を強化する一方で、バックアップのストレージ、性能、REDO、鍵管理の要件を変えます。そのため、バックアップ戦略と目標全体を見直す必要があります。従来のRMANはバックアップセットを暗号化し、ZDLRAはそこに、ストレージ効率、仮想フルバックアップ、データベースレベルのポリシー適用、継続的なトランザクションレベルの保護を加えます。RMANとZDLRAの組合せで、RTOとRPOを損なわずに圧縮済みの暗号化バックアップを利用し、より安全で信頼できる復旧を実現できます。