※ 本記事は、Vipin Samarによる”Make cryptographic posture visible across your Oracle Database fleet“を翻訳したものです。
2026年11月6日
暗号による保護は、時間とともに価値が下がる資産に似ています。かつては期待を満たしていたアルゴリズムやプロトコルも、暗号解析の進歩、計算能力の向上、標準の変化によって、十分な保護を提供できなくなることがあります。しかし、データベースで実際にどの暗号が使われているかを把握するには手間がかかります。保護の仕組みは、保存データ、ネットワークプロトコル、証明書、ウォレット、鍵、バックアップ、エクスポートに分散しており、それぞれにアルゴリズム、鍵長、ライフサイクルがあります。多数のデータベースを管理するセキュリティチームは、各所の設定を集めて、その全体像を把握しなければなりません。
また、保護の強さは、データに至るすべての経路に左右されます。データベースの暗号化自体が強固でも、マスター鍵を格納するウォレットが古いアルゴリズムで保護されていれば、十分な安心は得られません。TLS 1.2接続で、弱い暗号スイートが選択されることもあります。さらに、強い暗号を使うTLS 1.3接続であっても、安全対策が不十分なバックアップ内のデータまで保護することはできません。
したがって、データベースが暗号によって十分に保護されているかを判断するには、暗号化が有効かどうかの確認だけでは足りません。セキュリティ責任者は、潜在的な暗号リスクがデータベース環境全体のどこまで広がっているかを把握する必要があります。DBAは、各データベースで保護の仕組みがどのように組み合わされ、どこにデータの露出につながる隙間があるかを把握する必要があります。
量子コンピューティングによって、別の懸念も生じます。脆弱な公開鍵暗号に依存している場合、現在収集された暗号化データが、将来復号される可能性があります。
本日、Oracle Data Safeの暗号化態勢評価(Cryptographic Posture Assessment)を発表します。セキュリティチームには、暗号に関する検出事項と影響を受けるデータベースを、環境全体で把握するためのビューを提供します。同時に、DBAには個々のデータベースの調査に必要な詳細を提供します。使用中のアルゴリズムとプロトコル、鍵長、証明書の有効期限に加え、保存データ、ネットワーク接続、バックアップ、エクスポートの暗号化設定を確認できます。FIPSモードが有効かどうかを報告し、耐量子暗号への対応準備状況も示します。Data Safeのセキュリティ評価やユーザー評価と合わせ、データベースリスクの中で暗号に関わる部分を独立して可視化し、検出事項の影響範囲と、その背後にある設定の両方を明らかにします。
分散した暗号設定を、評価につなげる
Oracle Databaseで暗号がどこに使われているか、その背景を詳しく知りたい方は、以前の暗号部品表(Cryptographic Bill of Materials)の記事を参照してください。インベントリは「何が存在するか」に答え、評価は「それらの選択のうち、弱いもの、古くなっているもの、推奨される方法と一致しない可能性があるものはどれか」に答えます。セキュリティ責任者が環境のどれだけに影響が及ぶかを尋ねるときも、DBAがデータベースの何を調べるべきかを尋ねるときも、両方が必要です。
個々のデータベースでは、どの暗号を使用するよう設定されているかの記録が出発点になります。ネットワーク接続では、Transport Layer Security(TLS)やOracle Native Network Encryption(NNE)が使われ、それぞれにプロトコル、アルゴリズム、鍵長があります。Transparent Data Encryption(TDE)は、複数のアルゴリズムと鍵長で保存データを暗号化できます。鍵長や有効期限が異なる証明書が認証を支える一方、ウォレットやキーストアは、さらに別のアルゴリズムで鍵などの暗号関連情報を保護することがあります。RMANバックアップとData Pumpエクスポートにも、追加の暗号化設定があります。これらの保護のうち、どれか1つが有効であると分かっても、全体像の一部しか見えていません。
Oracle Data Safeの暗号化態勢評価は、こうした設定を、対象データベースの1つの評価にまとめます。これにより、よくある見落としが明らかになります。保存データを強く暗号化しているデータベースでも、弱いネットワーク設定を許可している場合があります。ネットワーク設定が安全でも、有効期限が迫った証明書に依存していることがあります。証明書が有効期間内でも、公開鍵の長さが必要な最小値を下回っているかもしれません。ウォレットが強い鍵を格納していても、ウォレット自体の保護には古いアルゴリズムを使っていることがあります。この評価では各項目を個別に扱い、ある領域の強みが別の領域の弱さを覆い隠さないようにします。
評価では、報告された設定をオラクルの推奨事項と照らし合わせ、追加調査や是正が必要な可能性のある項目を特定します。各検出事項には、重要度、確認された構成、対応のための指針を表示します。これにより、暗号コンポーネントの一覧を、それぞれの状態に関する評価へと変えます。
環境全体のビューで、暗号リスクが集中する場所を把握する
CISOに必要なのは、個々のデータベースのレポートを集めただけのものではありません。環境全体の概要では評価結果をまとめ、ネットワーク暗号化方式、証明書の有効期間、FIPSモード、耐量子暗号への対応準備状況について、データベースの分布を示します。図1では、TLS 1.2、TLS 1.3、NNE、非推奨のプロトコルを有効にしている評価済みデータベースの数と、証明書の有効期限までの期間を示しています。
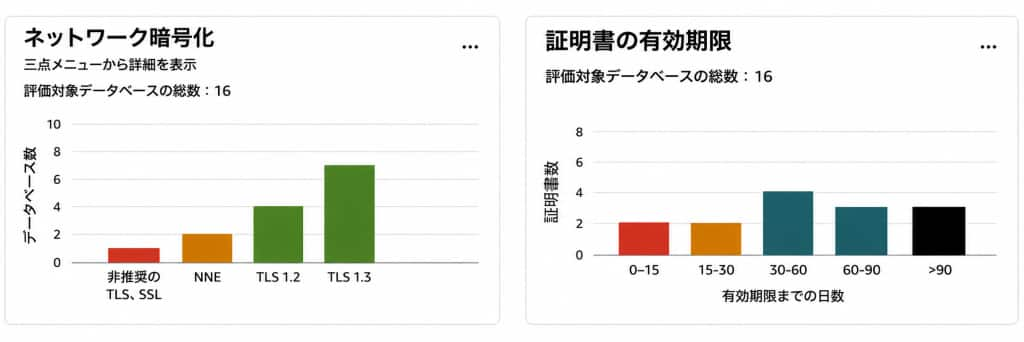
図1. 評価済みデータベース全体のネットワーク暗号化
次の図2にある、即時対応項目と検出事項のビューでは、さらに踏み込んだ情報を提供します。非推奨TLSプロトコルの使用など、優先して対処すべき問題を強調して表示します。また、証明書と鍵管理、ネットワーク暗号化、データ暗号化、バックアップとエクスポートの暗号化に関する問題を分類します。
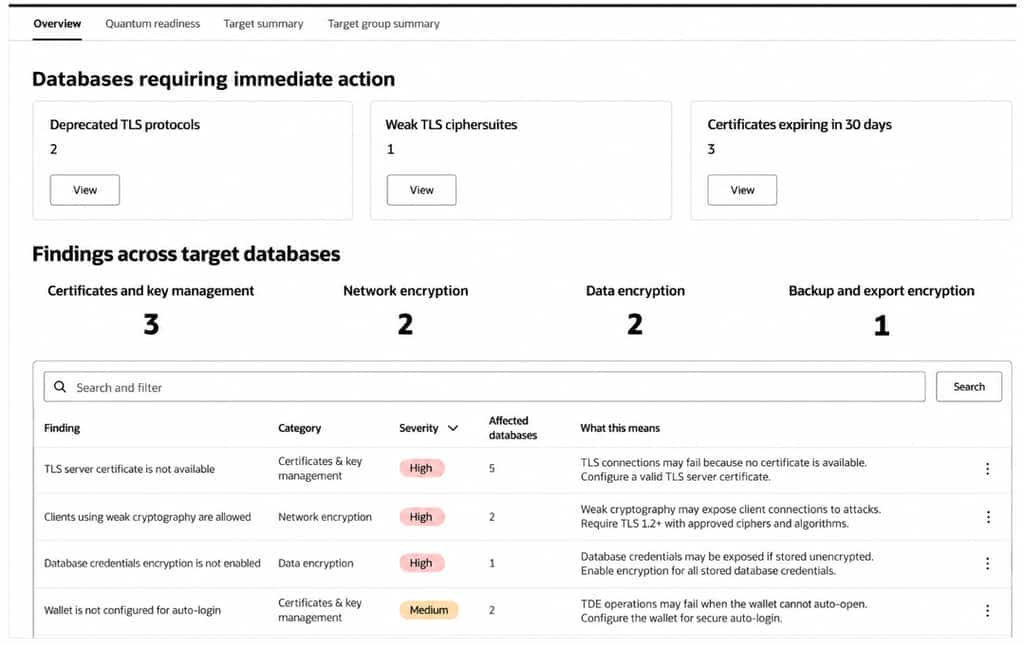
図2. 即時対応項目と環境全体の検出事項
図のように、各検出事項には重要度と、影響を受けるデータベースの数が含まれます。この例では、評価で弱いと判定された暗号スイートを使用するTLS接続を、2つのデータベースが受け入れる設定になっています。
図3では、環境全体の集計から対象データベースの一覧に移り、各データベースのネットワーク、データ、バックアップの暗号化設定と、検出事項の件数を表示しています。
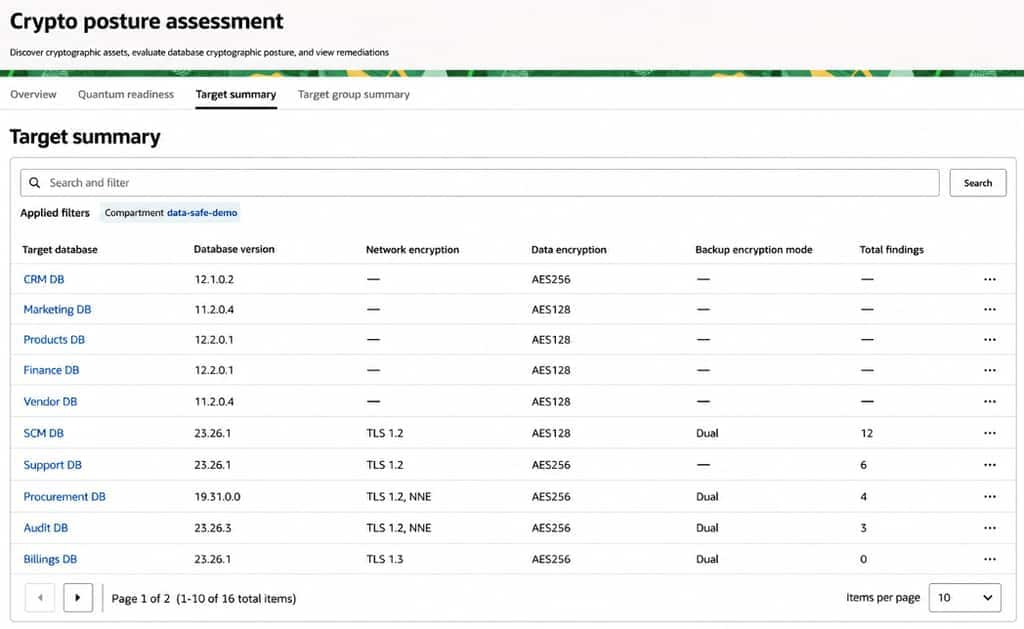
図3. 対象データベースごとの暗号使用状況
複数の定義済みレポートも用意されています。これらを使い、環境全体で、有効期限が近い証明書や弱いTLS構成などに焦点を絞って確認することもできます。
データベース単位のビューで、各検出事項の内容を把握する
データベース単位のビューでは、ネットワーク暗号化、データ暗号化、ウォレット、バックアップについて、DBAに必要な詳細を提供します。環境全体の件数やデータベースのリリース番号から推測する必要はなく、集計結果の背後にある実際の設定値を確認できます。
ネットワーク暗号化の詳細には、TLSのバージョンと暗号スイート、NNEの暗号化アルゴリズムと完全性保護アルゴリズム、鍵交換の情報などが含まれます。対象データベースのビューのほかの部分には、TDE設定、ウォレットの保護、データベースが使用する証明書が表示されます。そのため、検出事項を、実際に確認された値やオラクルの推奨事項と並べて確認できます。図4は、ある対象データベースのTLSの詳細を示した例です。
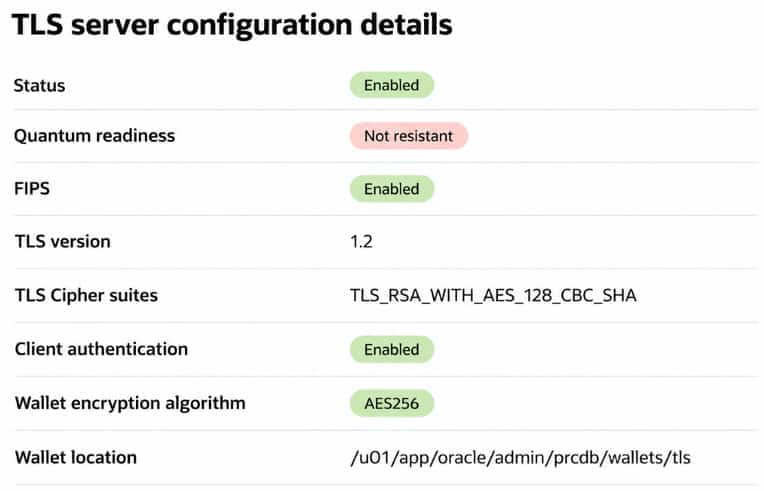
図4. データベースのTLS設定の詳細
このビューでは、TLSバージョン、暗号スイート、クライアント認証設定、ウォレット保護アルゴリズムを報告します。
これらの値は、単一の総合スコアよりも多くの判断材料をDBAに与え、セキュリティレビュー担当者への結果の説明にも役立ちます。
この例では、FIPSモードは有効と報告されていますが、TLSの耐量子暗号への対応準備状況は「Not resistant(量子耐性なし)」と表示されています。この2つは別々の評価です。
環境全体のビューと同様、個々のデータベースのビューでも、検出事項の重要度、意味、推奨アクションを説明し、DBAが対応の優先順位を付けられるようにします。
図5に例を示します。
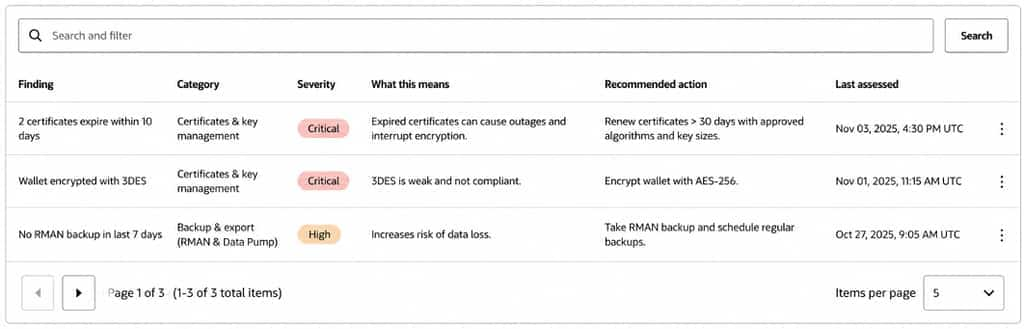
図5. データベースの検出事項
1行目:証明書の有効期限について、2件の証明書が10日以内に有効期限切れなので証明書の有効期限切れによるシステム停止や暗号化の中断の可能性を指摘。承認済みのアルゴリズムとキー長を使用し、有効期間が30日を超える証明書に更新することを推奨。
2行目:3DESによるウォレットの暗号化について、3DESの暗号強度不足とコンプライアンス要件への非準拠の課題があり、AES-256によるウォレットの暗号化を推奨。
3行目:過去7日間にRMANバックアップの実施なしのため、データ損失リスクの増大を指摘。RMANバックアップの実施と定期バックアップのスケジュール設定を推奨。
耐量子暗号への対応を計画する
量子コンピューターによるリスクは、十分に強力な量子コンピューターが登場する前から始まっています。接続のセッション鍵を確立するために、量子攻撃に弱い公開鍵方式を使っていた場合、攻撃者は現在の暗号化通信を記録し、数年後に復号を試みることができます。NISTは、これを「今収集し、後で復号する」脅威と呼んでいます。ここでは、通信データの暗号化と鍵の確立を区別することが重要です。TLS接続は、通信自体には強いAES暗号化を使っていても、鍵の確立には脆弱な方式を使っている可能性があります。
NISTが標準化したML-KEMは、鍵の確立に対応するものです。Oracle AI Database 26aiは、TLS 1.3でML-KEMをサポートし、従来のECDHEと組み合わせたハイブリッド方式も提供します。Oracle Database 19cでも、RU 19.32以降は、次世代暗号プロバイダーと互換性のあるTLS 1.3構成でML-KEMを使用できます。この移行を計画する前に、どのデータベースが対応可能で、どの暗号の選択に注意が必要かを把握しなければなりません。Data Safeの耐量子暗号への対応準備状況ビューは、そのための環境全体にわたる出発点となります。
図6では、評価で「quantum resistant(量子耐性あり)」と分類されたデータベース、「quantum capable(耐量子機能に対応可能)」と評価されたもの、リリースのアップグレードが推奨されるものを分けています。これらの分類は、評価した構成を反映しています。将来の暗号攻撃に対する保護を保証するものと解釈してはいけません。各カテゴリの詳細を開き、該当するデータベースを特定して、関連する検出事項を調査できます。
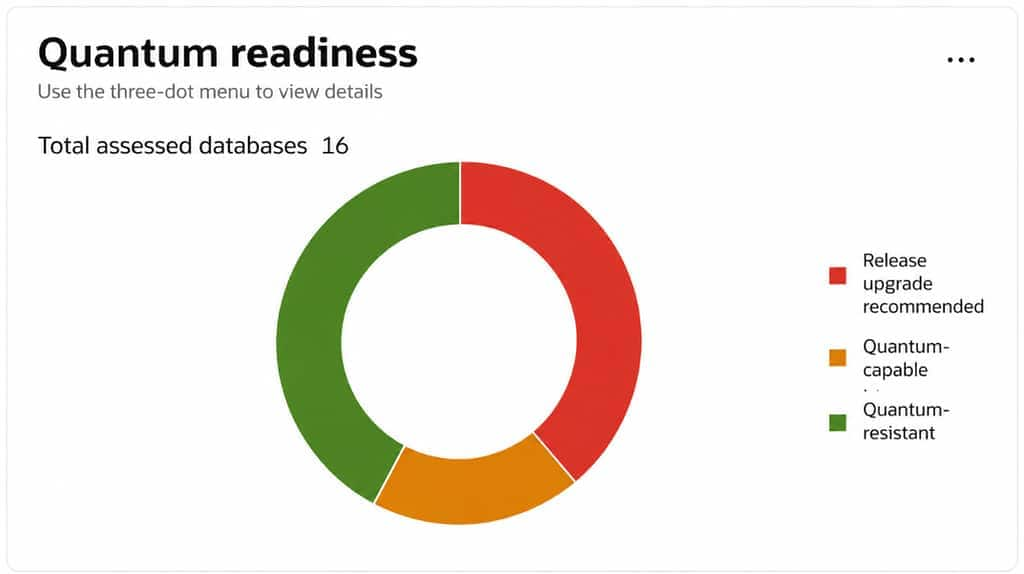
図6. 評価済みデータベース環境の耐量子暗号への対応準備状況の分類
気付かないうちに暗号の保護が弱まる事態を防ぐ
暗号は、これからも時間とともに古くなっていきます。そのリスクの管理は、データベースが何をどこで使用し、それが現在求められる水準を満たしているかを把握することから始まります。暗号化態勢評価は、データベース環境全体から、個々の検出事項の背後にある設定に至るまで、その状況をOracle Data Safeのユーザーに示します。
機能の詳細は、暗号化態勢評価の概要を参照してください。
Oracle Data Safeの無料プロモーションプログラムについてもご確認ください。