※ 本記事は、Mario Miolaによる”AIDP Private Workspace connectivity to Oracle Databases“を翻訳したものです。
2026年11月1日
はじめに
Oracle AI Data Platform(AIDP)は、安全なプライベート接続の考え方を拡張し、クラウド環境とハイブリッド環境をまたいで、ガバナンスの下でOracle Databaseに高性能なアクセスを提供します。AIDPはサービス管理のテナンシ内で動作しながら、お客様が定義した仮想クラウドネットワーク(VCN)を利用し、Autonomous Database、Oracle RAC、FastConnectまたはサイト間VPNで接続されたオンプレミスシステムなどのプライベートデータソースにアクセスします。このアーキテクチャにより、機密データを管理されたネットワーク境界内に維持し、GDPR、HIPAA、SOC 2などの規制の枠組みへの準拠を支援しながら、拡張可能なAI/MLワークロードを実現します。
AIDPは、パブリックインターネットへの露出を最小限に抑えること、送信トラフィックをNATゲートウェイ経由でルーティングすること、Oracle Services Network(OSN)のリソースへのアクセスにサービスゲートウェイを使用することなど、プライベートアクセスの基本原則を継承しています。ただし、プライベート接続の確立方法と名前解決の方法には、Data Flowとの重要な違いがあります。
AIDPは、お客様のVCNのDNSリゾルバとネイティブに統合することで、このモデルを簡素化し、抽象化します。AIDPは、VCNのDNS名前解決とルーティングルールを動的に利用して、適切なネットワーク経路を決定します。つまり、OCIネイティブかオンプレミスかを問わず、データベースのホスト名は、お客様の環境ですでに構築されているDNSインフラストラクチャを使用して解決されます。その結果、プライベートサブネット、DRGアタッチメント、サービスゲートウェイなどを経由するルーティングの判断は、VCNの構成から暗黙的に導かれます。これにより、運用負荷を減らし、プライベートゲートウェイへの明示的なDNSの関連付けを不要にします。
この違いには、次のような重要な意味があります。
- 運用の簡素化: AIDPは、既存のVCNのDNSとルーティングを再利用することで、構成の複雑さを軽減します。
- ハイブリッド環境での柔軟性: AIDPは、ハイブリッドDNS構成にシームレスに適応します。
- 企業のネットワーク標準との整合性: AIDPは、企業のDNSとルーティングの運用慣行により適合し、既存のネットワークアーキテクチャへの円滑な統合を可能にします。
このように、AIDPはDNSとルーティングに関する処理を抽象化することで、プライベート接続モデルを強化します。組織は、分散環境にあるOracle Databaseへの安全で高性能かつコンプライアンスに準拠したアクセスを維持しながら、データとAIのワークフローに集中できます。
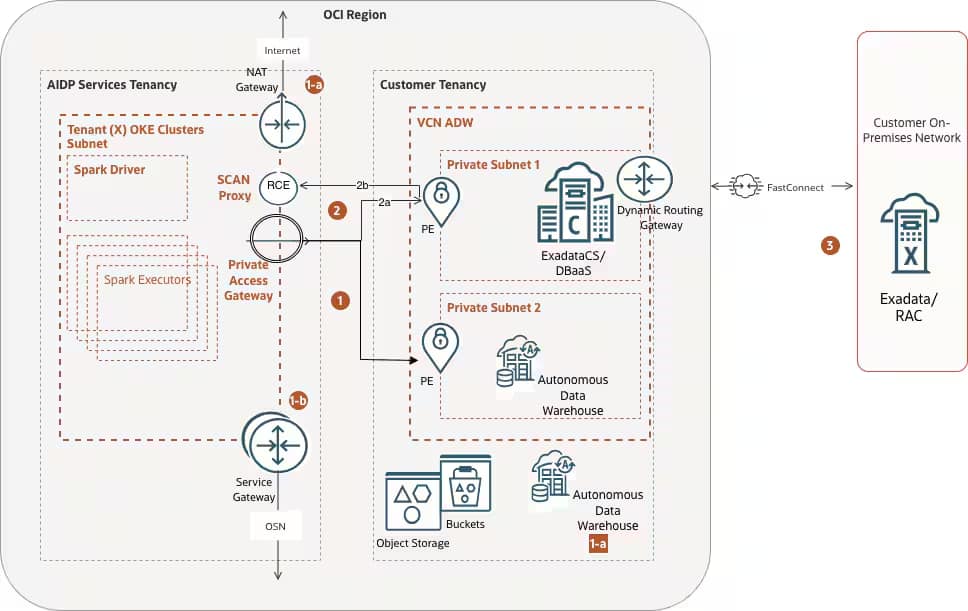
図1:Oracle RDBMSのユースケースにおけるAIDPサービスの接続概略図
上の図1に基づき、ネットワーク設定と追加構成によってプライベートサブネット経由の安全なアクセスを実現する方法を分析するため、以下のユースケースを選びました。
- プライベートサブネット内のADBへの接続
- ネットワークアクセス制御リストが指定されたADBへの接続
- その他のOCIサービスへの接続
- SCAN(Single Client Access Name)を使用するOracle DB(Exadata/DBaaS)への接続
- オンプレミスのOracle/DB(Exadata/RAC)への接続
注: OCI Data Flowでは、プライベートアクセスをData Flowプライベートエンドポイント(PE)を通じて明示的に構成します。
このPEでは、プライベートアクセスゲートウェイに関連付けられた、専用の明示的に定義されたDNS名を使用します。このDNS名前解決はPEの構成と密接に結び付いているため、ユーザーは、RACのSCANアドレスなどのデータベースエンドポイントが、この明示的なプライベートDNSマッピングを通じて解決できることを確認する必要があります。したがって、接続性はPEの構造に合わせて意図的に設定したDNSに依存します。
1:お客様のプライベートサブネットに構成されたADBインスタンスへの接続
これは、おそらく最も一般的なユースケースです。図は、お客様のプライベートエンドポイントにつながるプライベートアクセスゲートウェイを経由してルーティングされる、AIDPコンピュートクラスタとADBインスタンス間の通信を示しています。プライベートエンドポイントは、ワークスペースをプライベートとして構成し、VCNとサブネットを割り当てたときに作成されます。
図2は、機能の検証に使用したテスト用ワークスペースの設定を示しています。
注:現時点では、Oracle AI Data Platform(AIDP)が、Data Catalog、Object Storage、Data Lake、永続ボリュームなどの中核となるプラットフォームサービスとシームレスに連携するには、パブリックにアクセス可能なデフォルトワークスペースのエンドポイントが必要です。
この設計により、サービス間の信頼性の高い通信、認証の簡素化、共有メタデータ層とストレージ層への一貫したアクセスを確保します。これらの層は現在、Oracle Services Network内の管理されたパブリックエンドポイントを通じて公開されています。データプレーンのすべてのやり取りは引き続きプライベートネットワークの仕組みで保護できますが、ワークスペースは、依存するサービスとの互換性と運用の継続性を確保するため、パブリックインターフェースを維持します。今後、Oracleは、ワークスペースをお客様が管理するプライベートサブネットに接続する、完全にプライベートなAIDP Workbenchモデルへと進化させていきます。この機能強化により、パブリックに公開する必要が完全になくなり、厳格な企業のセキュリティ要件により適合した、エンドツーエンドでプライベートな実行環境を実現します。同時に、プライベートエンドポイントとネイティブなVCNルーティングを通じて、プラットフォームサービスとのシームレスな統合を維持します。
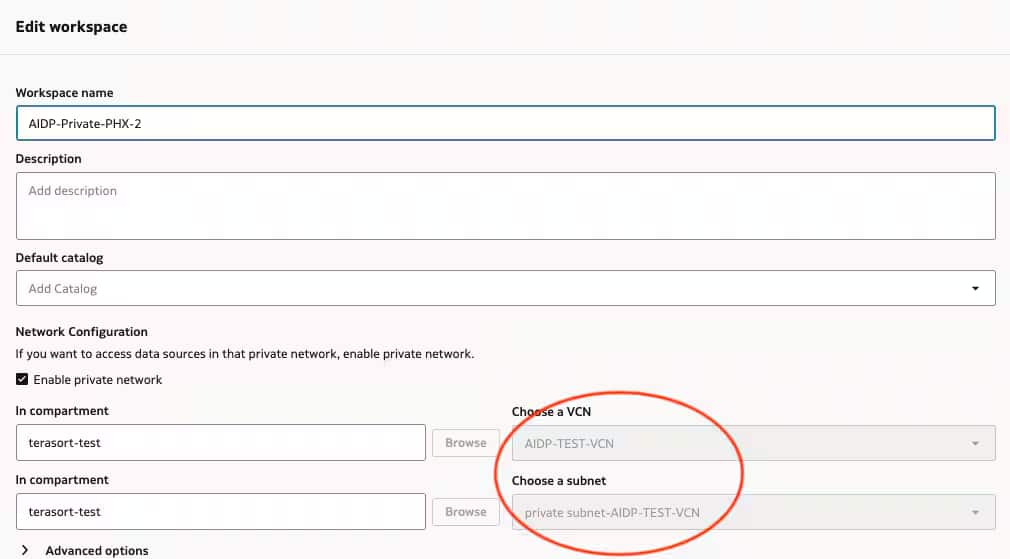
図2:ワークスペースのネットワークの定義
接続性のテストには、GitHubで提供されているサンプルノートブックを使用できます。
たとえば、こちらのノートブックを使用できます。
1a:ACLを使用するADBインスタンスへの接続
プライベートワークスペース内のAIDPコンピュートクラスタは、AIDPサービステナンシ内のサービスゲートウェイを通じて、サポート対象のリージョン内Oracleサービスにアクセスできます。Oracleサービスがパブリックエンドポイントを持っていても、接続はOracleのネットワーク内にとどめることができます。サービスゲートウェイは、インターネットゲートウェイやNATゲートウェイを使用せずに、このアクセスを提供します。
サービスのポリシーによっては、お客様のVCNを経由してリクエストが届くことを要求します。この構成では、ワークスペースの**My data sources require advanced DNS configuration**(データソースに高度なDNS構成が必要)オプション(**)を使用し、関連するサービスのホスト名がワークスペースのプライベート接続を使用するように構成します。AIDPのドキュメントでは、お客様のVCN内にある同一リージョンのサービスゲートウェイ経由のアクセス、クロスリージョンのデータソース、プライベートエンドポイントの背後にあるOracleサービスについて、このオプションを説明しています。AIDPワークスペースの構成をご覧ください。以下の図3は、ADBのACL構成を示しています。
** 注:現在、プライベートAIDPワークスペースは、adb.<region>.oraclecloud.comなどの**oraclecloud.com**パブリックドメインにはルーティングしません。これらのOCIパブリックドメインへのアクセスは、support.oracle.comでサポートリクエスト(SR)を起票することで許可されます。新機能が導入されており、サービスチームが有効にすると、前述の高度なDNS構成を確認できるようになります。
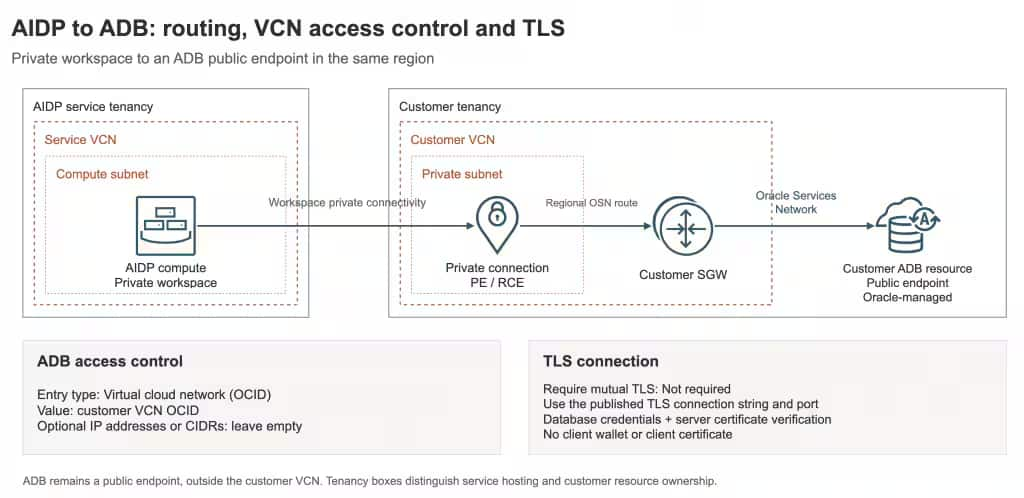
図3:アクセス制御リストを使用するADBのネットワークアクセス構成
AIDPワークスペースのサブネットが、DBにアクセスできる許可済みIPの範囲に含まれていない場合、よく見られるエラーメッセージが発生します。たとえば、次のようなメッセージです。
TNS:connect request rejected based on current filtering rulesテスト対象のコンピュートクラスタ上で、AIDPノートブックのいずれかを使用して、これらのセルを実行します。AI Computeでも有効です。ADBコンソールの接続情報からDSNを取得します。
import socket
import oracledb

# Copy the full TLS connection string from ADB > Database connection > TLS.
dsn = """PASTE_TLS_CONNECTION_STRING_HERE"""

params = oracledb.ConnectParams()
params.parse_connect_string(dsn)
if params.protocol != "tcps":
    raise ValueError("Copy the ADB TLS connection string (protocol=tcps).")
host, port = params.host, params.port

print("DNS:", socket.gethostbyname_ex(host)[2])
with socket.create_connection((host, port), timeout=5):
print(f"TCP OK: {host}:{port}")DNSの応答に続いて、TCP OKが表示されます。これは、名前解決とリスナーへのTCP到達性を確認するものです。使用されたOCIゲートウェイの特定、ADBのACLの検証、データベースへの認証は行いません。DNSの応答は宛先アドレスであり、ACLに追加する送信元アドレスではありません。
dsnを再利用し、このセルを実行する前に、ノートブックのセットアップを通じてusernameとpasswordを読み込みます。
ADBでは、**Require mutual TLS(相互TLSを必須にする)をNot required(必須ではない)**に設定する必要があります。
# Reuse username and password loaded by your notebook's secret-management setup.

with oracledb.connect( user=username, password=password, dsn=dsn, ssl_server_dn_match=True) as conn:

   with conn.cursor() as cursor:

   cursor.execute("select 1 from dual")

   print("ADB connection OK:", cursor.fetchone()[0])
ADB connection OK: 1が表示されます。これは、その試行において、構成済みのTLSエンドポイント、ACL、データベース資格証明を使用して、新しいデータベースセッションの確立と単純なクエリが成功したことを確認するものです。TCPチェックの成功だけでは、この確認はできません。
DNSが失敗する場合は、ホスト名とワークスペースの高度なDNS構成を確認します。TCPがタイムアウトする場合は、ワークスペースのプライベート接続、お客様のサブネットのルート、セキュリティルールを確認します。セル1が成功し、セル2でDPY-6000 / ORA-12506が報告される場合は、TLS接続記述子が意図したADBを指していることと、そのACLがお客様のVCNのOCIDを許可し、オプションのIP/CIDRフィールドが空になっていることを確認します。リスナーのエラーだけでは、ルーティングの失敗とは断定できません。
1b:Oracle Services Network内のその他のサービスへの接続
プライベートワークスペース内にコンピュートクラスタを作成すると、その他のOracleサービスへの通信は、AIDPサービステナンシ内のサービスゲートウェイを経由してルーティングされます。
AIDPのパブリックワークスペースは、異なるリージョンのバケットにアクセスできる場合があります。たとえば、OCI IAMでアクセスが許可されていれば、IADで稼働するアプリケーションはPHXに格納されたオブジェクトにアクセスできます。
「プライベートアクセス」のAIDPワークスペースからは、別のリージョンのパブリックなObject Storeサービスにはアクセスできません。図1に示すように、サービスゲートウェイがObject Storeサービスとの通信を維持するため、ドメイン名の解決(DNS)でリージョン内のアクセスが強制されます。この状況を解決するには、プライベートエンドポイントが存在するVCN内で、クロスリージョンアクセスを実現する必要があります。
2. Oracle DBのSCANを使用した接続(Exadata/DBaaS)
AIDPは、クライアントアプリケーションとして、SCAN(Single Client Access Name)を使用してDBaaS/RAC(Real Application Clusters)またはExadataマシンに接続できます。SCANは、仮想IPアドレスに使用されるものに似た仮想名です。ただし、仮想IPとは異なり、SCANの仮想名は個々のノードではなくクラスタ全体に関連付けられ、1つだけでなく複数のIPアドレスをサポートします。
SCANプロキシ機能を有効にすると、IPベースのリダイレクトを処理するためのリバース接続エントリポイント(RCE)が確立されます。図4に示すように、お客様のVCN内にPE VNIC(プライベートエンドポイントの仮想ネットワークインターフェースカード)が作成されます。RCEのPE VNICは、プライベートワークスペースの構成ごとに固有です。データベースクラスタへのTLS接続で考慮すべき重要な点は、データベースのSCANリスナーが、IPアドレスに直接ではなく、FQDNにネットワークトラフィックをリダイレクトする必要があることです。SCANリスナーからのリダイレクトでTLSを有効にできるのは、FQDNへのリダイレクトだけです。したがって、TLSが必要な場合は、FQDNにリダイレクトするようデータベースクラスタを構成する必要があります。
SCANプロキシ機能を作成するために、内部では次の構成手順が実行されます。
- ユーザーが、プライベートワークスペースの構成でSCANプロキシを設定します。
- プライベートワークスペースがRCEを更新し、SCANの構成(SCANリスナーのDNS名とポート)を追加します。これにより、サービスVCN内に、同じSCANポートにバインドされた新しいIP(SCANプロキシIP)が提供されます。
- 次に、プライベートワークスペースは、元のSCANリスナーのDNS名とSCANプロキシIPを使用し、サービスネットワーク内にDNSマッピングを作成します。
図4は、お客様のVCNのプライベートサブネット内にある、DBaaSのOracle Databaseシステムの例を示しています。図のフローは、接続性を特定するために使用される次の手順を示しています。
- AIDPコンピュートクラスタが、DNS名を使用してサービスVCN内のSCANプロキシエンドポイントへの接続を開始します。AIDP Computeは、特定のポートを選択することで、SCANプロキシを介したお客様のDBaaS接続を定義します。RCEのSCANプロキシは、お客様のネットワーク内にある基盤のPE VNICリスナーへリクエストを転送します。次に、SCANリスナーの応答を検査して、基盤となるデータベースクラスタのインスタンスのIPアドレスを確認し、クラスEのNAT IPを作成して、SCANプロキシの応答内にあるクラスタインスタンスのIPをNAT IPに置き換えます。
- プライベートアクセスゲートウェイは、SCANリスナーからリダイレクト要求を受け取り、お客様のVCN内にあるローカルリスナーのIPアドレスをマッピングされたIPアドレスに自動変換します。その後、この情報をプライベートワークスペースのコンポーネントに返し、ローカルリスナーのいずれかに接続要求を送信します。
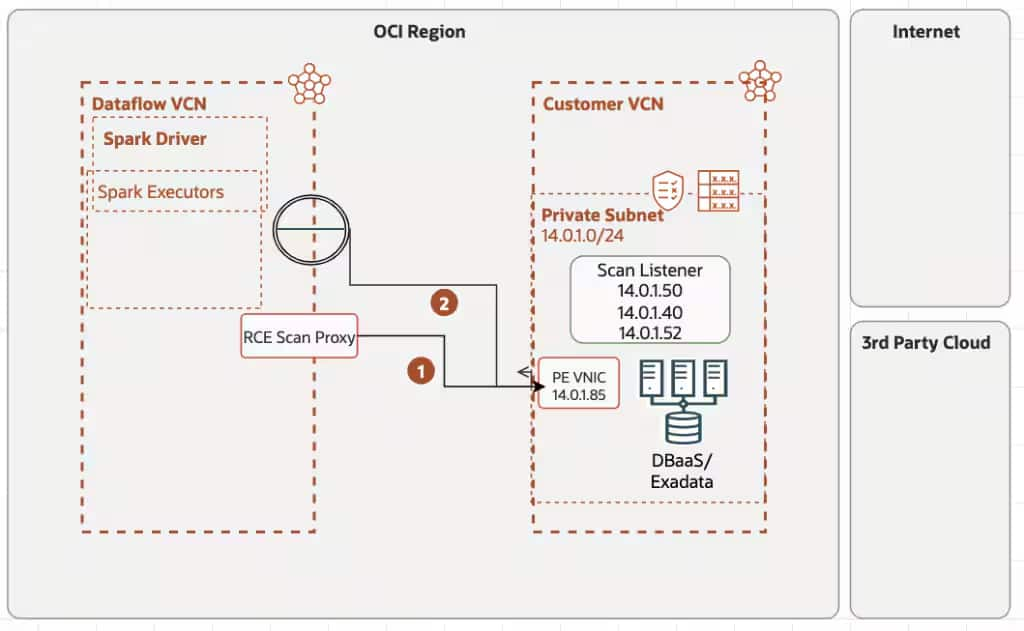
図4:SCAN接続のワークフロー
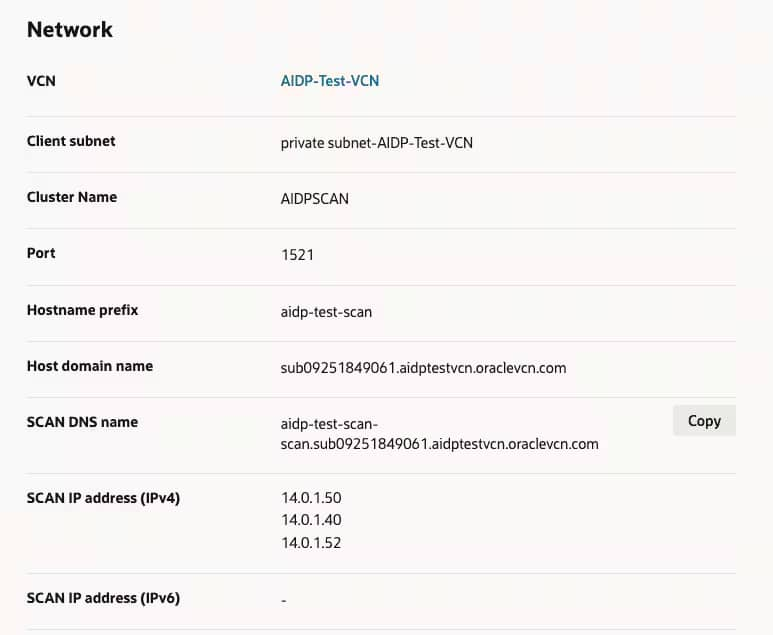
図4a:DBaaSのネットワーク構成におけるSCANのDNS名とSCAN IP
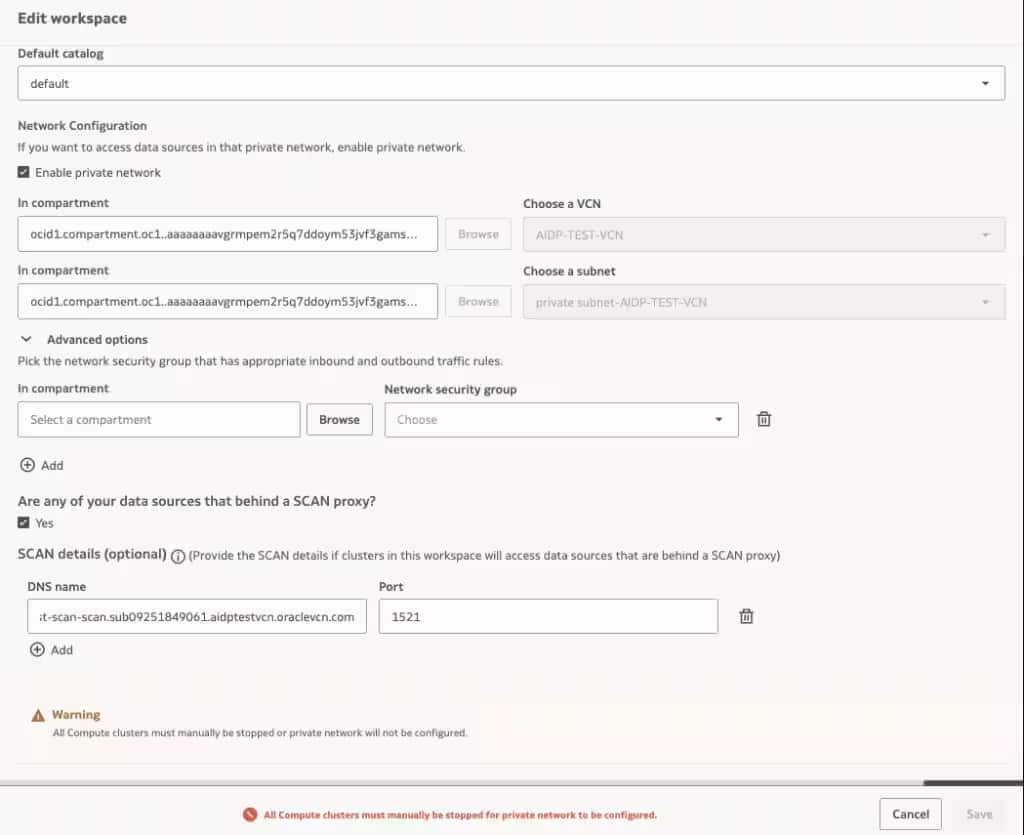
図5:AIDPプライベートワークスペースのSCAN構成
3. オンプレミスのOracle/DB(Exadata/RAC)への接続
同様に、図1の経路(3)に示すように、OCIのVCNサブネットを使用して、オンプレミスのエンジニアドDBマシンに接続できます。この経路では、データベースシステムのSCANホストに対し、それぞれのIPアドレスを使用してDNSのAレコードを作成する必要があります。以下の図6は、企業ドメイン(industrial.com)の例を示しています。SCANのFQDNであるdbscanhost.industrial.comには、このサブネットに接続されたAIDPプライベートワークスペースのコンピュートリソースからのリクエストに応答する、SCANホストのIPアドレスが設定されています。
この実装が機能するには、事前にサブネット間の接続性が確立されている必要がある点に注意してください。接続性のトラブルシューティングのヒントについては、後の節をご覧ください。
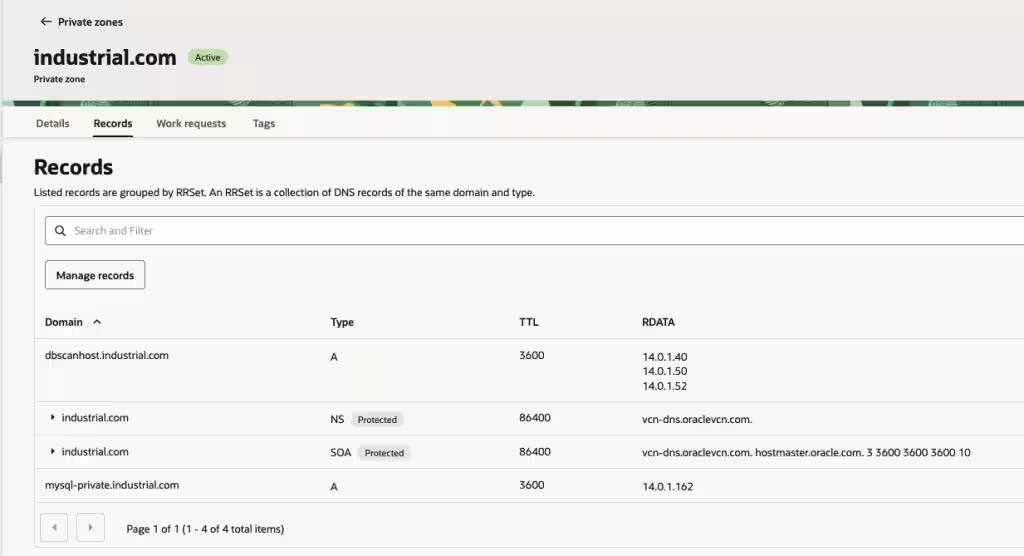
図6:リモートSCANのDNSレコード
図7は、SCANデータベースとの通信の検証に使用できるノートブックのセルを示しています。ここまでのAIDPとDBシステム間の通信確認では、Oracleのthinクライアントを使用している点に注意してください。thickクライアントとWalletの使用に関する詳細と制限については、後の節をご覧ください。
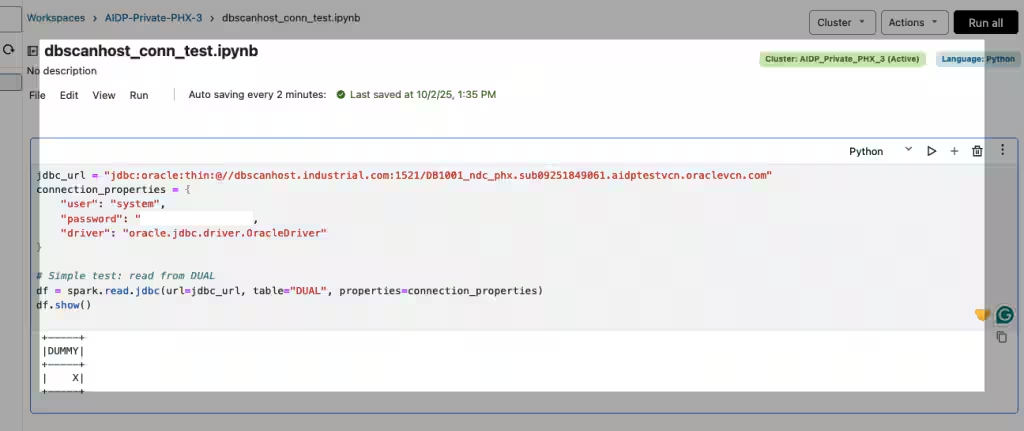
図7:リモートSCANの簡単なテストスクリプト
外部カタログに関する考慮事項
外部カタログの接続性は、前述のノートブックと同じ原則に従います。プライベートワークスペース内のコンピュートクラスタは、同様に、安全なネットワーク内のOracle DBとの通信を確立します。通信方法も同様で、JDBCのthinクライアントを使用します。AIDPワークスペースでこれらのネットワークセグメントを使用するよう定義する前に、セグメント間の接続性が確立されている必要があります。ベストプラクティスとして、ネットワーク接続図を作成し、プライベートネットワークセグメント内でワークスペースを起動する前に、エンドポイント間の通信を確認してください。
図8と図9は、外部カタログとDBaaSインスタンス間の重要な接続を示しています。これは、SCANプロトコルで動作するあらゆるRACベースの構成に適用されます。AIDP_Private_PHX_4は、DBaaSデータベースが存在するプライベートサブネットに接続されたAIDPワークスペースです。SCANホストのidpscan2-scan.sub09262255321.aidptestvcn2.oraclevcn.com、ポート、DBサービス名を使用して、その接続性を検証できます。
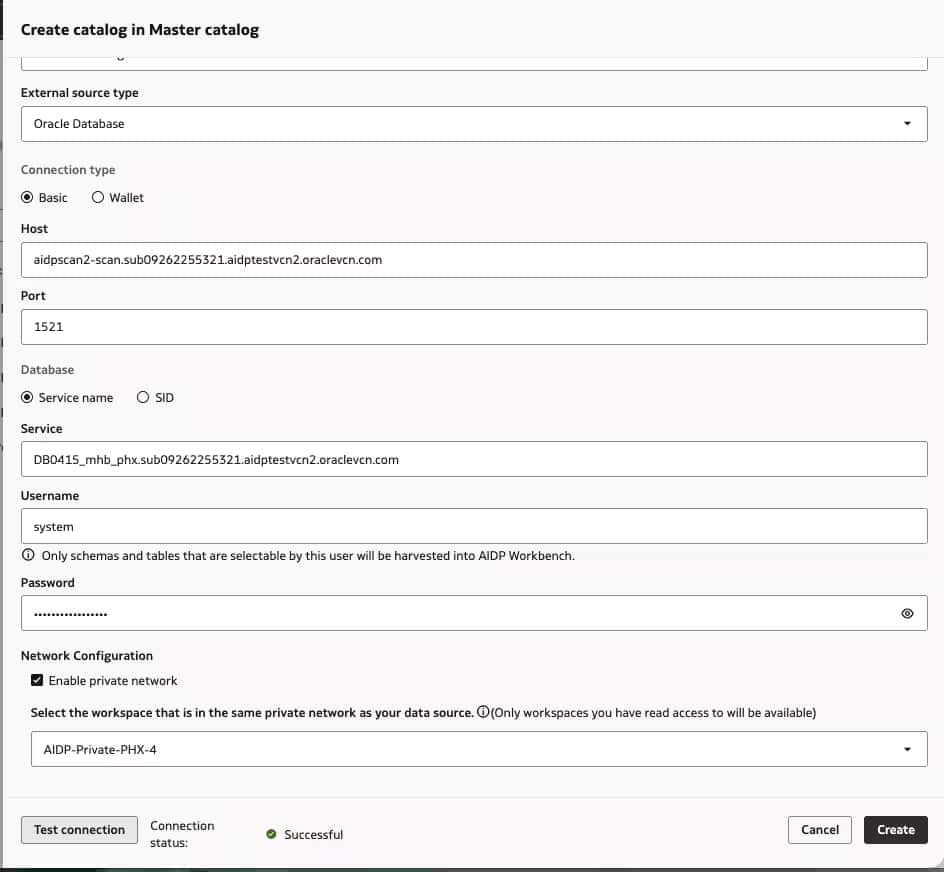
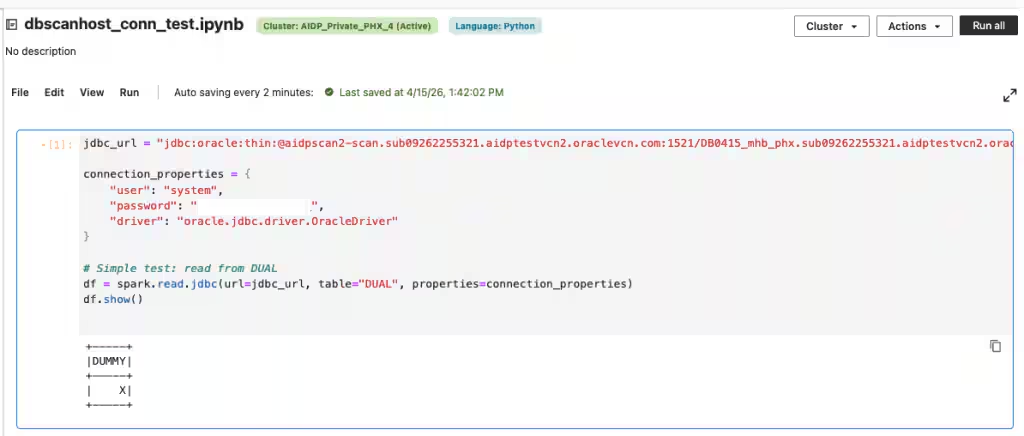
図8と図9:外部カタログとノートブックが外部のDBaaSに接続できることの確認
注: ワークスペース内で外部カタログを保守できるのは、管理者ロールだけです。
Cloud Shell(またはサブネット内のVM)を使用した接続テスト
AIDPプライベートワークスペースからプライベートなOracle Databaseへの接続性を検証する実用的な方法は、OCI Cloud Shell(図10で強調表示)を、ワークスペースが使用する同じephemeral(一時的な)サブネット(同じく強調表示)に接続することです。プライベートネットワークアクセスを使用するか、委任されたサブネット構成を通じてCloud Shellを起動することで、AIDPノートブックのランタイムと実質的に同じVCNコンテキスト内にテスト環境を配置できます。そこから、sql-clのようなツールや、nc host portなどの単純なTCPチェックを使用し、プライベートエンドポイント経由でデータベースリスナーに到達できるかを確認できます。この方法は、ノートブック自体を変更することなく、セキュリティリストのルールの欠落、NSGの設定ミス、ルーティングの問題など、ネットワークの問題を切り分けるのに役立ちます。AIDPプライベートワークスペースは一時的なサブネットとマネージドネットワークに依存することが多く、直接のトラブルシューティングが難しいため、この方法は特に有効です。Cloud Shellは、同じネットワーク条件でプライベートなOracle Databaseにアクセスできることを、管理された再現可能な方法で検証できます。図10は、プライベートネットワーク内のOracle DBaaSインスタンスへの接続を確立する手順を示しています。
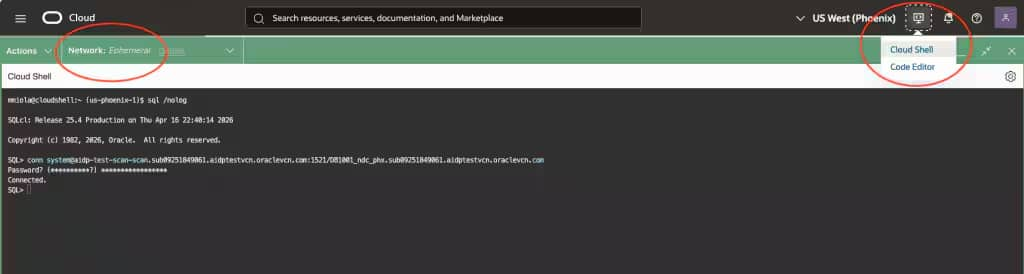
図10:Cloud ShellとSQL-CLを使用した、サブネットからデータベースへの接続性の検証
thinクライアントとthickクライアントに関する考慮事項
AIDPのpysparkをthinモードとthickモードのどちらで実行するかは、主に、どのネットワークスタックとセキュリティスタックを利用するかによって決まります。thinモードは軽量で、Pythonのネイティブライブラリを使用し、ウォレットによる証明書ベースの暗号化を用いたTCPS(TLS)をサポートしますが、OracleのNative Network Encryption(NNE)や高度なsqlnet.oraポリシーはサポートしません。そのため、適切なウォレット構成に全面的に依存し、より厳格な証明書検証、ホスト名の不一致、複雑な接続記述子への不完全な対応といった制約に直面する可能性があります。また、高度な負荷分散やフェイルオーバーのネゴシエーションに必要なOracle Netスタックを完全には備えていないため、クラスタ環境のSCAN(Single Client Access Name)では、動作が一貫しない場合があります。
一方、Oracle Instant Clientを基盤とするthickモードは、NNE、TCPS、ウォレット、sqlnet.ora構成を完全にサポートし、SCANリスナー、暗号化のネゴシエーション、企業のセキュリティポリシーに堅牢に対応します。ただし、クライアントライブラリのインストールと管理が必要です。実際には、ネットワークが比較的単純な最新のTLSベースの構成にはthinモードが適しており、NNEを強制する環境、暗号化要件が複雑な環境、高度なRAC/SCAN接続を必要とする環境ではthickモードが必要です。
ネットワークトラフィックと分離に関する考慮事項
AIDPノートブックやワークフローのタスクを実行する際は、最適なパフォーマンス、セキュリティ、コンプライアンスを確保するため、ネットワークトラフィックのパターンと分離を考慮することが不可欠です。AIDPのSparkジョブは、アプリケーション、データソース、外部サービスの間をネットワークトラフィックが流れる、マネージド環境内で実行されます。レイテンシを最小限に抑え、トラフィックを制御するため、可能な限りデータソースを同じリージョンと仮想クラウドネットワーク(VCN)内に配置してください。AIDPプライベートワークスペースの構成に関する、追加の考慮事項と情報を以下に示します。
- ワークスペースをプライベートサブネットに接続すると、インターネットへのネットワークトラフィックは、プライベートエンドポイント(PE)のインフラストラクチャを通じて、お客様のVCNサブネットにルーティングされます。プライベートなリクエストとパブリックなリクエストの振り分けは、お客様のVCN構成が担います。これは、解決するDNSゾーンとFQDNを明示的に指定するOCI Data Flowアプリケーションとは異なります。お客様のVCNからパブリックインターネットへのトラフィックがNATゲートウェイを経由するようにルーティングされていない場合、実行が失敗する可能性があります。お客様のVCN内でDNS名前解決ができない場合、ネットワークトラフィックは破棄されます。Oracle Services Network内のObject StorageなどのOCIサービスへのネットワークトラフィックは、引き続きサービスゲートウェイを経由してルーティングされます。
- AIDPプライベートワークスペース内で、割り当てられたコンピュートノードのいずれかで実行されるSparkアプリケーションは、
customer1.instance1.subnet.oraclevcn.comなどのDNS名を使用して、お客様のプライベートリソースへのネットワーク接続を開始します。この処理では、PE/RCE(プライベートエンドポイント/リバース接続エンドポイント)の設定時に作成され、お客様に割り当てられたDNSプロキシIPのDNSルックアップが行われます。リバース接続では、サーバーがクライアントへの接続を開始します。これにより、AIDPワークスペースサービスは、お客様のネットワーク内の指定エンドポイントに接続して、リソースにプライベートにアクセスできます。 - プライベートビュー内のお客様のDNSゾーンは、
customer.instance.subnet.oraclevcn.comに対して、特定のCIDR範囲から割り当てられた*クラスEのIPアドレス(240.0.0.0-255.255.255.255)を返すプロキシを作成します。たとえば、図1の経路2-aに示す255.33.36.2です。* この例では、お客様のジョブを実行するAIDPコンピュートノードは255.33.36.0/24へのネットワーク接続を確立でき、その宛先CIDR範囲に対してステートフルなエグレスルールが作成されます。つまり、AIDPコンピュートインスタンスが別のホストへのトラフィックを開始し、そのトラフィックがエグレスセキュリティルールで許可されると、その後一定期間、そのホストからインスタンスが受信するトラフィックは応答トラフィック(イングレス)と見なされ、許可されます。また、お客様に割り当てられた宛先CIDR範囲255.33.36.0/24へAIDPプライベートワークスペースのPEを適切にルーティングするため、ルート表のルールも追加されます。
まとめ
AIDPプライベートワークスペースは、企業のデータソースへの安全なプライベート接続を備え、分析とAIワークロードを実行するための完全に分離された環境を提供します。この構成では、すべてのコンピュートリソースがお客様管理のVCNに接続された状態で動作し、プライベートネットワークだけを通じて通信するため、パブリックインターネットのエンドポイントへの露出を排除できます。
ワークスペースは、プライベートアクセスを使用して、プライベートエンドポイント専用に構成されたOracle Autonomous Databaseなどのデータベースにシームレスに接続し、すべてのトラフィックを信頼できるネットワーク境界内に維持できます。また、サイト間VPNやOracle FastConnectを通じたオンプレミスシステムとの安全な統合も可能にし、データレジデンシーやレイテンシが重要となるハイブリッドアーキテクチャを支援します。
より複雑なトポロジでは、プライベートワークスペースは、VCNピアリングによるクロスリージョン通信とネットワーク間通信、およびDynamic Routing Gateway(DRG)による拡張ルーティングをサポートします。これにより、パフォーマンスやセキュリティを損なわずに分散データ処理を実現します。さらに、Oracle ExadataやRACシステムなどの企業向けデータベースプラットフォームにも接続でき、高可用性を確保するためにSCANベースのアクセス方式がよく利用されます。
すべての接続は、プライベートIPアドレス、きめ細かなセキュリティルール、管理されたDNS名前解決といった厳格なネットワーク分離の原則に従います。これにより、SparkワークロードとAIパイプラインが、安全かつ効率的に、企業の要件に準拠して実行されます。
参考資料
Oracle Grid InfrastructureのSCAN
アーキテクチャとエンジニアリング
- Sivanesh Selvanataraj(AIDPコンサルティングメンバー)
- Abhi Khar(AIDPコンサルティングメンバー)
- Thomas Lau(エンジニアリングディレクター)