
※ 本記事は、Nazia Zaidiによる”Announcing Oracle Database Security Central: Full-Spectrum Database Risk Visibility and Security at Fleet Scale“を翻訳したものです。
2026年9月30日
2027年2月28日まで追加料金なしで利用可能
本日、Oracle Database Security Central (Security Central)の提供開始を発表します。Security Centralは、お客様が管理するサービスであり、データベースおよびセキュリティ・チームに対して、データベース・フリート全体におけるユーザー・リスク、機密データの露出、セキュリティ・ポスチャを一元的に可視化します。
Oracle Database Security Centralは、2027年2月28日まで、追加コストなしでご利用いただけます。この期間限定オファーにより、組織はオンプレミス、ハイブリッド、およびマルチクラウド環境全体でデータベース・セキュリティを強化する機会を即座に得ることができます。
データは組織が管理する最も機密性の高い資産の1つですが、多くの場合、データベース・セキュリティは分断されたツールと手動プロセスを介して管理されます。アクティビティの監視、ユーザー・アクセスの確認、セキュリティ体制の評価、機密データの特定、およびコントロールの検証は、多くの場合、個別に実施されるか、まったく実施されません。その結果、多くの組織では、データベース群全体のセキュリティ・リスクを明確に把握できていません。
AI駆動型の脅威により、この課題の緊急性が高まっています。攻撃者はAIを使用して、パッチが適用されていないシステムを迅速に識別し、脆弱な構成を見つけ、過剰な権限を悪用し、スタック全体の脆弱性を検出し、環境内を横方向に移動できます。以前は数週間を要していた攻撃が、現在では数時間または数分で発生する可能性があり、オンプレミス、ハイブリッド、マルチクラウドのデータベース環境全体で、セキュリティ・チームが調査および対応に費やせる時間はほとんどありません。
同時に、セキュリティ・チームとコンプライアンス・チームは、必要なデータが複数のコンポーネントとツールに分散しているため、監査、レビューおよびポリシー検証の証拠を集めるのにかなりの時間を費やしています。
Oracle Database Security Centralは、組織が次のことを行うのに役立ちます:
- セキュリティ体制を評価し、構成ドリフトを検出
- 特権ユーザーおよびアクセスのリスクを特定
- 機密データを検出し、そのアクセス方法を分析
- 監査証拠を収集およびレビューし、レポートを作成
- 選択したセキュリティ・ポリシーを一元管理し、ポリシーのばらつきを低減
Security Centralには、チームがリスクを理解し、結果に優先順位を付け、企業全体のセキュリティとコンプライアンスを改善するのに役立つ、GenAIを利用したセキュリティ・アドバイザも含まれています。
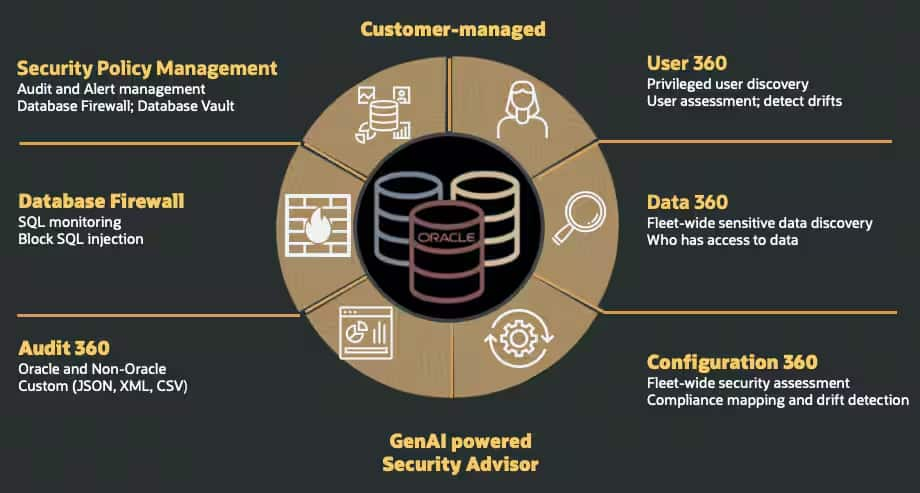
無償オファーにより、対象となるお客様は2027年2月28日までSecurity Centralの使用を開始し、フリート全体の可視性を確保し、データベース・セキュリティ体制を強化できます。
新たなAIの脅威からデータを保護するためのOracleのアプローチの詳細については、「新たなAIの脅威の中でのビジネス・データの保護」を参照してください。
Database Security Centralの優れた機能を見てみましょう:
イベントがインシデントになる前にリスクのあるユーザーを可視化
データベース・セキュリティにおける永続的な課題の1つは、誰が特権アクセスを持つか、そのアクセスがどのように付与されたか、およびそれらの権限が適切かどうかを理解することです。過剰な権限は、セキュリティ・リスクの最も一般的な原因の1つであり、攻撃者に、過剰な権限を持つアカウント、休眠状態のアイデンティティ、および誤って構成されたロールを悪用して足掛かりを得て、環境全体に横方向に移動する機会を与えます。
多くの組織では、権限は、直接付与、ネストされたロール、継承されたアクセスおよび一時的な例外によって時間の経過とともに蓄積されます。プロビジョニング解除されないまま放置された休眠アカウントは、多くの場合、手遅れになってから発見されます。こうした複雑さにより、アクセス・レビューは遅く不完全なものとなり、セキュリティ・チームが「誰が、何に、いつ、なぜアクセスできたのか」という単純な問いに答える前に、攻撃者が権限昇格やデータ流出を悪用する余地を残してしまいます。
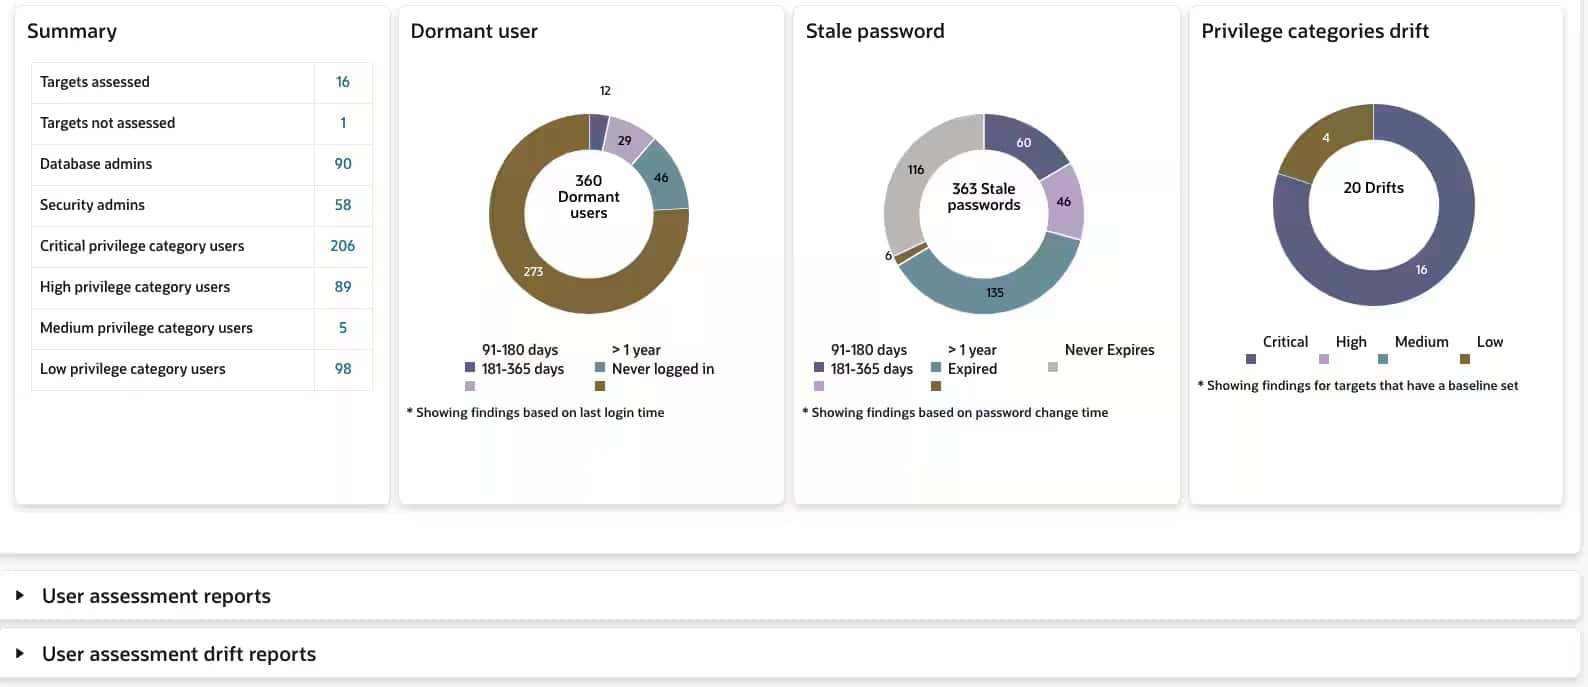
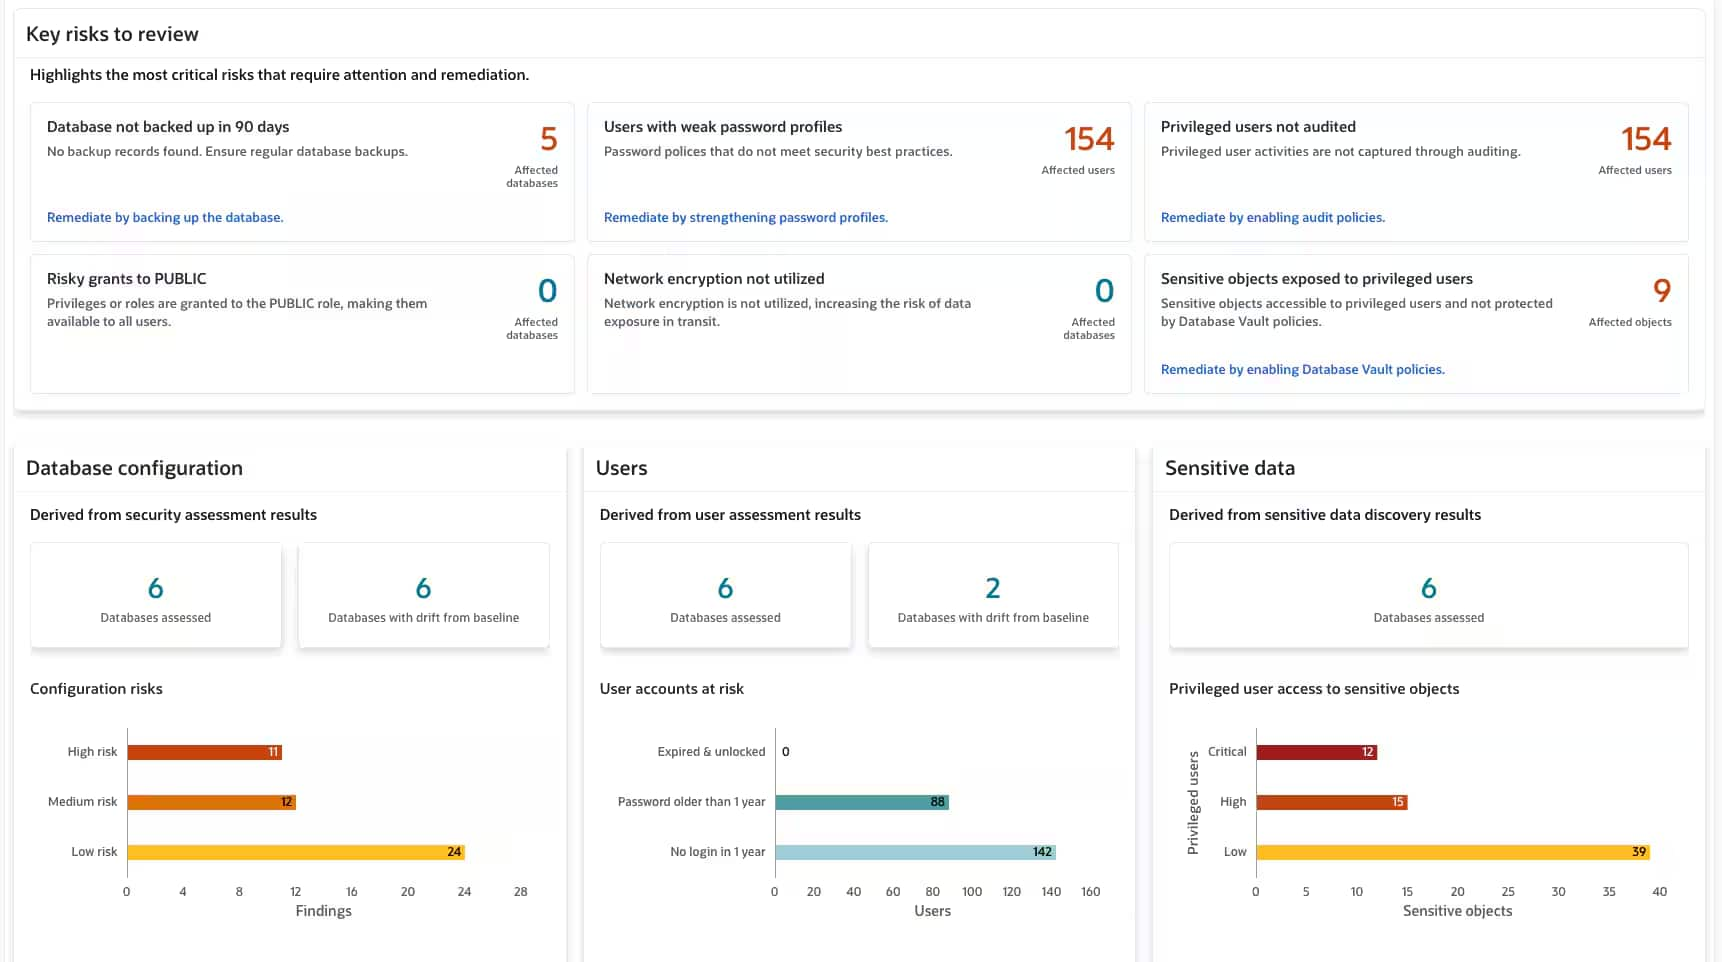
User360 (Security Centralのコア機能)は、チームがフリート全体のユーザー・リスクを理解するのに役立ちます。これは、特権ユーザーと高リスクのユーザーを識別し、直接的および間接的なロールと権限のグラフをマップし、失効したアカウントと休眠したアカウントを表示して、時間の経過とともに権限のドリフトを追跡します。このユーザー・アクセスの包括的な可視化は、AIを活用した攻撃が、環境間を迅速に移動し、検出される可能性を低減するために、まさにこうした弱点をますます標的にしていることから、重要性が高まっています。
データベース全体の機密データの検索
多くの組織は、自社の環境全体にどのような機密データが存在し、それがどこにあり、どれだけ存在するのかを信頼性の高い形で把握できていません。この可視性がなければ、最初にどこに注力すべきかを把握できない可能性があります。
組織は多くの場合、本番データベースのセキュリティを確保する一方で、テスト、開発、分析、およびバックアップ・システムに複製された同じ機密データを含む非本番環境を見落としています。環境によって制御が異なる場合、攻撃者は本番環境外の機密データをより容易に見つけてアクセスできます。
このような全体的な可視性がなければ、同じデータが異なる分類を受け、保護にばらつきが生じ、監査も一貫性を欠く可能性があります。
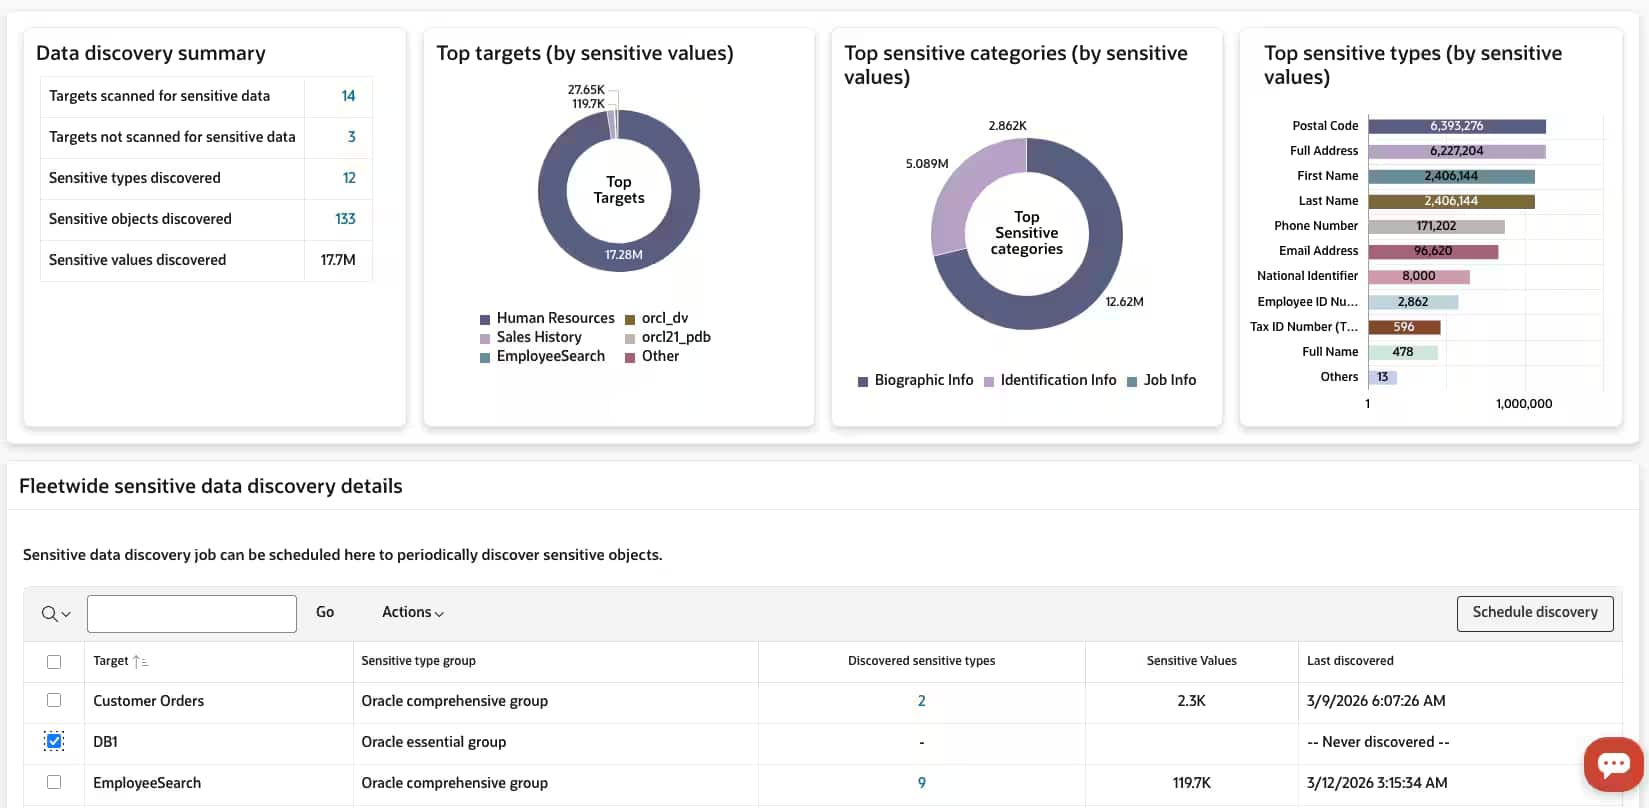
Data360は、組織がフリート全体の機密データを検出し、175を超える組込みの機密タイプを使用してそれを分類し、環境間で繰返し可能な分類を適用するのに役立ちます。これにより、チームは機密データの所在を把握し、公開リスクを評価し、大規模環境で一貫して制御を実装できます。
承認済ベースラインに対するセキュリティ構成ドリフトの追跡
構成ドリフトは、時間の経過とともに静かに拡大していくもう一つの問題です。
データベースは、準拠済みで強化された状態から開始しても、パッチ例外、一時的な変更、ローカルな回避策、または一貫性のない強化プラクティスによって、そのベースラインから徐々に逸脱する可能性があります。同時に、新たな脅威に対処するためにセキュリティ・ベースラインを進化させる必要があります。大規模なデータベース資産全体では、どのシステムが引き続き準拠しているか、どのシステムでドリフトが発生しているか、どのシステムに修正が必要かを判断することがますます困難になります。
Configuration360は、フリート全体の継続的なセキュリティ体制の可視性を提供します。チームは、ベースライン構成の定義、ドリフトの検出、CISベンチマーク、DISA STIG、GDPRなどの標準および規制要件に対するコンプライアンスの測定、および最もリスクの高い問題の優先順位付けを行うことができます。これにより、環境の変化に伴ってもセキュリティ制御が有効であり続けることを保証できます。
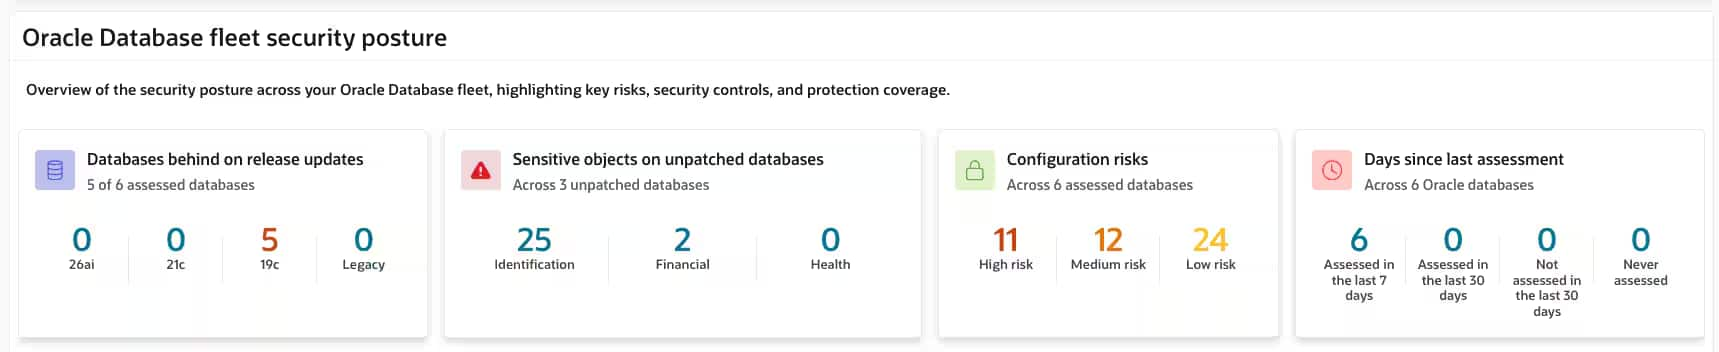
フリート全体の監査、レポート作成、アラート機能により、迅速な対応を実現
定義済の統制によってセキュリティ・ベースラインが確立される一方で、組織はそれらのデータベースの使用方法、実際の統制の動作方法、およびユーザー・アクティビティとセキュリティ・ポリシーとの整合性を可視化する必要もあります。
Security Centralには、ログインとログアウト、機密データのアクセスと変更、権限の変更、ストアド・プロシージャの変更などを含む、即時利用可能な多数のアクティビティ・レポートを備えた強力な対話型レポート・エンジンが含まれています。レポート・データを様々な条件で簡単にフィルタおよびカスタマイズして、インシデント後の調査を迅速化できます。レポートは、コンプライアンスのためにスケジュール、ダウンロードおよび共有できます。
Compliance360は、GDPR、PCI DSS、HIPAA、SOX、IRS 1075およびUK DPA用の事前定義済みレポートを使用して、データベース・フリート全体のコンプライアンス・レポートを簡素化します。チームはレポートをスケジュールおよび証明し、継続的な監査対応態勢を維持して、コンプライアンス・レビューのための明確な証拠を提供できます。
不正なSQLがデータベースに到達する前に停止
Security Centralは、データベース資産全体の不正なアクティビティを防止および保護するために、ファイアウォールに対して複数のアプローチを提供します。
Security Centralは、ネットワーク境界でSQLトラフィックを検査するデータベース・ファイアウォールを提供します。これは、署名やパターンだけでなく、SQL構造を理解する特許取得済みの文法ベースのエンジンを使用しています。Database Firewallは、ソース、アプリケーション、接続パス、ユーザーおよびSQLに基づく多段階のポリシー制御を適用し、データベース・トラフィックがデータベースに到達する前に、SQLインジェクション、データ流出および不正アクセス試行のリスクを軽減します。
データベース内では、Oracle AI Database 26aiのネイティブSQL Firewallにより、データベース・カーネル内で承認されたSQL文と認可された接続パスの信頼できる同様のベースラインが直接適用されます。逸脱はリアルタイムでブロックされるため、ネットワーク制御をバイパスしたり、データベース内から実行される脅威がデータに到達するのを防ぎます。
どちらのソリューションもSecurity Centralを介して一元管理されるため、チームはフリート全体にわたってファイアウォール・ポリシーを定義、適用および監視するための単一のコントロール・ポイントを利用できます。
Security Centralは、これらの予防的制御と継続的な監視および監査を組み合せます。監査レコードとネットワークベースのSQLアクティビティを、Oracleのセキュリティ制御で保護された安全な一元リポジトリに集約することで、リスクの特定時点のビューとデータベース・アクティビティのリアルタイムの可視性の両方を提供します。監査とSQLファイアウォール制御を組み合わせることで、組織は誰が何をしたかを把握し、異常な行動を検出し、インシデントをより迅速に調査し、潜在的なデータ流出リスクを特定できます。
環境全体でポリシー管理を標準化
可視性だけでは不十分です。セキュリティ・チームは、データベース・フリート全体でセキュリティ・ポリシーを定義、デプロイおよび適用するための一貫した方法も必要です。
多くの環境では、データベースごとに監査、アラートおよび保護のポリシーが個別に管理されます。時間が経つにつれて、環境間でポリシーの差異が生じ、同じ変更をすべての環境に適用することが困難になり、統制が一貫して適用されていることを証明する必要がある場合に、チームの手作業が増加します。
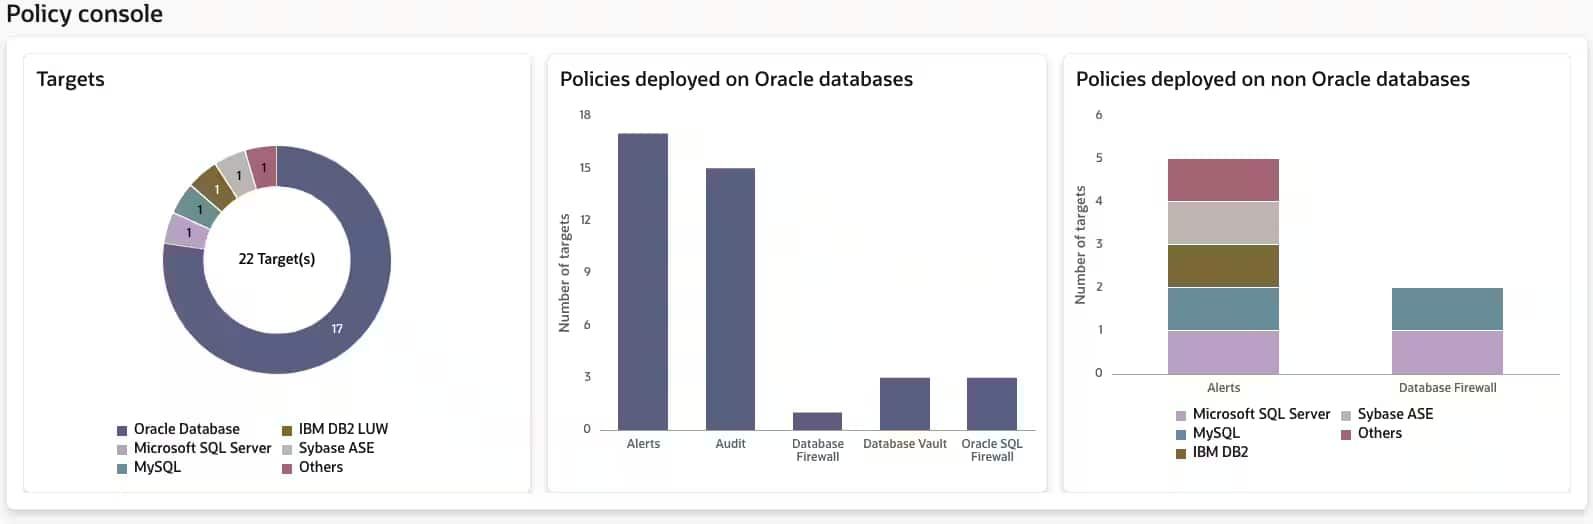
統合ポリシー管理により、チームは、エステート全体の監査、アラート、Database Vault、Database FirewallおよびSQL Firewallのセキュリティ・ポリシーを作成、標準化および適用できます。これにより、一貫性がもたらされ、管理が簡素化され、複数のデータベースにわたって同じ制御が一貫して適用されるようになります。
たとえば、権限付きユーザー監査ポリシーを定義して、ユーザーの作成、権限付与、ロール変更、その他の管理アクションなどのアクティビティを追跡し、単一のコンソールからデータベース・フリート全体に一貫してデプロイできます。同様に、チームは監査ポリシーを作成して、機密データへのアクセスを監視し、複数のデータベースにわたって適用できます。要件が進化するにつれて、ポリシーの更新を一元的に管理し、エステート全体に伝播できるため、各データベースを個別に構成および保守する必要がなくなります。
AIアドバイザおよびアシスタント
Security CentralのGenAI搭載AIアドバイザは、チームが自然言語を使用してユーザー・アクティビティ、セキュリティ・リスク、データ露出およびコンプライアンス体制を探るのに役立ちます。また、セキュリティ構成、調査および管理タスクに関するステップバイステップのガイダンスも提供し、チームが回答を見つけ、より迅速に行動できるようにします。
Security Central AI Assistantを使用すると、管理者は自然言語でアラート条件を定義して、意図を直接適用できる構造化されたポリシー・ルールに変換することもできます。これにより、ヒューマン・エラーを削減し、検出品質を向上させ、チームが質問からアクションに迅速に移行できるようになります。
これらの機能を組み合わせることで、手作業の削減、構成エラーの最小化、検出品質の向上、インサイトからアクションまでの迅速化を支援します。
個別の検出事項から優先順位付けされたアクションへ移行
セキュリティ・チームに必要なのは、これ以上の検出結果ではありません。どのリスクが最も重要で、何に最初に対処すべきかを判断する、より迅速な方法が必要です。
ユーザー・リスク、機密データの露出、ポスチャ・ドリフト、ファイアウォール・イベントおよびSQLアクティビティは、多くの場合、別々のツールおよび別々のワークフローでレビューされます。その結果、セキュリティ・チームは情報の手動相関に多大な時間を費やし、見かけ上は独立している検出結果間の関係を見落とす可能性があります。
Security Control Centerは、これらのシグナルをまとめて提供し、フリート全体のリスクの統合ビューを提供し、より効果的に修正に優先順位を付けます。チームは、各結果を個別に確認するのではなく、ベースラインから逸脱したシステム上の機密データにアクセスできるリスクの高いユーザーなど、最も重要な組合せを識別できます。これにより、セキュリティ・チームは、侵害、データ損失またはコンプライアンス違反につながる可能性が最も高い問題に集中できます。
最新のデータベース環境向けに構築
Security Centralは、小規模なデプロイメントから、オンプレミス、マルチクラウドまたはハイブリッド環境にまたがる大規模な異機種データベース資産に拡張するように設計されています。Exadata、RAC、Data Guard、マルチテナント・プラガブル・データベースを含む、Oracle Databaseのあらゆるデプロイメント・パターンをサポートしています。
Security Centralは、Oracleデータベース以外にも、Microsoft SQL Server、MySQL、PostgreSQL、IBM Db2およびMongoDBから監査レコードを収集し、これらの環境間のSQLトラフィックを監視します。また、オペレーティング・システムから監査データを収集し、XML、JSONおよびCSV形式でカスタム監査ソースを収集することもできます。
Security Centralは、サード・パーティのSIEMおよびIAMプラットフォームと統合するように設計されています。現在、オンプレミスまたはOracle Cloud Infrastructure、AWS、Microsoft Azureなどのクラウド環境にデプロイできます。
Security Centralが提供するもの
CISO向け: AIによる攻撃の標的、自動化、検出が困難になると、Security Centralは、データベース・リスクの把握、修復ガイダンスの優先順位付け、コンプライアンスの強化、および資産全体のレポート作成を通じてセキュリティの有効性の実証に必要なフリート全体の可視性を実現します。
セキュリティおよびデータベース運用チーム向け: Security Centralは、可視性、監視、ポリシー管理、リスク分析を一元化することで、手作業を削減します。チームは、統制をより一貫して実施し、脅威に迅速に対応し、単一プラットフォームからフリート・スケールでセキュリティを管理できます。
Security Centralは、可視性、ポリシー管理、監視、脅威保護を単一のプラットフォームにまとめ、組織が資産全体で一貫してデータベースを保護できるようにします。
既存のOracle Audit Vault and Database Firewallのお客様向け
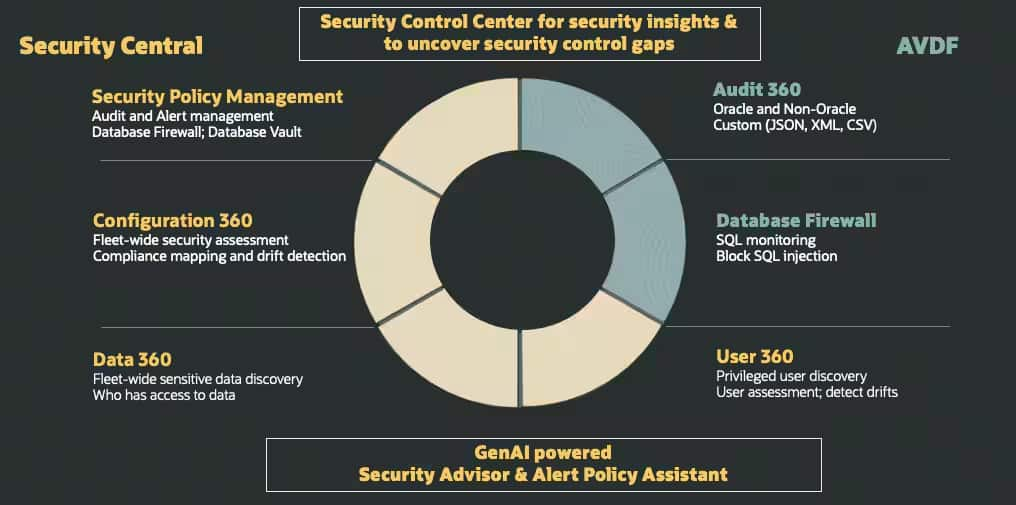
Oracle Database Security Centralは、データベース・アクティビティの監視とSQLの脅威防止のためのOracle Audit Vault and Database Firewall (AVDF)の実績ある基盤を基に構築されています。より広範なリスクの可視性、セキュリティ・ポスチャ管理、機密データの検出、特権ユーザー・リスク分析、統合ポリシー管理、およびデータベース・フリート全体のAI支援操作により、これらの機能を拡張します。
図7に示すように、Database Security Centralは、集中型のアクティビティ監視およびファイアウォール・ソリューションからデータベース・セキュリティのための包括的なコマンド・センターへのAVDFの自然な進化を表しています。Security Centralは、リスクの可視性、脅威の検出、ポリシー・ガバナンス、コンプライアンスの評価を単一のプラットフォームにまとめることで、組織がデータベース・セキュリティをより一貫して効果的にフリート・スケールで管理するのに役立ちます。
既存のデプロイメント用のシンプルで低リスクなアップグレード
既存のAVDFのお客様は、アウトオブプレース・アップグレード・プロセスを使用して、Security Centralにシームレスに移行できます。アップグレードにより、既存のデプロイメントを保持したままデータおよび構成を新しい環境へ移行し、停止を最小限に抑え、運用上のリスクを低減します。元のAudit Vault Serverはプロセス全体を通じて引き続き利用可能であるため、組織は必要に応じて簡単なリカバリ・パスも活用でき、安心してSecurity Centralを導入しやすくなります。既存のAVDFのお客様は、My Oracle Supportからパッチ番号 39197299をダウンロードし、ドキュメントに記載されているアウトオブプレース・アップグレード手順に従って、Oracle Database Security Centralに移行できます。
行動喚起
- Security Central製品ページはこちらからご覧ください
- Security Centralデータ・シートはこちらでご確認ください
- ローンチ・ブログはこちらでお読みください
- LiveLabsでSecurity Centralをお試しください
- Security Central marketplace listing
- Security Central ソフトウェア・ダウンロード