※ 本記事は、Yi Ouyangによる”Introducing Oracle Database ezTLS: TLS-based Network Encryption Without Customer-Managed Certificates“を翻訳したものです。
2026年11月6日
TLSは、暗号化と完全性保護によってネットワーク通信を守る、広く使われる業界標準のプロトコルです。従来の証明書認証付きTLSでは、サーバーが証明書を提示し、クライアントが信頼できる認証局(CA)に照らして検証します。相互TLS(mTLS)では、クライアント証明書と対応する信頼設定も必要です。サーバー証明書と秘密鍵、その更新、必要なクライアント証明書や信頼設定の管理は、運用負担を増やします。特に、目的がネットワーク通信の暗号化であり、ユーザー確認はすでにデータベース認証で行う場合には、負担となります。
オラクルは、証明書やウォレットの管理を必要とせず、データベース通信を暗号化する独自プロトコル、Native Network Encryption(NNE)も提供しています。接続の設定時、クライアントとサーバーがDiffie-Hellmanセッション鍵を確立します。続くユーザー認証で追加の共有シークレットを確立し、NNEはそこからセッション鍵を導出して、中間者攻撃からの保護を支援します。お客様がCA証明書やウォレットを設定せずに簡単に導入できるため、NNEは広く使われています。
一方、多くのお客様から、特にデータベース認証でユーザーをすでに確認する場合には、ウォレットと証明書管理の負担がない、標準ベースのTLS暗号化を求める声が寄せられてきました。
そこで、TLSベースのネットワーク暗号化と証明書管理の簡素化を組み合わせるezTLSの提供を発表します。暗号化にはTLSの標準ベースの基盤を使い、NNEで評価されている簡単な導入体験を提供します。ezTLSは、組織が次を実現できるよう設計されています。
- 暗号化だけのために証明書やOracleウォレットを配備、管理することなく、データベース接続をTLSで暗号化する。
- TLSが支える暗号アジリティのメリットを得る。
- 対応するデータベースとクライアントドライバーのバージョンを前提に、自社のペースでNNEからezTLSに移行する。
ezTLSは、PKIによるクライアントやサーバーの認証を目的としていません。ネットワーク通信の暗号化と完全性保護だけを目的としています。
ezTLSは、Oracle AI Database 26ai Release Update 23.26.4とOracle Database 19c Release Update 19.33で利用できます。
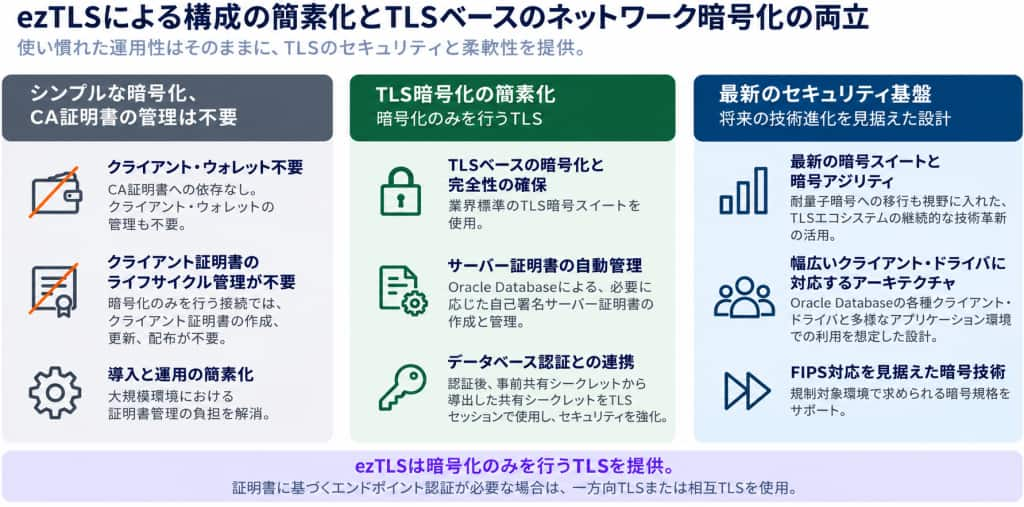
図1:ezTLSは、証明書管理の簡素化、データベース認証との統合、各種クライアントドライバーでの最新暗号のサポートにより、TLSベースのネットワーク暗号化を簡素化
ezTLSの仕組み
ezTLSに入る前に、TLSの仕組みを簡単に振り返ります。従来の片方向TLSでは、クライアントが信頼できるCA証明書を使ってサーバー証明書を検証します。相互TLS(mTLS)では、クライアントとサーバーが、信頼できるCA証明書で互いの証明書を検証します。TLSハンドシェイクでは、TLSのプロトコルバージョンと暗号スイートもネゴシエートし、ネットワーク通信の暗号化に使う鍵を確立します。
ezTLSも証明書を使いますが、使い方が少し異なります。サーバー証明書がない場合、Oracle DatabaseはezTLS接続用に、256ビットのsecp256r1楕円曲線鍵を使い、ecdsa-with-SHA256で署名した一時的な自己署名証明書を自動作成します。すでにサーバー証明書が設定されていれば、サーバー側のezTLSはそれを使います。どちらの場合も、クライアントは信頼できるCA証明書でサーバー証明書を検証しないため、意図したデータベースサーバーと通信していることを確認できません。その確認を助けるために、もう1つの手順が必要です。
ezTLSは、暗号化接続を、その後のデータベース認証セッションに結び付けることで、この追加保護を提供します。クライアントが暗号化TLS接続を確立した後、ユーザーは通常どおり、Kerberosやパスワードなど、設定済みの認証方式でデータベースに認証します。認証に成功するとクライアントとサーバー間に共有シークレットが確立されます。ezTLSはこれを使い、その後のTLS接続上の通信を暗号化する別のセッション鍵を確立します。NNEと同様に、暗号化接続を認証済みデータベースセッションと関連付け、中間者攻撃からの保護を支援します。
ezTLSにはCA署名付き証明書が不要なため、ezTLSの暗号化だけのためにウォレットやトラストストアを設定する必要はありません。
詳細は、ドキュメントを参照してください。
ezTLSは、TCPSとTCPのどちらのリスナーポートでも利用できます。使用する接続タイプに応じて、以下の設定手順に従ってください。
Oracle DatabaseのTCP接続をNNEからezTLSに移行する
通常の平文TCP接続でezTLSを有効にするには、まずNNEの場合と同様に、クライアントとサーバーの暗号化を設定します。
データベースサーバーのsqlnet.ora:
SQLNET.ENCRYPTION_SERVER = REQUIRED # on sqlnet.ora on the database server
データベースクライアントのsqlnet.ora:
SQLNET.ENCRYPTION_CLIENT = REQUIRED # on sqlnet.ora on the database client
次に、サーバーのsqlnet.oraで、SQLNET.ENCRYPTION_TYPES_SERVERにEZTLSを追加します。ezTLSと従来のNNEのクライアントをTCPで同時に接続させたい場合は、NNEアルゴリズムと併記できます。全クライアントを一斉に更新することなく、段階的に移行できます。
SQLNET.ENCRYPTION_TYPES_SERVER = (EZTLS, AES256, AES128)
クライアントのsqlnet.oraでも、SQLNET.ENCRYPTION_TYPES_CLIENTにEZTLSを追加します。これにより、対応する場合にクライアントとサーバーがEZTLSをネゴシエートできます。クライアントは、ほかのデータベースには従来のNNEで引き続き接続できます。
SQLNET.ENCRYPTION_TYPES_CLIENT = (EZTLS, AES256, AES128)
すべてのクライアントがezTLSに対応したら、サーバーのsqlnet.oraで暗号化タイプをEZTLSだけにし、次のようにNNEアルゴリズムをリストから削除します。
SQLNET.ENCRYPTION_TYPES_SERVER = (EZTLS)
ezTLSはTLS暗号スイートを使うため、暗号化と完全性保護の両方を自動的に提供します。SQLNET.CRYPTO_CHECKSUM_SERVERやSQLNET.CRYPTO_CHECKSUM_TYPES_SERVERを設定する必要はありません。設定されていても無視されます。
Oracle DatabaseのTCPS接続でezTLSを有効にする
TCPS接続でezTLSを使うには、サーバーとクライアントの両方のsqlnet.oraで、EZTLSをTRUEに設定します。
EZTLS = TRUE
また、クライアント認証なしで接続できるよう、サーバーのsqlnet.oraでTLS_CLIENT_AUTHENTICATIONをOPTIONALに設定します。
TLS_CLIENT_AUTHENTICATION=OPTIONAL
TCPSは通常、相互TLSまたは片方向TLSを使うため、サーバーとクライアントの両方でezTLSを明示的に有効にする必要があります。有効にすると、サーバーは同じTCPSポートで標準TLSとezTLSの両方の接続を受け入れます。すでにサーバーにウォレットを設定していても、ezTLSの利用のために削除する必要はありません。
クライアントドライバーのサポート
ezTLSは、次のOracle Databaseクライアントドライバーのバージョンでサポートされます。
- JDBC Thinドライバー23.26.4
- OCI-Cベースのドライバー19.33および23.26.4
その他のドライバーについては、Oracle Databaseドキュメントで最新のサポート情報を確認してください。
ezTLSが有効であることを確認する
NNEを有効にしたTCPポートでデータベースに接続した場合、次を実行します。
SELECT network_service_banner FROM v$session_connect_info WHERE sid= sys_context('userenv','sid');
従来のNNEでAES256を使用している場合、次のように表示されます。AES256 Encryption service adapter for Linux: Version 26.1.0.24.0 – Production
ezTLSを使用している場合、次のように表示されます。TLS_AES_256_GCM_SHA384 Encryption service adapter for Linux: Version 26.1.0.24.0 – Production
クライアントウォレットなしでTCPSポート上のezTLSを使う場合、次の問合せでTLSバージョンと暗号スイートを確認します。
SELECT
 SYS_CONTEXT(‘USERENV’, ‘NETWORK_PROTOCOL’) AS network_protocol,
 SYS_CONTEXT(‘USERENV’, ‘TLS_VERSION’) AS tls_version,
 SYS_CONTEXT(‘USERENV’, ‘TLS_CIPHERSUITE’) AS tls_ciphersuite FROM dual;
適切なTLSの選択肢を選ぶ
ezTLSは、PKIで通信相手を認証せずにTLS暗号化を提供するために設計されています。通信相手のID認証がセキュリティ要件である場合、証明書認証付きTLSの代わりにはなりません。
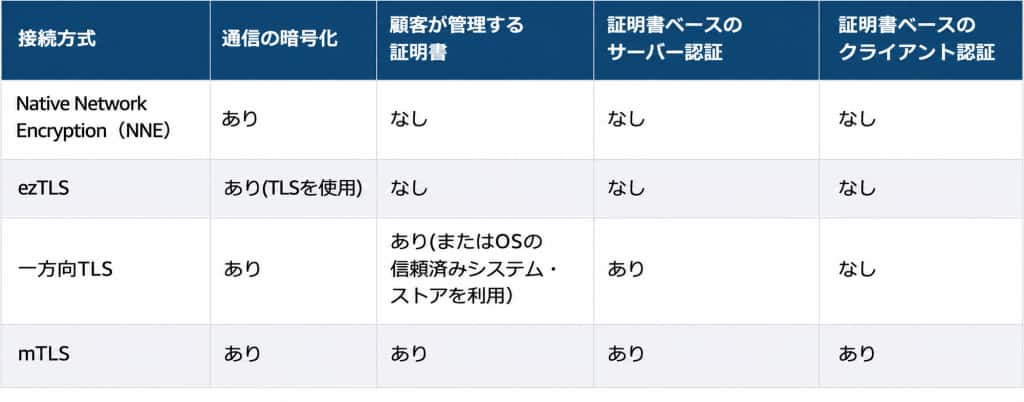
接続のセキュリティ要件に応じて選びます。
- ezTLSを使う: 証明書によるサーバー認証やユーザー認証が不要で、TLSベースの暗号化が要件である場合に限ります。
- 片方向TLSを使う: クライアントがPKIでデータベースサーバーも認証する必要がある場合です。
- mTLSを使う: クライアントとデータベースサーバーの両方に証明書ベースの認証が必要な場合です。
まとめ:標準に基づくデータベースネットワーク暗号化への道筋
ezTLSにより、最新のTLSベースの暗号化と完全性保護、高い暗号アジリティ、Oracle Databaseの幅広いアプリケーション環境でのサポート、NNEからの実用的な移行経路が得られます。データベース通信の暗号化だけを目的として、証明書管理インフラを導入する必要はありません。
対応するOracle DatabaseのリリースとクライアントドライバーでezTLSが利用できるため、NNEを使う組織は移行計画を始められます。まず、ドライバーの互換性を確認し、ezTLSに移行できるデータベース接続を特定してください。