※ 本記事は、Jordan Acosta, Debra Marantaによる”Introducing Console AI: A simpler way to work with OCI“を翻訳したものです。
2026年11月1日
商用OCIのお客様向けに、Console AIの一般提供を開始したことをお知らせします。Console AIは、OCIコンソールに直接組み込まれた、会話を通じてクラウド環境を操作するための機能です。
クラウド運用は、多くの場合、インフラストラクチャの作成、状況の把握、コスト削減といった単純な目標から始まります。その目標を達成するには、サービス、リソースのページ、ドキュメント、サポートのワークフローを行き来しなければならないことがあります。
Console AIでは、実現したいことを説明し、追加の質問をして応答内容を掘り下げ、サポートされている変更を承認する前に、提案された計画を確認できます。既存のOCI Identity and Access Management(IAM)の権限の範囲内で、質問から理解、承認済みの操作へと、より簡単に進められます。
Console AIの活用例
ここでは、Console AIがリソースの作成、構成の評価、コストの増加要因の把握、問題の調査をどのように支援するかを示す例を紹介します。いずれも日常的なタスクから始まり、より明確な回答や、確認可能な変更の提案につながります。
動画を見る:これらの例の実際の動作をご覧ください。
リソースの作成と管理
リソースを作成するには、複数のOCIサービスにまたがって設定する必要があることがよくあります。Console AIは、それらの設定を1つのワークフローにまとめ、変更案を確認できるように提示し、承認後に適用します。
チームが、アプリケーションのリリース成果物を保管するために、バージョニングを有効にし、OCI Vault内の既存の顧客管理キーで暗号化した非公開のObject Storageバケットを必要としているとします。まず、Console AIに「release-artifactsという名前の非公開のObject Storageバケットを作成してください。作成する前に、構成案を見せてください」と依頼します。
続けて、バージョニングを有効にし、チームのVaultキーを割り当てるよう依頼します。その過程で、提案された変更を確認し、承認します。
最後に、Console AIに構成内容を読み出して提示するよう依頼します。要約によって、アクセスが非公開であること、バージョニングが有効であること、顧客管理キーが割り当てられていることを確認できます。通常であればObject StorageとVaultで個別の手順が必要になる設定も、作成から構成、検証まで、1つの会話の中で完結します。
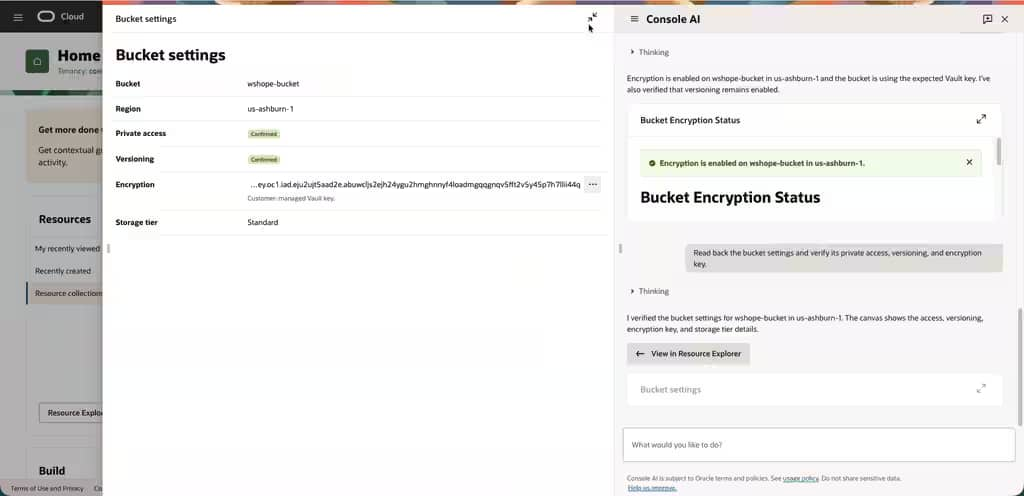
Console AIが、バケットの非公開アクセス、有効なバージョニング、顧客管理のVaultキーを確認
環境の把握とリスクの評価
Console AIは、過剰にアクセスを許可する構成を発見し、変更が必要な箇所を理解できるよう支援します。関連する設定と修正案をまとめて提示するため、リスクを確認して対処できます。
VCNにサブネットやワークロードを追加する前に、Console AIに次のように依頼します。「このVCNのセキュリティ構成を確認してください。過剰にアクセスを許可するルールを特定し、想定される影響を説明し、変更を推奨してください。まだ変更は加えないでください。」
Console AIは、すべてのIPv4アドレスからすべてのTCPポートへの受信トラフィックを許可しているセキュリティリストのルールを特定し、検出内容、裏付けとなる詳細、推奨事項をキャンバスにまとめます。
検出内容への対処をConsole AIに依頼します。Console AIは、制限のないTCPルールの削除を提案し、どのルールが残るかを説明します。承認すると、変更を適用し、検証のために更新後の構成を表示します。
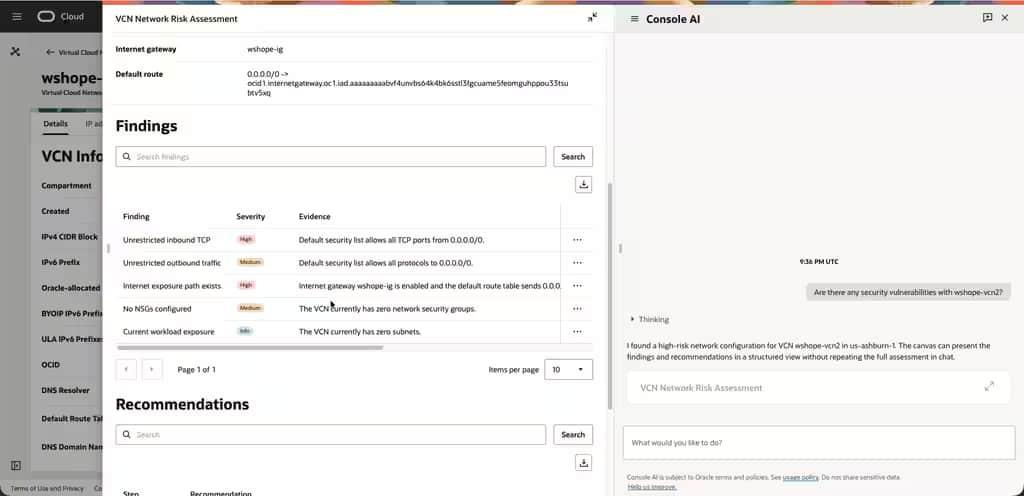
制限のない受信TCPルールの検出内容と、その裏付けとなる証拠を表示したVCN評価
コストの把握と最適化
Console AIは、コストへの寄与が大きい要因を特定し、調査すべき具体的な領域を提案することで、コスト確認の焦点を絞る支援をします。
今月の月初から現時点までのコストを確認しているとします。Console AIに「今月のOCIコストに最も大きく寄与しているものは何ですか。また、最適化の機会を探すには、どこを確認すべきですか」と質問します。
Console AIは、サービス別のコスト内訳を順位付きで提示します。この例ではDatabaseとBlock Storageがコストの大部分を占めており、推奨事項には、アタッチされていないストレージボリュームの確認が含まれています。
次のステップとして、アタッチされていないボリュームを特定するようConsole AIに依頼できます。そのうえで、所有者、作成後の経過期間、タグ、データがまだ必要かどうかを確認し、どれを整理の対象にするかを判断します。
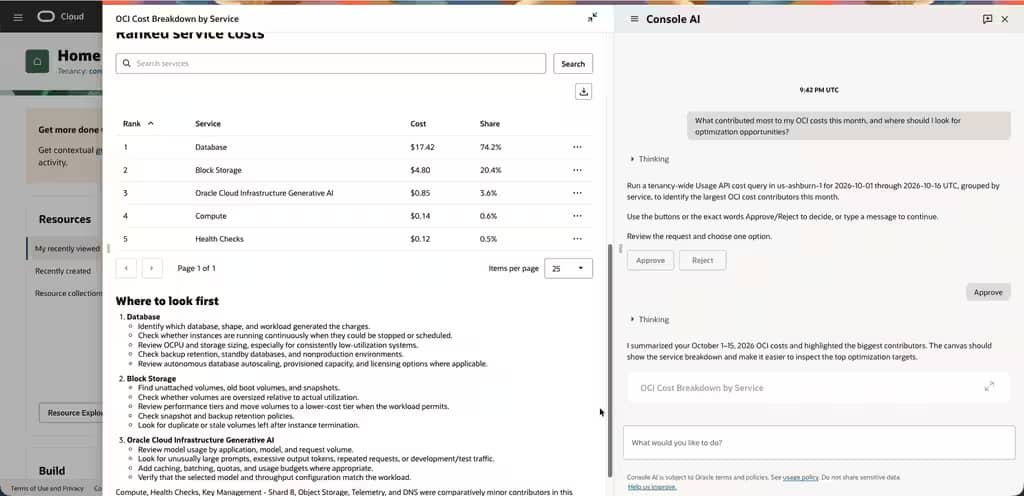
Console AIがサービス別にコストを分類し、アタッチされていないBlock Storageボリュームなど、次に調査すべき箇所を提案します。 表示されているコストの対象期間は、2026年10月1日から15日まで
問題のトラブルシューティング
Console AIは、関連するネットワーク設定を会話の中に取り込みます。リソースのページを行き来して個々の設定を追跡することなく、接続の失敗から修正案の確認へと進められるよう支援します。
あるインスタンスから、別のインスタンスで稼働するアプリケーションにTCPポート8080で接続できないとします。Console AIに次のように依頼します。「インスタンスAからインスタンスBにTCPポート8080で接続できません。OCIのネットワーク構成を調査し、修正案を提示してください。新たに許可するアクセスは[承認済みの送信元CIDR]とポート8080に限定し、無関係なルールは維持してください。適用する前に計画を見せてください。」
Console AIはネットワーク構成を調べ、サブネットのセキュリティリストに必要なイングレスルールがないことを特定します。
既存のルールを維持しながら、送信元サブネットからポート8080へのアクセスを許可することを提案します。変更を承認する前に、対象のセキュリティリスト、ポート、送信元の範囲を確認します。その後、Console AIが更新後の構成を確認し、利用者が接続を再試行します。今度は、アプリケーションから応答が返ります。
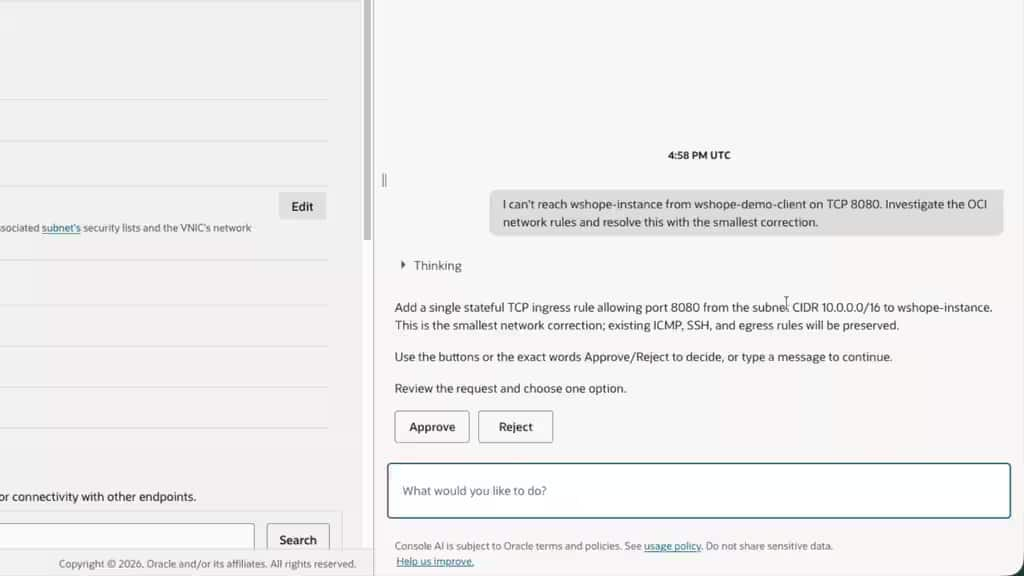
TCPポート8080、送信元サブネットの範囲、承認操作のためのコントロールが表示された修正案
既存の権限に基づく動作
Console AIは、既存のOCI IAM権限の範囲内で動作します。利用者がアクセス権限を持っていないリソースを表示したり、管理したりすることはできません。リソースを変更するリクエストに対しては、承認またはキャンセルできる計画を提示します。他のAI支援ツールと同様に、応答や変更案を利用する前に、その内容を確認してください。
テナンシ管理者は、OCI IAMの拒否ポリシーを通じて制御を追加できます。たとえば、グループやコンパートメントに対するConsole AIへのアクセスを制限したり、構成の確認は許可しつつ、Console AIを通じたリソース変更操作は禁止したりできます。これらの制御は、コンソール、CLI、SDK、APIを通じたユーザーの権限を変更するものではありません。
ポリシーの例、設定要件、管理者の適用除外、他のサービスを呼び出すタスクに関する考慮事項については、Console AIへのアクセスの管理をご覧ください。
Console AIを試す
OCIコンソールのヘッダーまたはヘルプメニューからConsole AIを開き、いま答えを必要としている質問から始めてください。質問のヒントが必要であれば、**Guide to getting started(スタートガイド)**の開始用プロンプトをご覧ください。追加の質問をして応答内容を掘り下げ、変更案は承認前に確認してください。
その後、利用した感想をお聞かせください。チャットウィンドウ下部の**Help Us Improve(改善へのご協力)**を選択し、役立ったことや改善できる点を共有してください。
Console AIは現在、追加料金なしで利用できます。使用量の制限やスロットリングが適用される場合があり、価格、提供状況、制限は時間の経過とともに変更される可能性があります。提供状況の詳細については、リリースノートをご確認ください。
今後公開する**Console AI in Practice(Console AIの実践)**シリーズでは、セキュリティ調査、コンプライアンス監査の準備、コスト最適化など、一連のワークフローをさらに詳しく紹介します。